Gain unified visibility across IT and OT environments, detect and contain threats across converged infrastructure, and proactively reduce risk with a behavioral understanding of your unique operational environment.
OT security capabilities
Secure your critical infrastructure with Adaptive AI
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C

The challenge
OT environments no longer operate in isolation
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
$4.56M
82%
of manufacturers experienced a cyber incident targeting OT in 2026
(Manufacturing Business Technology)
Darktrace / OT
Révolutionnez la gestion, la détection et la réponse à vos risques liés aux technologies de l'OT.

Achieve unified visibility of OT & IT devices across every level of the Purdue Model
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Continuous identification of OT and IT assets
Maintains a live asset inventory, obtained through passive and active scanning, and immediately reveals CVEs and End-Of-Life status.
Real-time monitoring of OT and relevant IT infrastructure
Gives you end-to-end coverage of industrial protocols and devices combined with industry leading analysis of IT activity, giving OT engineers and security operations the confidence to maintain productivity and security at the same time
Truly unify OT and IT to protect business operations
Allows security teams to protect all interconnected devices within a single trusted platform – from specialized OT production assets, to network and cloud connected IT systems


Detect, investigate, and contain threats across critical infrastructure
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Detect sophisticated threats at scale
Darktrace learns the normal behaviour of your operational environment and detects known, novel, insider, and AI-accelerated threats without relying solely on rules, signatures, or threat intelligence. This enables earlier detection of suspicious activity across industrial networks.
Reduce investigation and triage time
Cyber AI Analyst automatically investigates alerts, correlates related activity across OT and IT environments, and provides incident context that helps analysts understand threats faster and reduce manual workloads.
Contain threats while maintaining operational uptime
Darktrace autonomously responds to threatening activity using customer-specific behavioral context, helping organizations contain threats quickly while minimizing disruption to industrial processes and critical operations.

Prioritize critical infrastructure risks with environmental context
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Go beyond CVEs for contextual risk analysis
Darktrace evaluates vulnerabilities, assets, identities, communication paths, and operational dependencies together, helping teams understand which exposures create meaningful risk in their specific environment.
Mitigate risks with or without a patch
Operational environments often cannot patch immediately. Darktrace helps organizations understand exposure pathways, prioritize compensating controls, and reduce risk while maintaining operational continuity.
Evaluate resilience against advanced threats
Darktrace uses behavioral and environmental context to help teams understand likely attack paths, validate security posture, and prioritize defensive improvements against sophisticated adversaries targeting critical infrastructure.

Discover the Darktrace difference
Read the solution brief
Analyst recognition
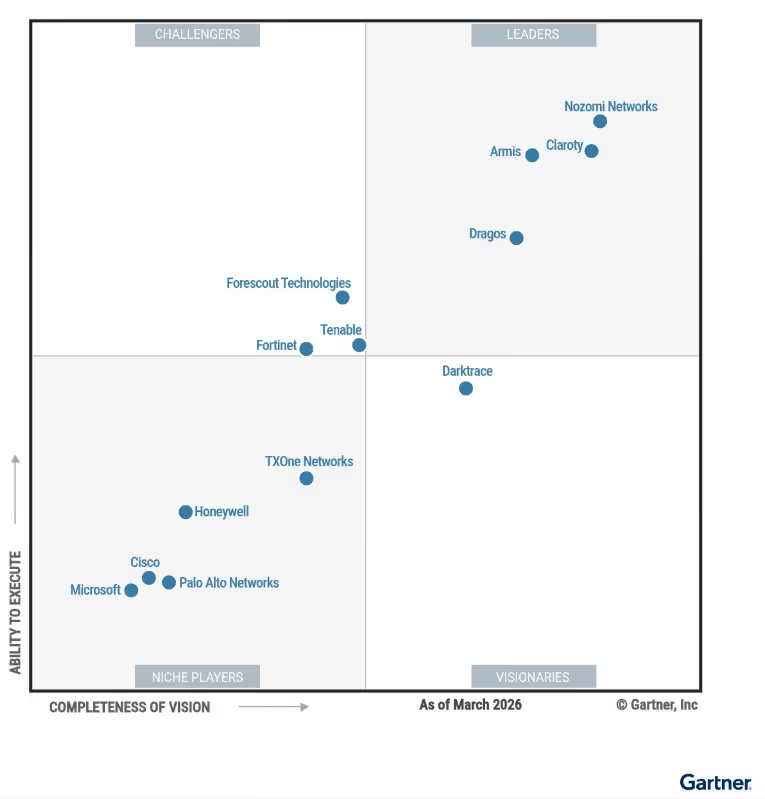
Darktrace named the only Visionary in the 2026 Gartner® Magic Quadrant™ for CPS Protection Platforms
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Over 150 reviews on Gartner Peer Insights
4.8
on Gartner Peer Insights
Une sécurité OT fiable pour relever les défis d'aujourd'hui
Darktrace / OT a fait ses preuves en matière de détection de menaces sophistiquées à grande échelle. Contrairement à d'autres approches de sécurité qui s'appuient sur des données sur les menaces, Darktrace / OT utilise l'IA Self-Learning pour comprendre vos opérations normales, ce qui permet de détecter les nouvelles menaces.
Self-Learning AI™ change la donne
En savoir plus sur les défis liés à la sécurisation d'événements de grande envergure, notamment le « paradoxe de l'accès », l'augmentation de la convergence entre l'IT et l'OT et l'importance d'une réponse rapide

Les limites de l'approche par entrefer
Les mesures de sécurité isolées ne suffisent pas à assurer la résilience face aux cyberattaques. Découvrez comment gagner en visibilité et réduire vos cybervulnérabilités.

Comment repérer les menaces internes liées à l'OT
Découvrez comment les menaces internes constituent un risque de sécurité spécifique aux systèmes OT, quels sont les défis liés aux menaces internes et les solutions potentielles pour atténuer les menaces internes.

Gérer les risques au-delà des scores CVE
L'identification des CVE dans la multitude de dispositifs OT complexes demande beaucoup de travail et de temps, ce qui épuise des ressources précieuses. Découvrez comment Darktrace /OT prend en charge

Comment le rançongiciel Conti a détruit OT
Découvrez comment les rançongiciels peuvent se propager dans des environnements IT/OT convergents, et comment Self-Learning AI permet aux entreprises de contenir ces menaces.

Comment Cyber AI Analyst accélère la production de rapports
Découvrez comment Darktrace aide les défenseurs à respecter les lois fédérales américaines relatives au signalement des incidents de cybersécurité.

Maps to major frameworks
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Customer stories
Customer stories

Ceci est un texte à l'intérieur d'un bloc div.
Ceci est un texte à l'intérieur d'un bloc div.
Darktrace / EMAIL reconnu par Gartner®
Darktrace est un leader dans le Magic Quadrant™ 2025 de Gartner® pour les plateformes de sécurité Email, offrant une protection native par IA, une expérience client supérieure et des intégrations robustes.

Stronger as part of the Darktrace Behavioral Defense Platform
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Demandé fréquemment
questions
Quels sont les principaux défis en matière de sécurité des technologies de l'OT ?
La sécurité des technologies opérationnelles (OT) est confrontée à des défis complexes alors que les organisations sont de plus en plus interconnectées et dépendent de plus en plus des capacités numériques. L'un des principaux problèmes est la convergence des systèmes informatiques, OT et IoT, qui étend la surface d'attaque et crée fréquemment des angles morts critiques, perturbant ainsi l'isolation traditionnelle qui permettait autrefois de sécuriser les environnements OT. Les systèmes OT, autrefois isolés, sont désormais interconnectés, ce qui rend difficile le maintien d'une visibilité et d'un contrôle complets. En outre, les approches traditionnelles de sécurité OT reposaient sur des défenses passives telles que des failles et des architectures défendables, qui sont insuffisantes contre les cybermenaces modernes et sophistiquées. Un autre défi est que les outils de sécurité OT n'offrent souvent pas de fonctionnalités de réponse natives efficaces et intégrées, ce qui retarde les temps de réponse aux incidents. Alors que les systèmes OT continuent d'être la cible d'acteurs de menaces avancés, tels que les pirates informatiques des États et les groupes de rançongiciels, le risque de cyberinterruption augmente considérablement.
Les petites et moyennes entreprises (PME) peuvent-elles bénéficier de la gestion des vulnérabilités liées à l'OT ?
Oui, les PME peuvent grandement bénéficier de la mise en œuvre d'un programme structuré de gestion des vulnérabilités OT adapté à leur taille et à leur complexité. Les PME peuvent tirer parti d'outils de gestion des vulnérabilités efficaces pour créer des processus et des procédures plus efficaces visant à protéger leurs systèmes OT. Grâce à une gestion adéquate des risques liés à l'OT, les PME peuvent atténuer les risques liés à des systèmes obsolètes, à une mauvaise gestion des correctifs et à des vulnérabilités spécifiques à leur environnement OT. Les petites entreprises peuvent adopter des outils de sécurité OT évolutifs qui corrigent les principales vulnérabilités, garantissent la conformité aux normes de sécurité et réduisent le risque d'interruptions coûteuses, même avec des ressources limitées.
Pourquoi les entreprises devraient-elles donner la priorité à la gestion des risques liés à l'OT ?
Les entreprises doivent donner la priorité à la gestion des risques liés à l'OT afin de se protéger contre l'évolution des cybermenaces qui ont un impact direct sur la continuité opérationnelle, la sécurité et les revenus. Alors que l'informatique et l'OT sont de plus en plus étroitement liés, l'impact potentiel d'une cyberattaque dépasse les pertes de données et s'étend à des perturbations opérationnelles, à des violations réglementaires et à des conditions de sécurité compromises. En adoptant une stratégie complète basée sur les risques qui inclut des évaluations continues des vulnérabilités, le respect des normes du secteur et l'alignement sur les objectifs de sécurité plus généraux de l'entreprise, les organisations peuvent faire face aux menaces avant qu'elles ne dégénèrent en incidents majeurs. En fin de compte, l'accent mis sur la gestion des risques liés à l'OT permet d'assurer la continuité opérationnelle, de protéger les vies humaines et l'environnement, de respecter les obligations de conformité et de préserver la confiance des clients et des parties prenantes dans une ère numérique de plus en plus marquée par des menaces avancées et persistantes.
Qu'est-ce qu'une attaque OT ?
Une attaque OT cible les systèmes de contrôle et les appareils qui gèrent les infrastructures critiques, tels que les systèmes de contrôle industriels (ICS), les systèmes SCADA et les opérations de fabrication. Ces attaques exploitent souvent des protocoles existants, des vulnérabilités non corrigées et une faible segmentation du réseau, compromettant des processus clés et pouvant entraîner des arrêts opérationnels, des dommages matériels et des risques physiques. Les effets de telles attaques sont souvent graves, entraînant des temps d'arrêt coûteux, des dommages environnementaux et des menaces potentielles pour la vie humaine.
Quelles sont les normes de sécurité OT ?
Les normes de sécurité OT font référence à des cadres et à des directives conçus pour protéger les systèmes technologiques opérationnels. Les principales normes incluent la série ISA/IEC 62443, qui propose une approche complète de la sécurisation des systèmes d'automatisation et de contrôle industriels, et la série NIST SP 800-82, qui se concentre sur la sécurisation des infrastructures critiques. Ces normes aident les organisations à rationaliser la gouvernance, à établir des bases de sécurité cohérentes, à vérifier la conformité et à affiner en permanence leur posture de sécurité. Ils sont essentiels pour gérer les risques croissants liés à la convergence des systèmes informatiques et OT.
Quelles sont les meilleures pratiques en matière de sécurité OT ?
Les meilleures pratiques en matière de sécurité OT incluent :
• Gestion proactive des vulnérabilités : identification et correction régulières des faiblesses des logiciels et des microprogrammes, correction et mise à jour des systèmes OT pour combler les failles de sécurité.
• Forte segmentation du réseau : isolation des réseaux OT des réseaux informatiques afin de réduire l'exposition aux cybermenaces.
• Détection avancée des menaces : utilisation d'outils de surveillance continue et de détection des anomalies pour identifier rapidement les activités suspectes et y répondre en temps réel
• Contrôles d'accès stricts : application d'une authentification et d'une autorisation strictes pour garantir que seuls les utilisateurs autorisés peuvent interagir avec les systèmes OT.
• Planification de la réponse aux incidents : mise en place d'un plan de réponse clair et efficace pour atténuer les effets d'une violation.
Le SCADA est-il un système OT ?
Oui, le SCADA (Supervisory Control and Data Acquisition) est un système OT essentiel utilisé pour contrôler et surveiller les processus industriels tels que la fabrication, la distribution d'énergie et le traitement de l'eau. Les systèmes SCADA sont essentiels au contrôle opérationnel, car ils fournissent des données en temps réel et un accès à distance aux actifs OT. Cependant, à mesure que ces systèmes deviennent plus connectés aux réseaux informatiques, ils sont de plus en plus vulnérables aux cybermenaces, ce qui fait de la sécurité SCADA un aspect crucial de la cybersécurité OT.