Adoptez l'IA en toute confiance dans tous les secteurs de votre entreprise, grâce à une visibilité continue, une compréhension comportementale et une supervision des prompts, des agents, des activités de développement et du Shadow AI.
Le défi de la sécurité de l’IA en entreprise
L'adoption de l'IA dépasse les capacités de contrôle des entreprises
70 %
des clients Darktrace déjà
utiliser l’IA générative
(étude Darktrace)
utiliser l’IA générative
(étude Darktrace)
44%
des professionnels de la sécurité sont très préoccupés par les implications des agents IA en matière de sécurité
(État des lieux de la cybersécurité basée sur l’IA 2026)
(État des lieux de la cybersécurité basée sur l’IA 2026)
79 %
des organisations déclarent que l’utilisation d’outils d’IA par les employés n’est pas alignée sur la politique d’utilisation acceptable
(État des lieux de la cybersécurité basée sur l’IA 2026)
(État des lieux de la cybersécurité basée sur l’IA 2026)
Chaque prompt peut influencer ce qu'un système d'IA perçoit, décide et exécute. Comme le langage ne connaît pratiquement aucune limite, les risques de détournement, de manipulation et d'exposition de données ne cessent de croître.
Risque de prompt infini
L'IA se propage dans l'entreprise plus rapidement que les organisations ne peuvent la suivre. Avec la prolifération des LLM, des assistants, des agents et du Shadow AI, des activités critiques peuvent échapper à la vigilance des équipes de sécurité.
Manque de visibilité
Les systèmes d'IA peuvent s'adapter, évoluer et dériver au fil du temps, rendant leur comportement difficile à prévoir. Les outils de sécurité traditionnels ont été conçus pour des applications statiques et des règles prédéfinies, et non pour des systèmes d'IA en constante mutation.
L'IA se comporte différemment
La solution Darktrace
Une vue en temps réel de l'utilisation de l'IA dans toute votre entreprise
Obtenez une visibilité totale sur votre IA
Obtenez une vision unifiée de l'activité IA au sein de votre entreprise, qu'il s'agisse de GenAI, d'agents IA, d'environnements de développement ou de Shadow AI. Identifiez précisément où l'IA est utilisée, qui l'utilise et où les risques apparaissent.
Comprendre le comportement de l'IA en contexte
L'IA adaptative apprend à définir ce qu'est une activité normale et détecte rapidement les comportements qui s'écartent des usages habituels, vous permettant ainsi d'identifier les abus subtils et les déviations risquées que les approches basées sur des règles ne parviennent pas à déceler.
Maintenez une surveillance IA continue
Comprenez non seulement ce que fait l'IA, mais aussi pourquoi. Analysez les prompts et les sessions dans leur contexte pour identifier les risques et aligner l'utilisation de l'IA sur vos objectifs métier.
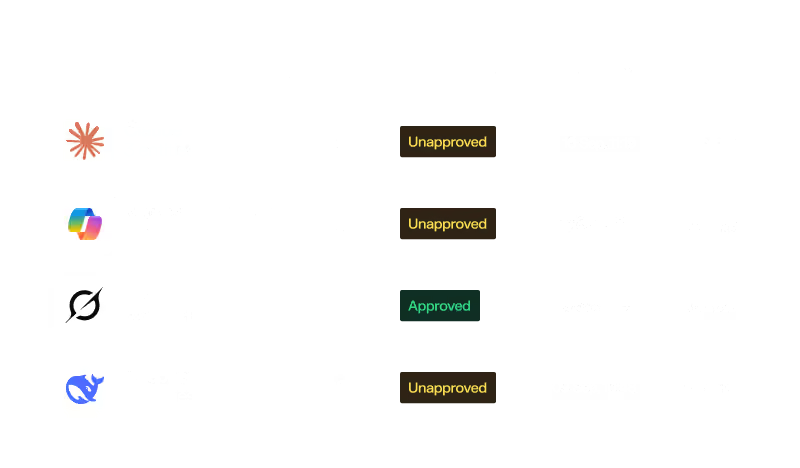
Comprenez non seulement ce que font les agents IA, mais aussi pourquoi. Analysez les prompts, les sessions et les interactions dans leur contexte pour identifier les comportements à risque, protéger les données sensibles et garantir que l'utilisation de l'IA est conforme aux politiques et aux objectifs de gouvernance.
La sécurité de l’IA en action
Que font vos employés avec l’IA ?
Découvrez l’IA fantôme que les contrôles de votre réseau ne détectent pas.
« Avant d’avoir cela, nous devinions plus ou moins quels types de données les gens utilisaient dans l’IA. Désormais, nous y voyons plus clair, ce qui nous a aidés à préciser ce que nous voulons interdire dans la politique. »
Matthew Davis, directeur de la sécurité des systèmes d’information | ESL Federal Credit Union
Découvrez comment ESL a procédé
Adoptez l’IA plus rapidement sans risquer les données de votre entreprise.
« Immédiatement, nous avons eu accès aux informations qui nous manquaient depuis le début : qui utilise quoi au sein de notre organisation et que font-ils de ces données. »
David Green, vice-président principal des technologies de l’information | Lamons
Découvrez comment Lamons a procédé
Découvrez la différence Darktrace
Voir au-delà du prompt
Sécurité de l’IA agentique
Lire la présentation de la solution
Capacités
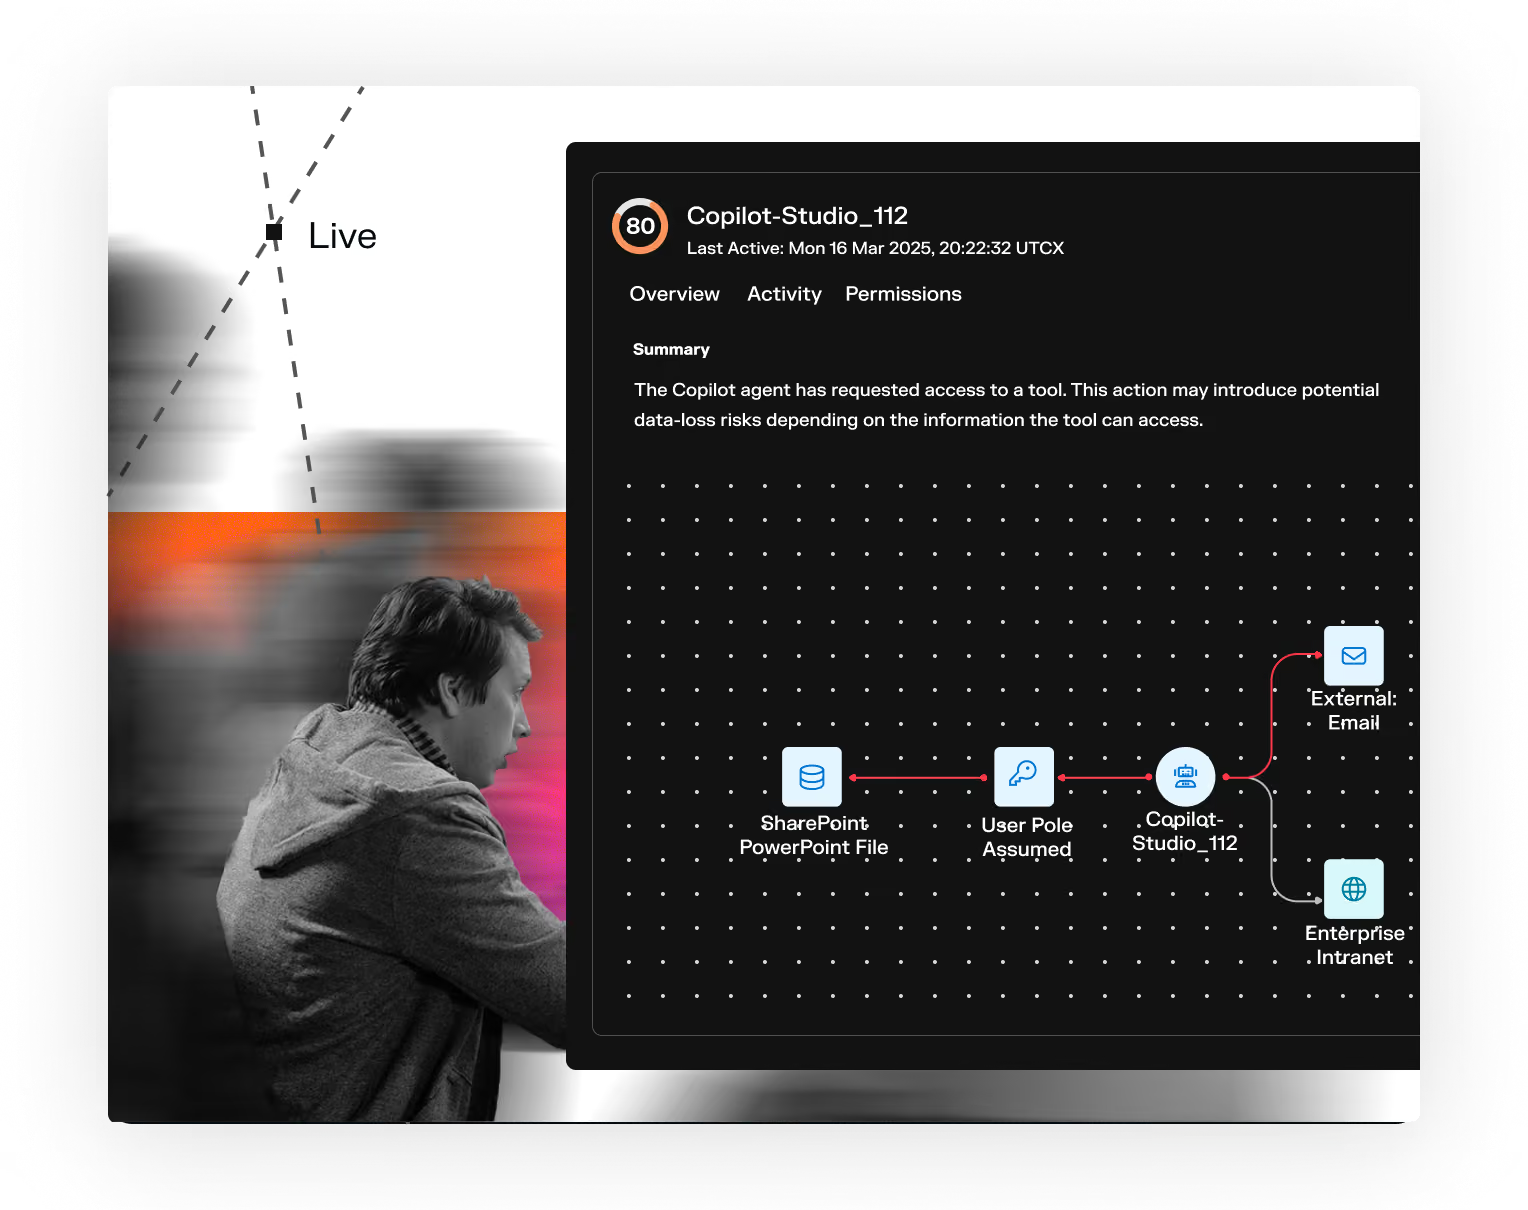
Découvrez et contrôlez l’IA fantôme
Capacités
Analysez les prompts adressés à l’IA dans leur contexte
Capacités
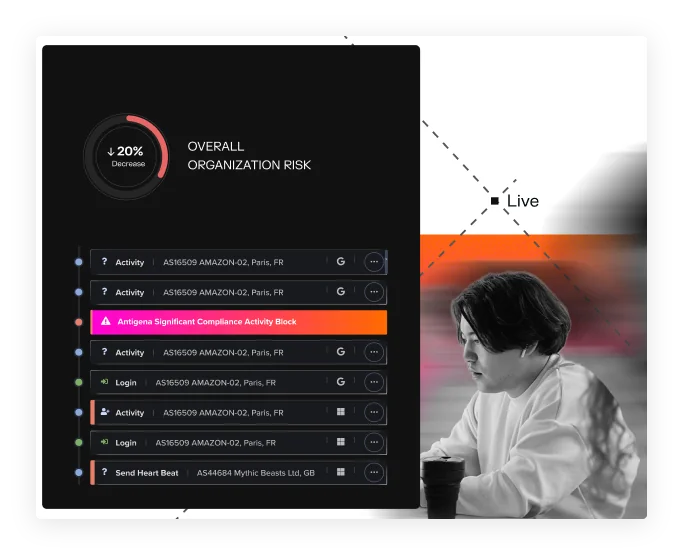
Sécurisez les identités des agents en temps réel
Capacités
Réduisez les risques liés à l’IA avant la mise en production
Témoignages clients
Découvrez les témoignages de nos clients
Sécuriser l’IA
Fréquemment
questions posées
Qu’est-ce que la sécurisation de l’IA ?
La sécurisation de l’IA consiste à protéger la manière dont une organisation développe, déploie et utilise l’intelligence artificielle, en particulier l’IA générative, les agents IA et les pipelines de développement de l’IA, pour lutter contre des risques tels que l’exposition des données, les utilisations abusives et les accès non autorisés. Elle implique généralement de disposer d’une visibilité sur l’utilisation de l’IA, de surveiller les comportements et de contrôler les ressources auxquelles les systèmes d’IA peuvent accéder ainsi que les actions qu’ils peuvent effectuer. Darktrace / SECURE AI est l’un des produits de cette catégorie. Il offre aux équipes de sécurité une vue unifiée de l’activité de l’IA dans toute l’entreprise et utilise l’IA adaptative pour apprendre ce à quoi ressemble une utilisation normale de l’IA au sein d’une organisation précise, afin de pouvoir signaler toute activité qui s’en écarte.
Comment les entreprises peuvent-elles sécuriser l’utilisation de l’IA générative ?
Les entreprises sécurisent l’utilisation de l’IA générative en surveillant les prompts, les sessions et les résultats afin de détecter les violations de politiques, l’exposition de données et les utilisations abusives, ainsi qu’en appliquant des contrôles d’accès aux outils d’IA générative que les collaborateurs peuvent utiliser. La visibilité sur l’utilisation réelle constitue le premier impératif, car l’adoption de l’IA générative devance souvent la mise en place de politiques formelles. La fonctionnalité Analyse des prompts adressés à l’IA de Darktrace contribue à répondre à cet enjeu en analysant les prompts et les sessions dans leur contexte, plutôt que comme des textes isolés, afin d’identifier l’intention et de signaler toute activité qui ne correspond pas à l’utilisation attendue pour un utilisateur ou un système donné.
Comment les organisations peuvent-elles détecter et gérer l’IA fantôme ?
L’IA fantôme, c’est-à-dire les outils, agents ou infrastructures d’IA utilisés sans l’approbation ou la supervision du service informatique, est généralement détectée grâce à une analyse continue de l’activité des réseaux et des applications à la recherche de schémas d’utilisation de l’IA, plutôt qu’en se fiant uniquement à une liste d’outils approuvés. Cette approche permet de détecter des utilisations de l’IA qui échappent aux inventaires officiels. La fonctionnalité Gestion de l’IA fantôme de Darktrace applique cette approche à l’ensemble de l’environnement de l’entreprise afin d’identifier les activités d’IA non autorisées, les personnes qui les utilisent et les ressources auxquelles elles peuvent accéder.
Comment les organisations peuvent-elles sécuriser les agents IA ?
La sécurisation des agents IA nécessite de surveiller leurs identités, leurs autorisations et leurs actions, et pas seulement les prompts qui les déclenchent, car les agents peuvent effectuer des actions autonomes dans les systèmes de l’entreprise en utilisant les accès qui leur ont déjà été accordés. Les autorisations excessives et les accès involontaires constituent donc des points de défaillance courants. La fonctionnalité Identités et actions des agents IA de Darktrace fournit cette supervision centrée sur l’identité et aide les équipes à repérer les agents disposant d’autorisations excessives ou effectuant des actions qui ne correspondent pas à l’utilisation prévue.
Comment les contrôles de sécurité de l’IA peuvent-ils réduire les fuites de données ?
Les contrôles de sécurité de l’IA réduisent les fuites de données en analysant le contexte des prompts, des résultats et des actions des agents afin de détecter l’exposition de données sensibles, plutôt qu’en s’appuyant uniquement sur une recherche statique de mots-clés ou de schémas, qui ne permet pas d’identifier les risques dépendant du contexte. La fonctionnalité Analyse des prompts adressés à l’IA de Darktrace évalue les prompts et les sessions dans leur contexte afin de signaler les interactions lors desquelles des données sensibles risquent d’être exposées par l’intermédiaire d’un outil ou d’un agent d’IA générative.
Comment les organisations peuvent-elles surveiller en toute sécurité les prompts adressés à l’IA ?
La surveillance sécurisée des prompts analyse la demande formulée dans le prompt, le contexte de la session dans laquelle il s’inscrit et les actions qu’il déclenche en aval. En effet, un seul prompt peut affecter plusieurs systèmes et le risque n’est souvent pas perceptible dans le texte du prompt lui-même. La fonctionnalité Analyse des prompts adressés à l’IA de Darktrace repose sur ce principe : elle évalue les prompts comme des points de contrôle et suit leur correspondance avec les comportements qui en résultent au niveau des systèmes ou des agents afin d’identifier les écarts par rapport à l’utilisation attendue.
Comment les entreprises peuvent-elles améliorer la gouvernance et la sécurité de l’IA ?
La gouvernance de l’IA s’améliore lorsque les organisations surveillent l’IA en continu tout au long de son cycle de vie, du développement au déploiement en passant par son utilisation quotidienne, au lieu de se contenter d’évaluer les risques lors de son lancement. Cette approche permet de détecter les mauvaises configurations et les problèmes d’autorisation introduits pendant le développement avant qu’ils n’atteignent la production. La fonctionnalité Gestion des risques liés au développement des agents IA de Darktrace évalue les risques liés au déploiement sur les plateformes low-code et high-code, en faisant apparaître les mauvaises configurations et les activités de développement anormales dans le cadre d’une gouvernance continue.