Automate deep evidence capture across your hybrid environment, accelerate alert triage, and reconstruct complete attacker timelines in minutes – all within the context of Darktrace / HYBRID NETWORK.
Forensic investigation capabilities
Solve forensic investigations at hybrid speed
The investigation challenge
Investigations across cloud, network, and endpoint environments are manual, slow, and evidence disappears fast
1/3
of alerts in cloud and hybrid environments go uninvestigated due to lack of information
(Darktrace research)
89%
of organizations suffer damage before they’re able to contain and investigate an incident
Darktrace Cloud Security Report
Capture forensic-grade evidence before it disappears
Automate data capture across your business
Integrates with any alert source and deploys via API to enable fast, low-overhead evidence collection within existing workflows.
Support containers and ephemeral assets
Leverage automation to ensure incident data is captured and preserved before it disappears. Automatically collect key data sources and memory from individual processes for forensic analysis.
Parallel collection and processing
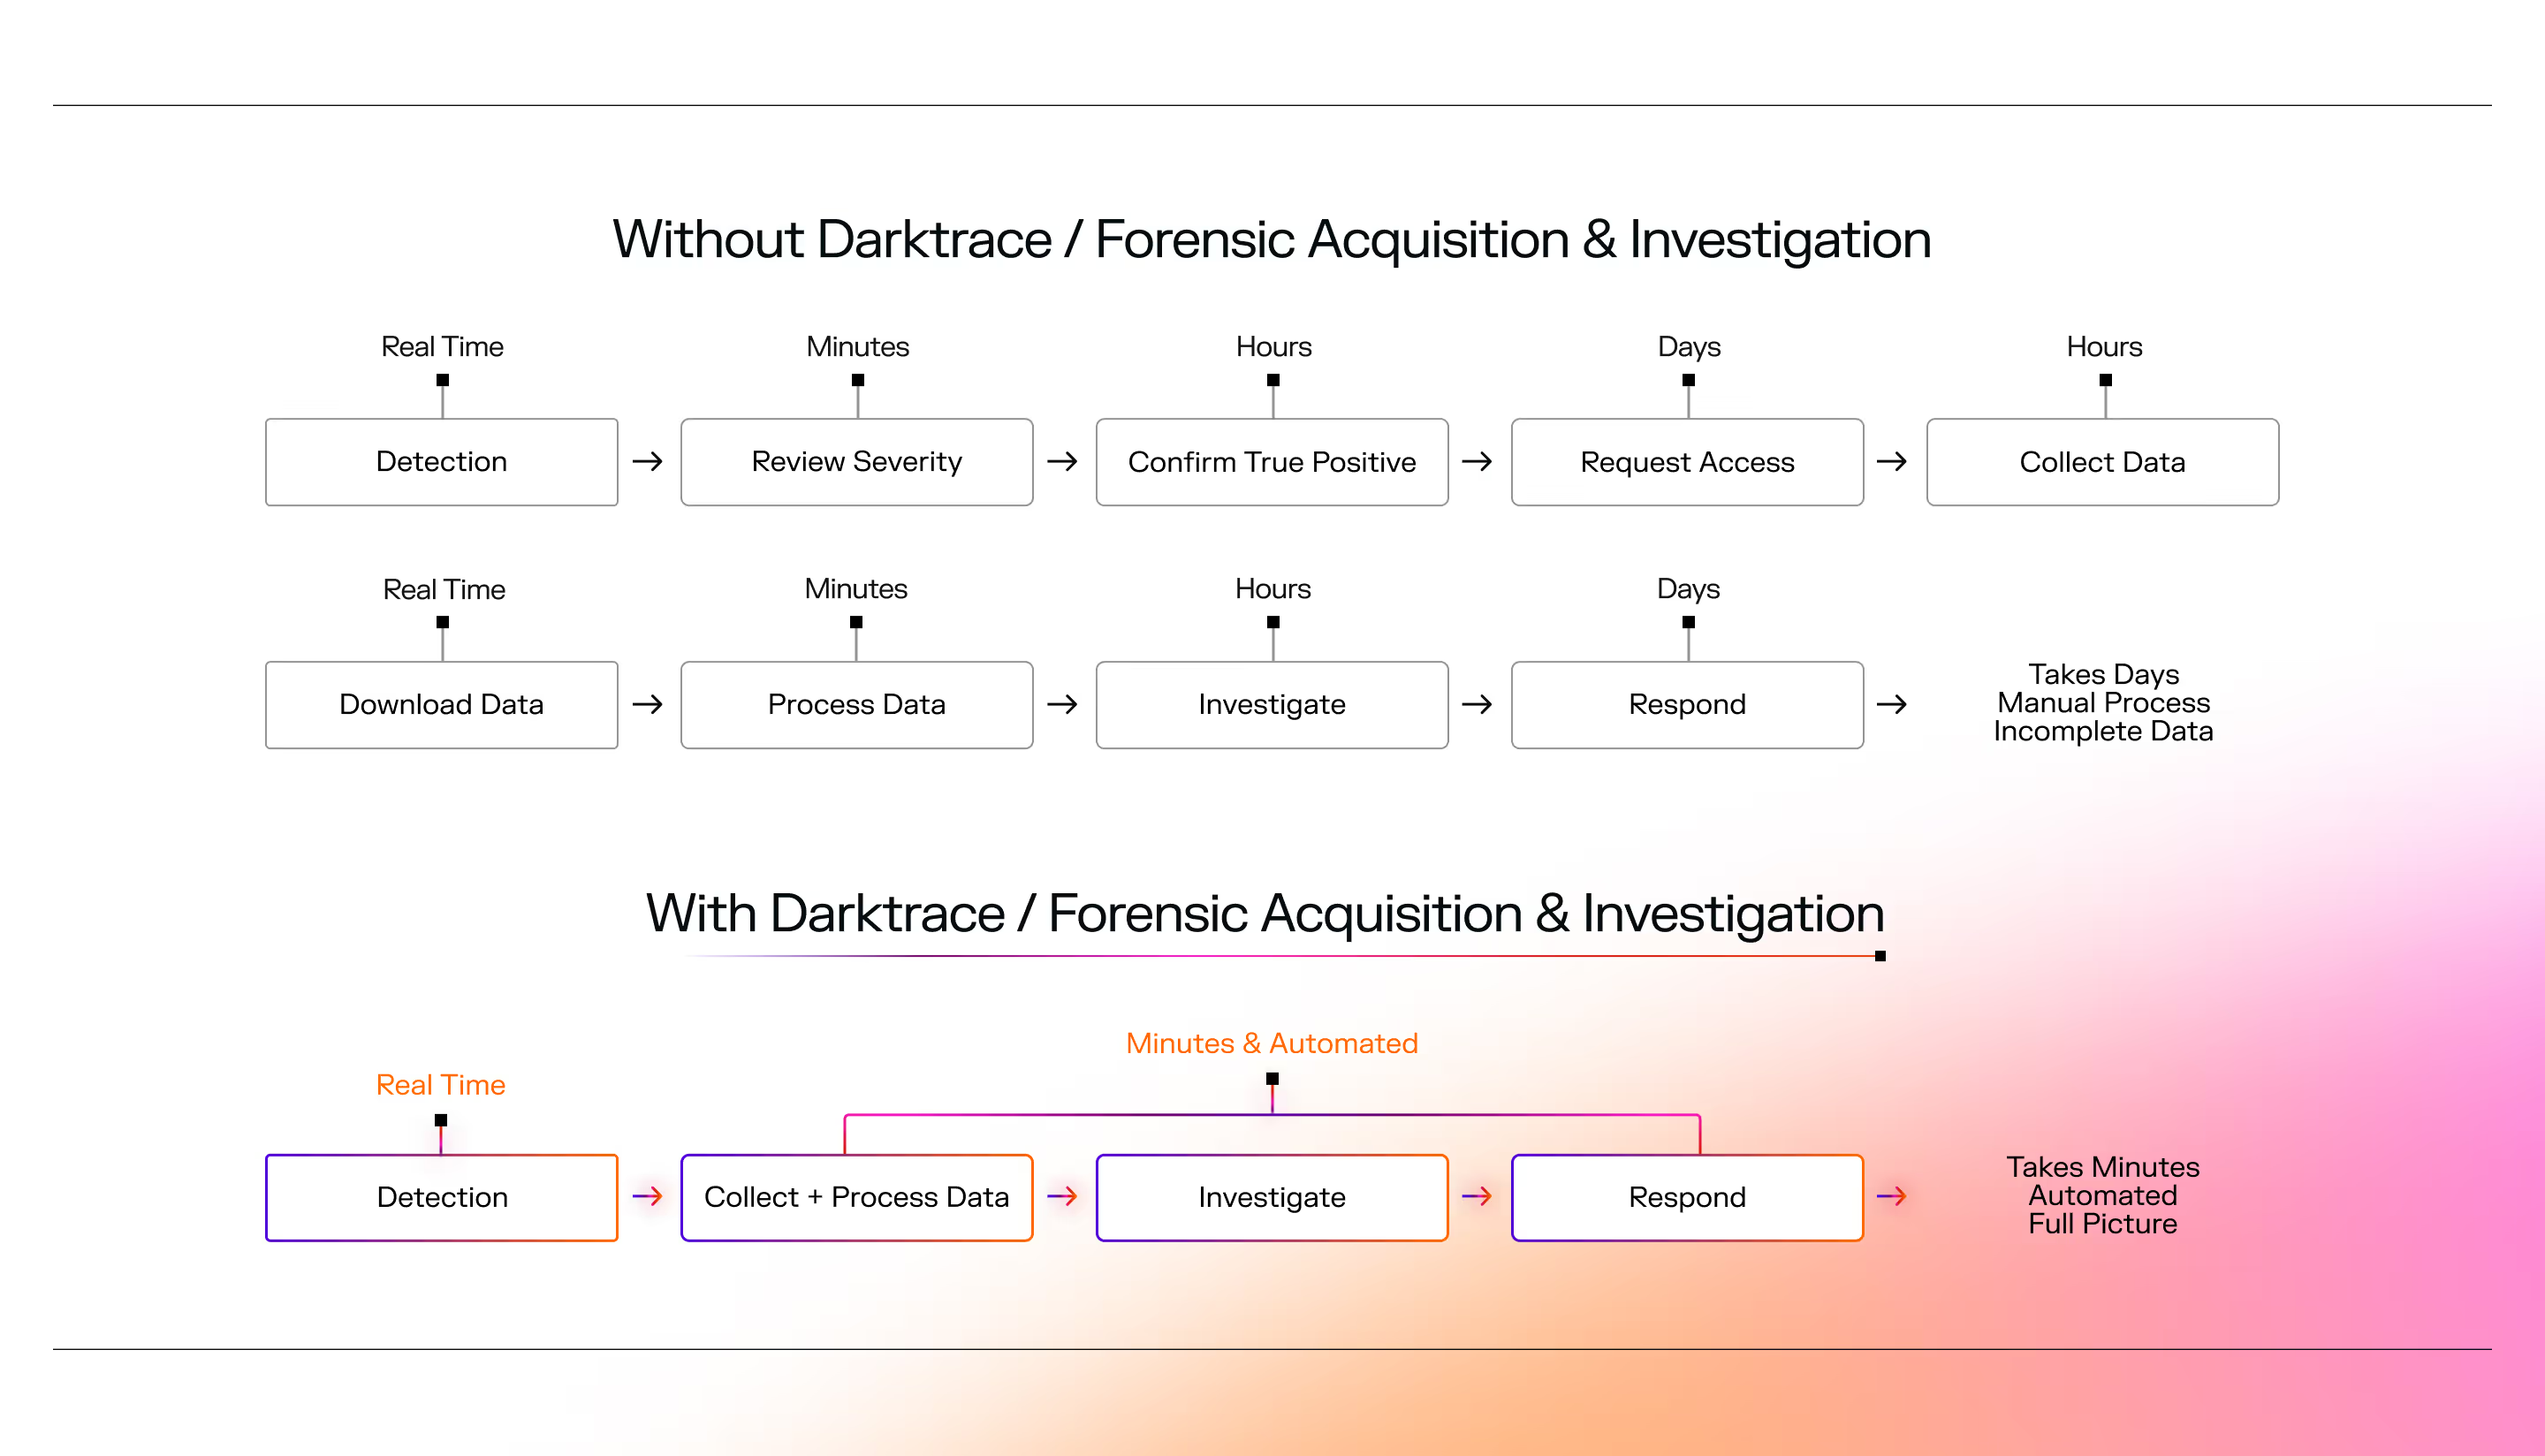
Capture more data in less time, resulting in deep forensic insight delivered in minutes, not days.
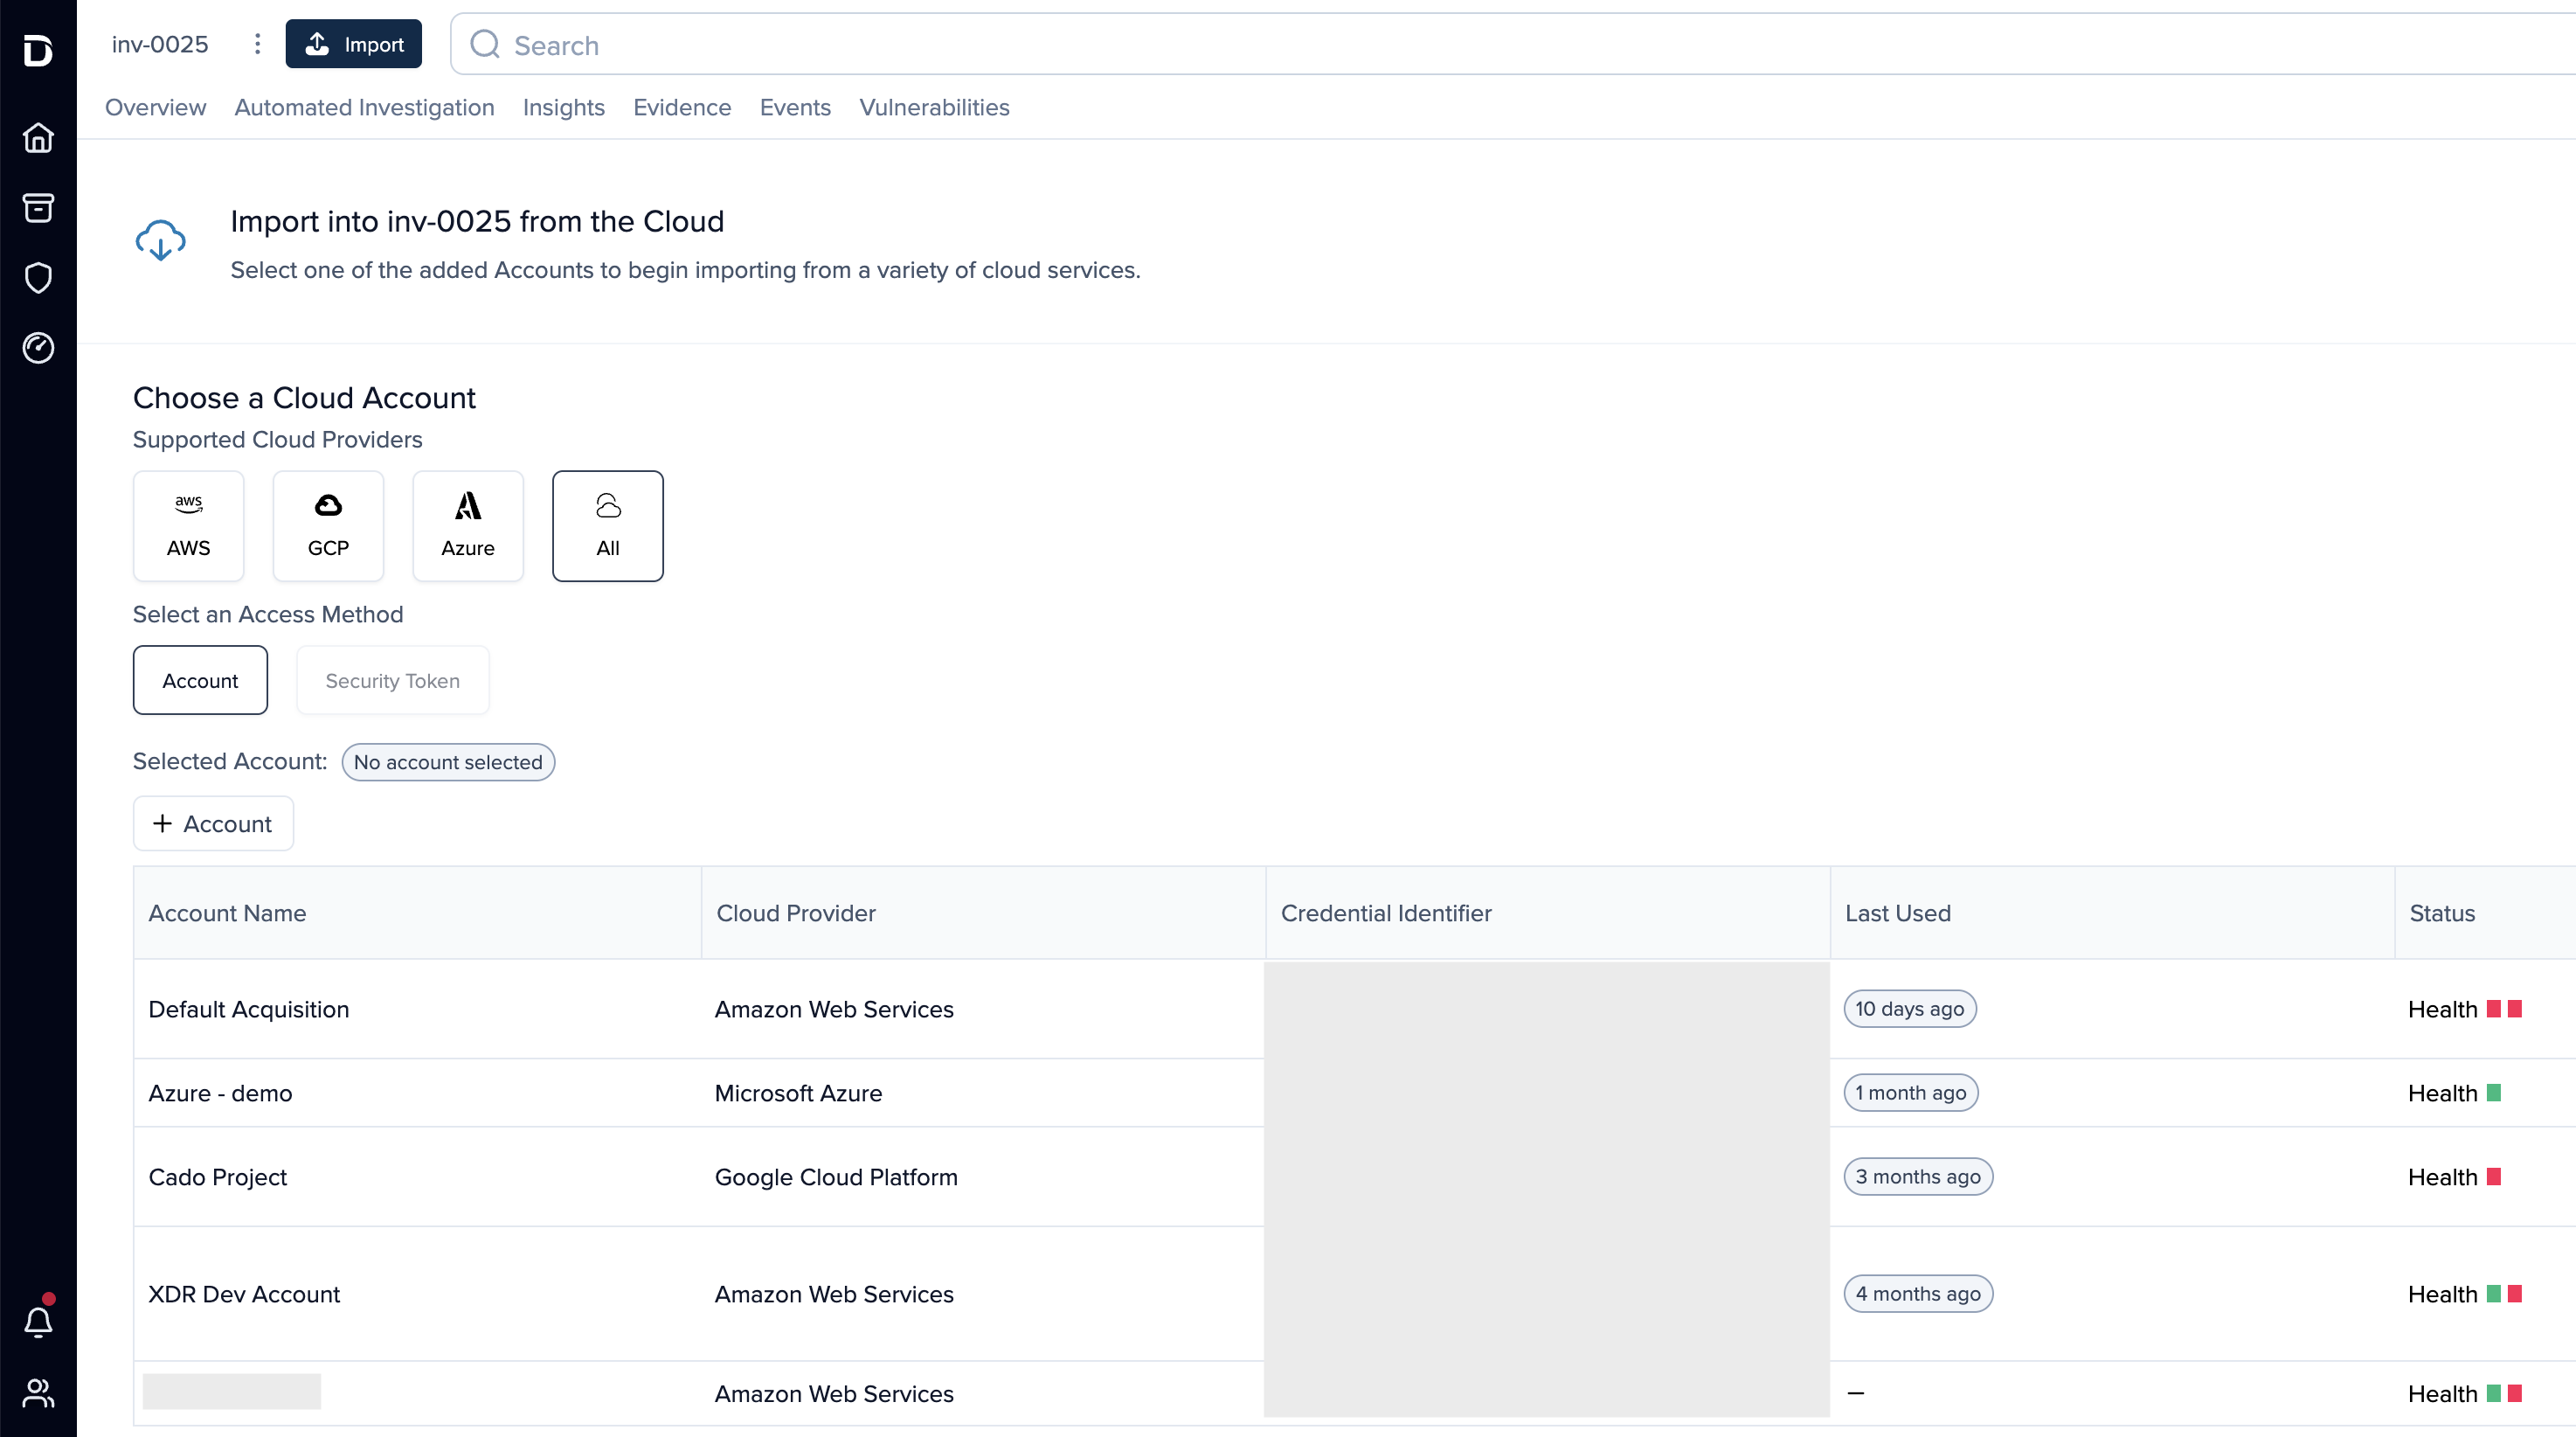


Get full attack timelines in minutes, not hours
Eliminate tedious manual work
Get root cause analysis for security alerts without combing through logs or artifacts manually.
Accelerate investigations
A visual timeline links files, commands, and lateral movement across cloud, network, identity, and endpoint domains.
Reduce uncertainty
Ensure response decisions are informed by a complete and accurate picture of the threat.

From days of manual work to minutes with automation
Use cases
Permet aux organisations de réagir plus rapidement aux menaces
Comprenez mieux les risques dans des environnements complexes, réduisez le MTTR et déployez rapidement cette technologie unique en son genre.
Enquêtes multi-cloud
Analysez les incidents détectés dans n’importe quel environnement cloud via une solution unique. Les résultats sont unifiés dans une seule chronologie pour une enquête et une réponse fluides.
Enquêtes sur les conteneurs et Kubernetes
Menez des enquêtes dans des environnements éphémères grâce à l’automatisation, afin de capturer et conserver les données d’incident avant qu’elles ne disparaissent.
Enquêtes SaaS
Analysez les journaux clés des applications SaaS, en parallèle d’autres sources issues des environnements cloud et sur site, pour mieux comprendre l’ampleur et l’impact des activités malveillantes.
Conservation des preuves
Automatisez la collecte, le traitement, l’analyse et la conservation des preuves pour qu’elles soient accessibles à toutes les équipes, à tout moment – avant qu’elles ne disparaissent.
Hear from our customers
« Nous résolvons des centaines d'incidents potentiels en quelques minutes. En aidant les analystes à mener leurs enquêtes, nous avons été en mesure d'augmenter considérablement notre efficacité de 250 %. »
Société mondiale de jeux vidéo
Responsable des opérations de sécurité
« Notre équipe cloud prend d'innombrables étapes manuelles pour capturer et traiter les données forensiques... J'ai hâte de leur dire que je peux le faire en quelques clics ! »
Société américaine Fortune 500
Chef d'équipe du DFIR
« Le fait que je n'aie plus à attendre 24 heures pour démarrer une enquête médico-légale change la donne. »
Meilleur cabinet de conseil en cybersécurité
Directeur du DFIR
Discover the Darktrace difference
Read the solution brief
Demo videos
See it in action
Cloud investigations
Cloud
Cloud detection & response
Cloud
Container investigations
Cloud
SOC triage
Cloud