Détectez, analysez et contenez les menaces sur l'ensemble de vos environnements réseau, Cloud, OT, ENDPOINT et IDENTITY grâce à une solution unique qui apprend à connaître votre infrastructure en profondeur.
Une solution, une couverture
complète pour les réseaux hybrides
Le défi de la sécurité des réseaux hybrides
Les cyberattaquants modernes exploitent les failles entre les différents environnements
40 %
des attaques par ransomware impliquent désormais une composante hybride
(Rapport Microsoft sur la défense numérique 2025)44 %
augmentation d’une année sur l’autre de l’exploitation de logiciels ou d’applications système exposés au public
(IBM X-Force Threat Intelligence Index 2026)21 %
augmentation d’une année sur l’autre des volumes de CVE publiques
(Open Source Security Foundation)Les infrastructures modernes s'étendent désormais aux réseaux, aux environnements Cloud, aux technologies opérationnelles (OT), aux terminaux, aux identités, et bien plus encore. Au sein de ces systèmes interconnectés, chaque nouvelle connexion crée une voie d'accès supplémentaire permettant aux attaquants de s'infiltrer, de se déplacer latéralement et de rester indétectés.
Menaces inter-domaines
L'IA accentue la difficulté de sécuriser les réseaux hybrides. Les acteurs malveillants peuvent agir plus rapidement, automatiser une plus grande partie du cycle de vie de l'attaque et adapter leurs techniques à des environnements complexes. Les risques se propagent rapidement et discrètement au sein d'infrastructures distribuées, souvent avec une visibilité et un contexte limités.
AI-accelerated attacks
Les équipes de sécurité doivent faire face à un volume croissant de vulnérabilités, tandis que les attaquants agissent plus rapidement que jamais pour les exploiter. L'enjeu n'est plus d'identifier chaque risque, mais de comprendre quelles expositions sont présentes, accessibles, et les plus susceptibles d'être exploitées.
Prioritization overload
La solution Darktrace
Une approche unifiée pour sécuriser l'infrastructure hybride
Une visibilité connectée sur
chaque domaine
chaque domaine
Visualisez l'intégralité de votre environnement hybride — réseau, Cloud, OT, ENDPOINT et identités — grâce à une compréhension continue du fonctionnement réel de votre infrastructure, plutôt qu'à travers une mosaïque d'outils déconnectés.
Détectez et neutralisez les menaces avant qu'elles ne s'aggravent
Identifiez ce qui est réellement inhabituel pour votre organisation, des attaques connues aux menaces inédites accélérées par l'IA, et stoppez-les automatiquement avant qu'elles ne se propagent sur votre réseau hybride.
Faites évoluer vos capacités d'investigation sans augmenter vos effectifs
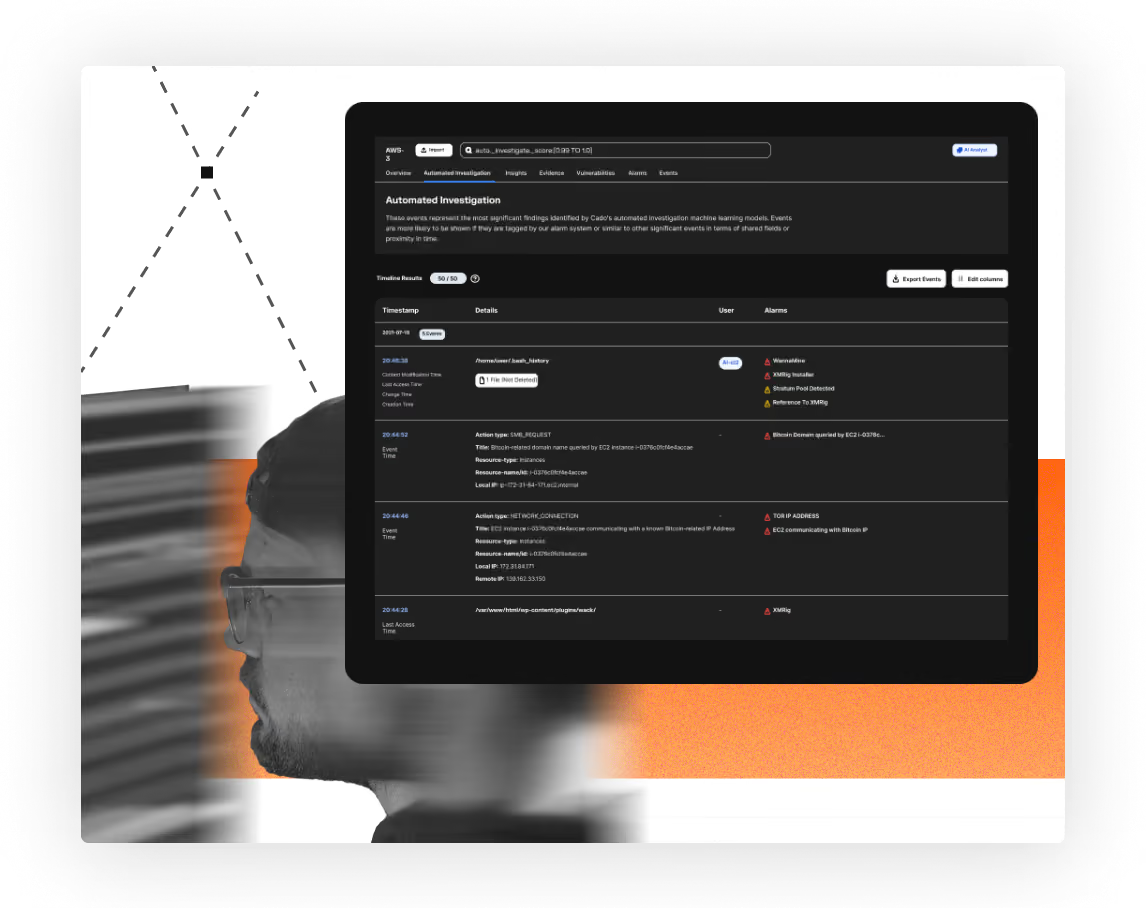
Réduisez la charge de travail de vos analystes grâce à des investigations pilotées par l'IA qui corrèlent automatiquement les événements associés et priorisent les menaces critiques, vous aidant ainsi à obtenir une vision complète de l'activité sur l'ensemble de votre infrastructure.
Passez d'une défense réactive à une résilience proactive
Utilisez le contexte comportemental et les risques propres à votre environnement pour révéler proactivement les vecteurs d'attaque, prioriser la remédiation des risques exploitables et enrichir vos investigations grâce à une analyse approfondie.
Découvrez la différence Darktrace
Lire la présentation de la solution
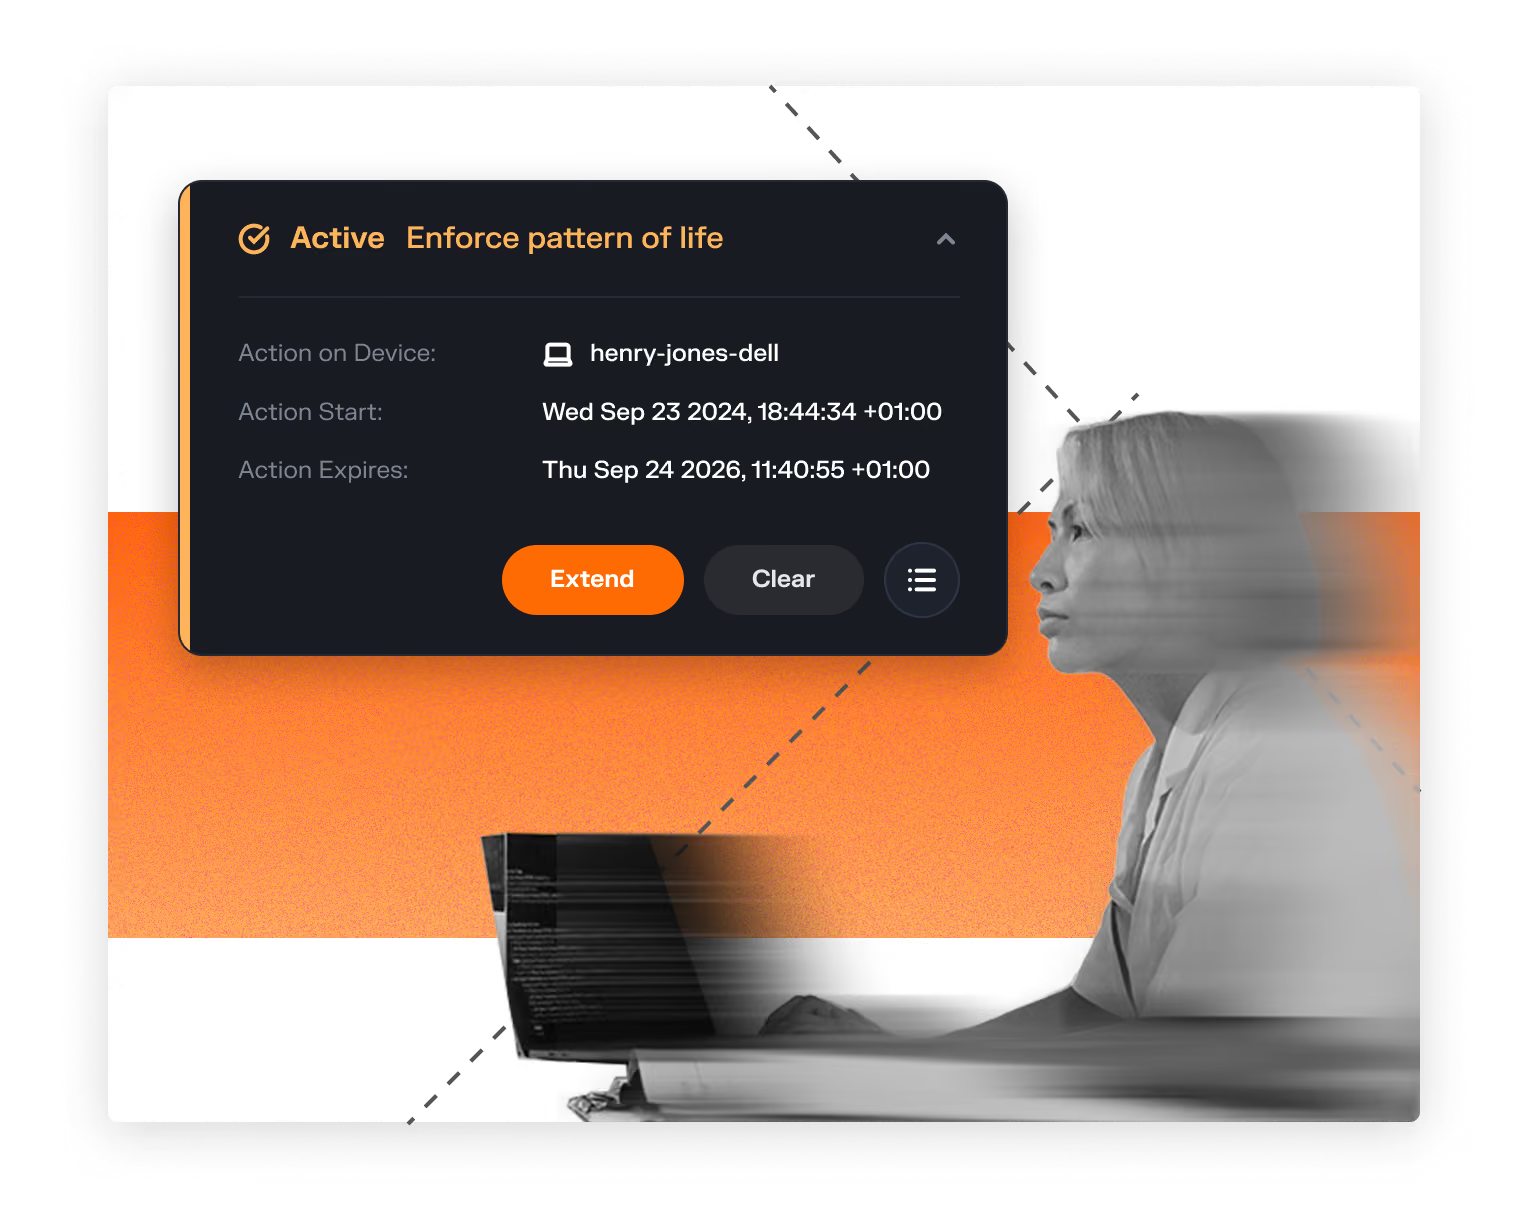
Détection et réponse pour l’infrastructure
Contenir les menaces réseau sans perturber l’activité
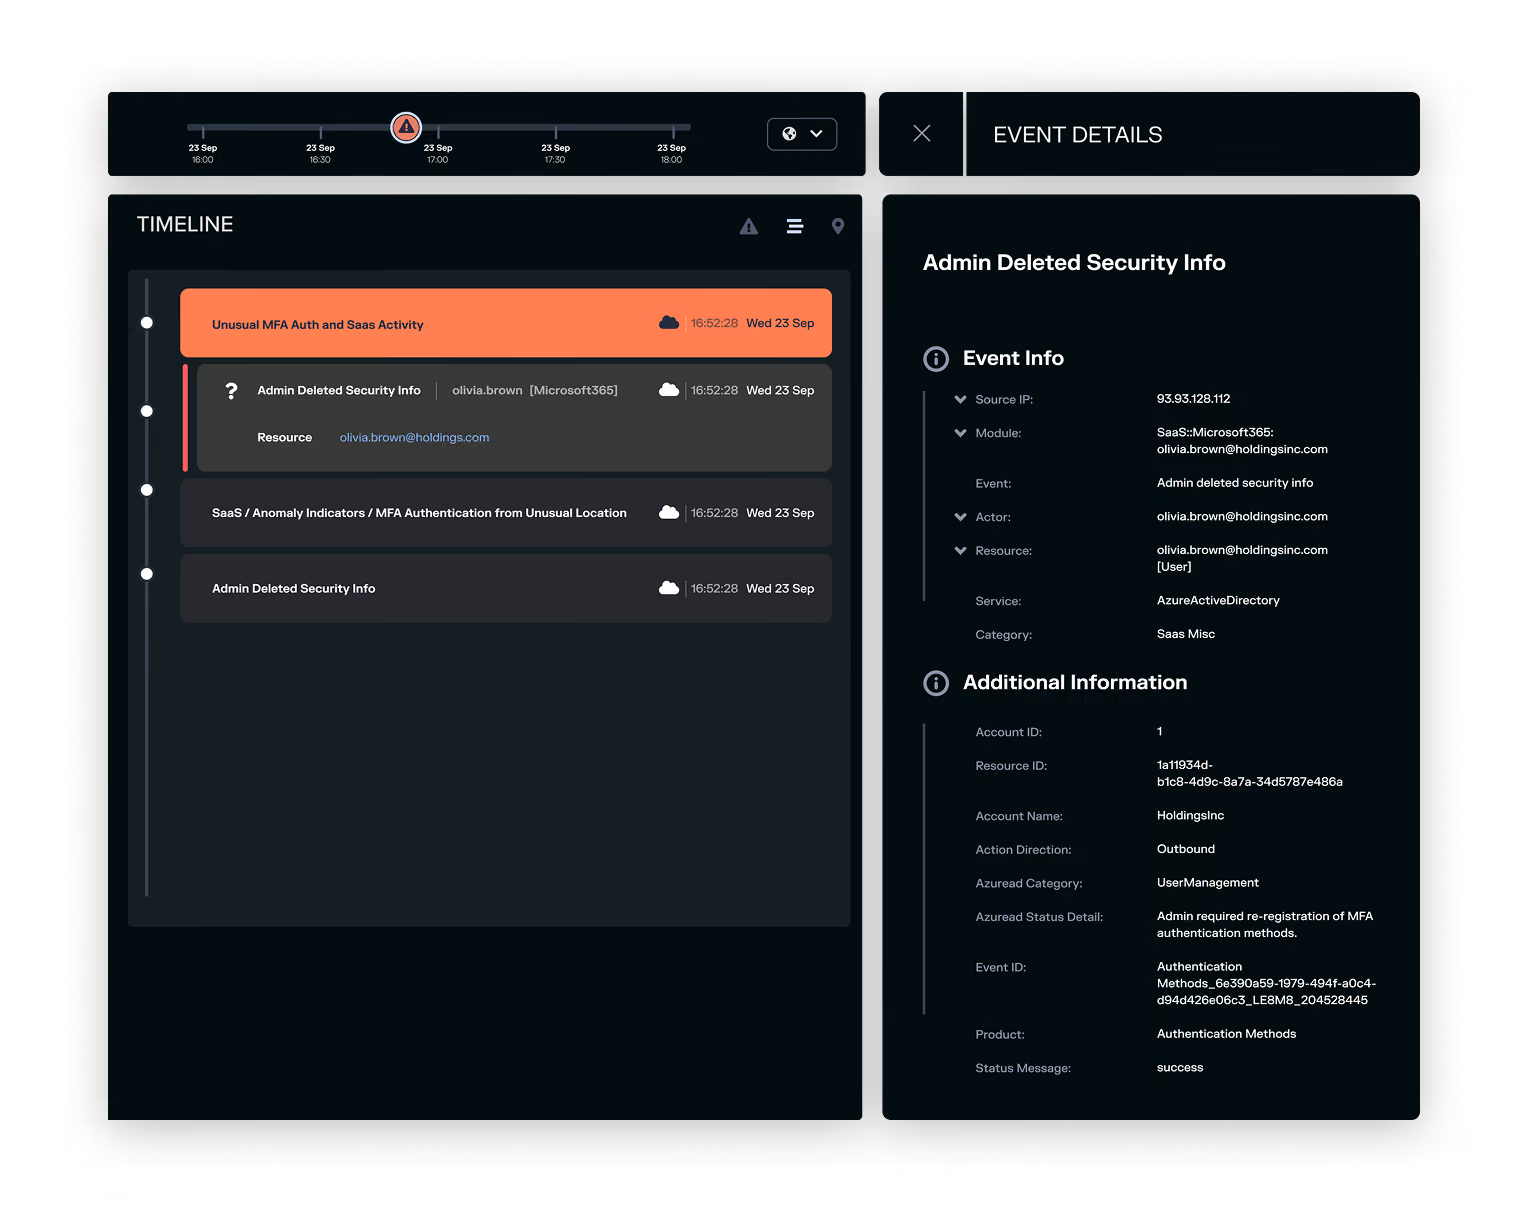
Détection et réponse aux menaces visant les identités
Étendez la compréhension comportementale à chaque identité
Forensic Acquisition & Investigation
Capture automatisée des preuves au moment de la détection
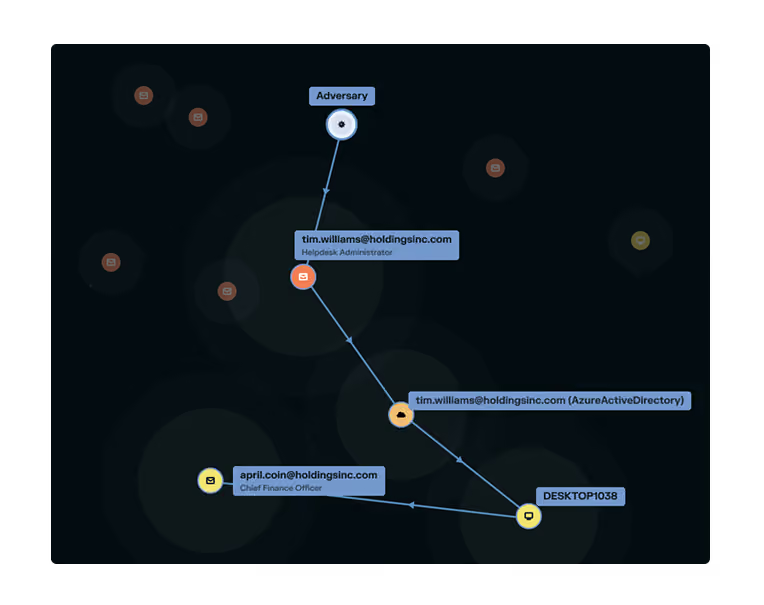
Modélisation des chemins d'attaque
Distinguer le risque réel du risque théorique
Témoignages clients
Découvrez les témoignages de nos clients

Gartner Peer Insights
Customers’ Choice 2025 pour la détection et la réponse réseau (NDR)
Gartner® Peer Insights™ Customers’ Choice pour la détection et la réponse réseau (NDR)
Darktrace est le seul fournisseur à avoir obtenu la distinction Customers’ Choice dans le rapport Gartner® Peer Insights™ Voice of the Customer 2025 consacré à la détection et à la réponse réseau (NDR).
/ HYBRID NETWORK
Questions fréquemment posées
Comment les organisations peuvent-elles surveiller les réseaux cloud hybrides ?
Les organisations surveillent les réseaux cloud hybrides en collectant et en analysant le trafic et l’activité au sein des environnements sur site, virtuels et multicloud. Cette surveillance s’effectue dans le cadre un modèle unique, plutôt qu’en s’appuyant sur des outils de surveillance distincts pour chaque environnement qui ne partagent pas de contexte entre eux.
Darktrace / HYBRID NETWORK y parvient en ingérant passivement le trafic issu des réseaux sur site et virtuels, des environnements multicloud, de l’OT, des points de terminaison et des identités, afin de créer un profil comportemental unique en constante évolution sur l’ensemble du parc hybride, plutôt que des aperçus cloisonnées par domaine.
Quels sont les défis liés à la sécurisation des réseaux hybrides ?
Sécuriser les réseaux hybrides est difficile, dans la mesure où chaque connexion entre les différents environnements (sur site, cloud, OT, d’identités et de points de terminaison) crée une voie potentielle permettant aux pirates de se déplacer latéralement. De plus, même si la plupart des outils surveillent efficacement les domaines individuels, ils peinent à établir des corrélations entre leurs activités. L’augmentation du volume de vulnérabilités accroît encore la pression pour hiérarchiser les expositions les plus importantes.
Darktrace / HYBRID NETWORK répond à cette problématique en appliquant un modèle comportemental unique à travers tous les domaines, de sorte que les menaces interdomaines soient visibles sous la forme d’un incident connecté unique plutôt que d’alertes fragmentées et isolées.
Comment la NDR basé sur l’IA améliore-t-elle la détection et la réponse aux menaces ?
La détection et réponse réseau (NDR) basée sur l’IA améliore la NDR traditionnelle : elle identifie les menaces en relevant les écarts de comportement plutôt qu’en s’appuyant uniquement sur des signatures ou des schémas d’attaque connus, ce qui lui permet d’intercepter des menaces inédites, internes et jusqu’alors inconnues. Elle prend également en charge une réponse automatisée et contextuelle plutôt que d’exiger un triage manuel pour chaque alerte.
L’IA adaptative de Darktrace / HYBRID NETWORK apprend le réseau de chaque organisation à partir de zéro, et son approche a fait ses preuves pour détecter les menaces zero-day en moyenne 8 jours avant la divulgation publique des CVE.
Comment la NDR protège-t-elle les réseaux hybrides ?
La NDR protège les réseaux hybrides en analysant le trafic réseau dans tous les environnements afin de détecter les activités malveillantes ou anormales, puis de les contenir au moyen d’actions de réponse automatisées. Elle offre ainsi aux équipes de sécurité une visibilité et un contrôle que les outils basés sur les hôtes ne peuvent à eux seuls fournir sur les actifs non gérés ou interdomaines.
Darktrace / HYBRID NETWORK étend cette approche aux environnements sur site, cloud, OT, d’identités et de points de terminaison au sein d’un modèle comportemental unique. Ce dernier utilise des actions de réponse autonomes et configurables pour contenir les menaces tout en minimisant les perturbations de l’activité normale de l’entreprise.
Comment la NDR peut-elle détecter les déplacements latéraux dans les environnements hybrides ?
La détection des déplacements latéraux exige une visibilité sur la manière dont les systèmes, les identités et les charges de travail interagissent entre les domaines, car les actions individuelles d’un attaquant paraissent souvent légitimes lorsqu’elles sont considérées isolément et ne deviennent suspectes que lorsqu’elles sont examinées dans leur contexte séquentiel. Une bonne visibilité de la couche réseau est ici essentielle, car les outils fondés uniquement sur les hôtes peuvent ne pas détecter les mouvements entre des ressources non gérées.
Darktrace / HYBRID NETWORK corrèle les comportements liés aux réseaux, au cloud, aux identités et aux environnements OT afin de révéler lorsqu’une séquence d’actions par ailleurs légitimes indique un déplacement latéral, plutôt que d’évaluer chaque événement indépendamment.
Comment l’analyse comportementale améliore-t-elle la détection des menaces réseau ?
L’analyse comportementale améliore la détection des menaces réseau en identifiant les activités inhabituelles pour un environnement spécifique, plutôt qu’en vérifiant uniquement les indicateurs de compromission, les signatures ou les schémas d’attaque connus. Cela permet la détection des menaces inconnues, internes et accélérées par l’IA qui ne font l’objet d’aucune classification préalable.
Darktrace / HYBRID NETWORK développe cette compréhension grâce à un profil comportemental unique établi à partir du trafic réseau propre à chaque organisation, en analysant les données chiffrées et déchiffrées afin d’identifier les écarts indiquant un risque.