Detect, investigate, and contain threats across network, cloud, OT, endpoint, and identity with a single solution that learns your environment from the ground up.
One solution, complete
coverage for hybrid networks
ハイブリッドネットワークセキュリティの課題
現代のエクスプロイトは環境間のギャップを悪用しています
Modern infrastructure spans networks, cloud environments, operational technology, endpoints, identities, and more. Within interconnected systems, every new connection creates another potential pathway for attackers to gain access, move laterally, and remain undetected.
Cross-domain threats
AI is escalating the challenge of securing hybrid networks. Threat actors can move faster, automate more of the attack lifecycle, and adapt their techniques across complex environments. Risks spread quickly and quietly across distributed infrastructure, often with limited visibility and context.
AI-accelerated attacks
Security teams face a growing volume of vulnerabilities, while attackers are moving faster than ever to exploit them. The challenge is no longer identifying every risk, but understanding which exposures are present, reachable, and most likely to be exploited.
Prioritization overload
The Darktrace solution
A unified approach to securing hybrid infrastructure
Connected visibility across
every domain
every domain
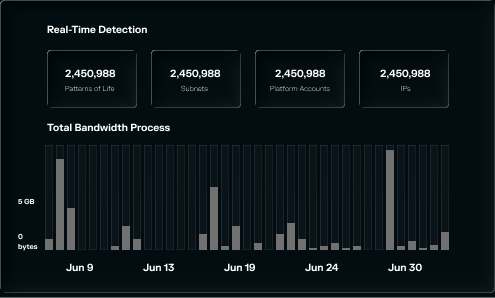
See your entire hybrid estate — network, cloud, OT, endpoints, and identities — through one continuously learned understanding of how your environment actually operates, not a patchwork of disconnected tools.
Detect and contain threats before they escalate
Identify what's genuinely unusual for your organization, from known attacks to novel and AI-accelerated threats, and stop them automatically before they spread across your hybrid network.
Scale investigations without scaling headcount
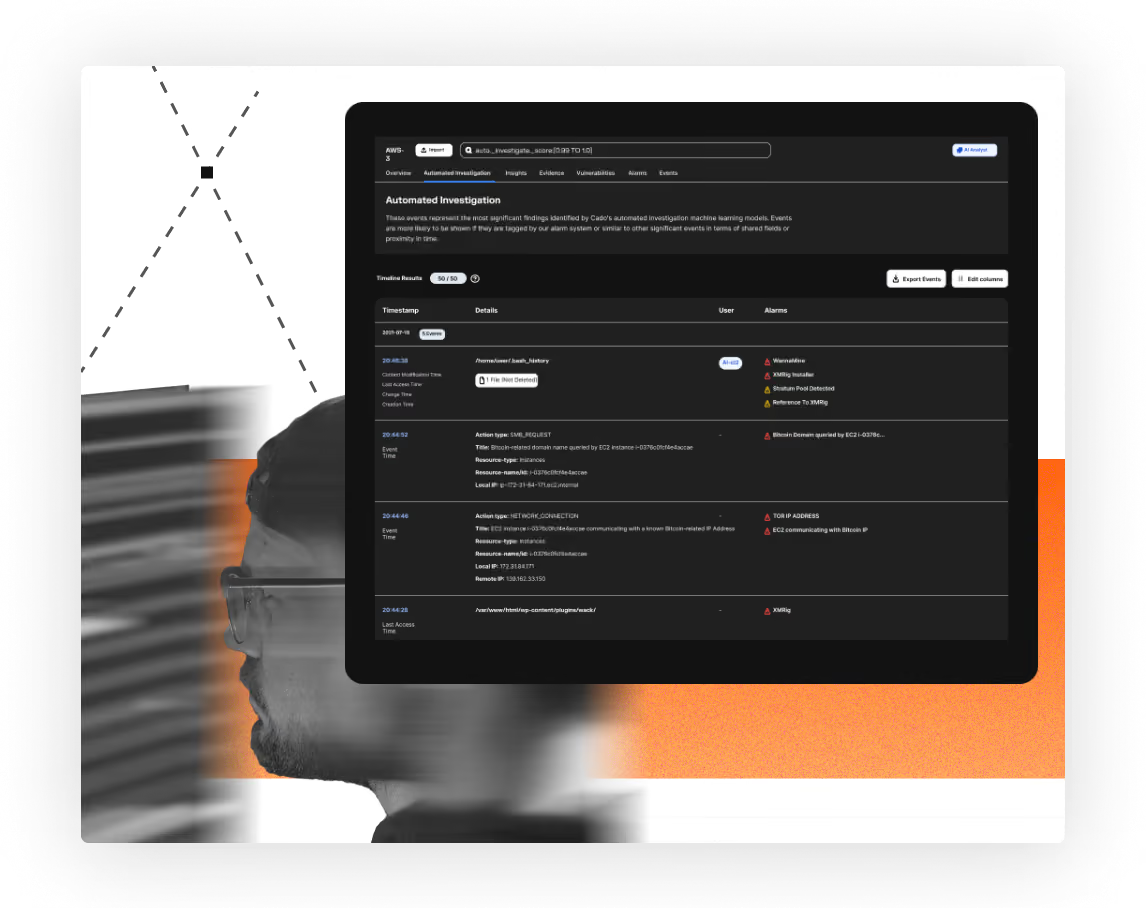
Reduce analyst workload with AI-driven investigations that automatically connect related events and prioritize what matters, helping you build a complete picture of activity across your infrastructure.
Move from reactive defense to proactive resilience
Use behavioral and risk context from your unique environment to proactively reveal attack paths, prioritize remediation efforts on exploitable risks, and enrich investigations with deeper context.
Darktraceならではの違いをご確認ください
ソリューション概要を読む
インフラの検知と対応
ビジネスを中断させることなくネットワークの脅威を封じ込め
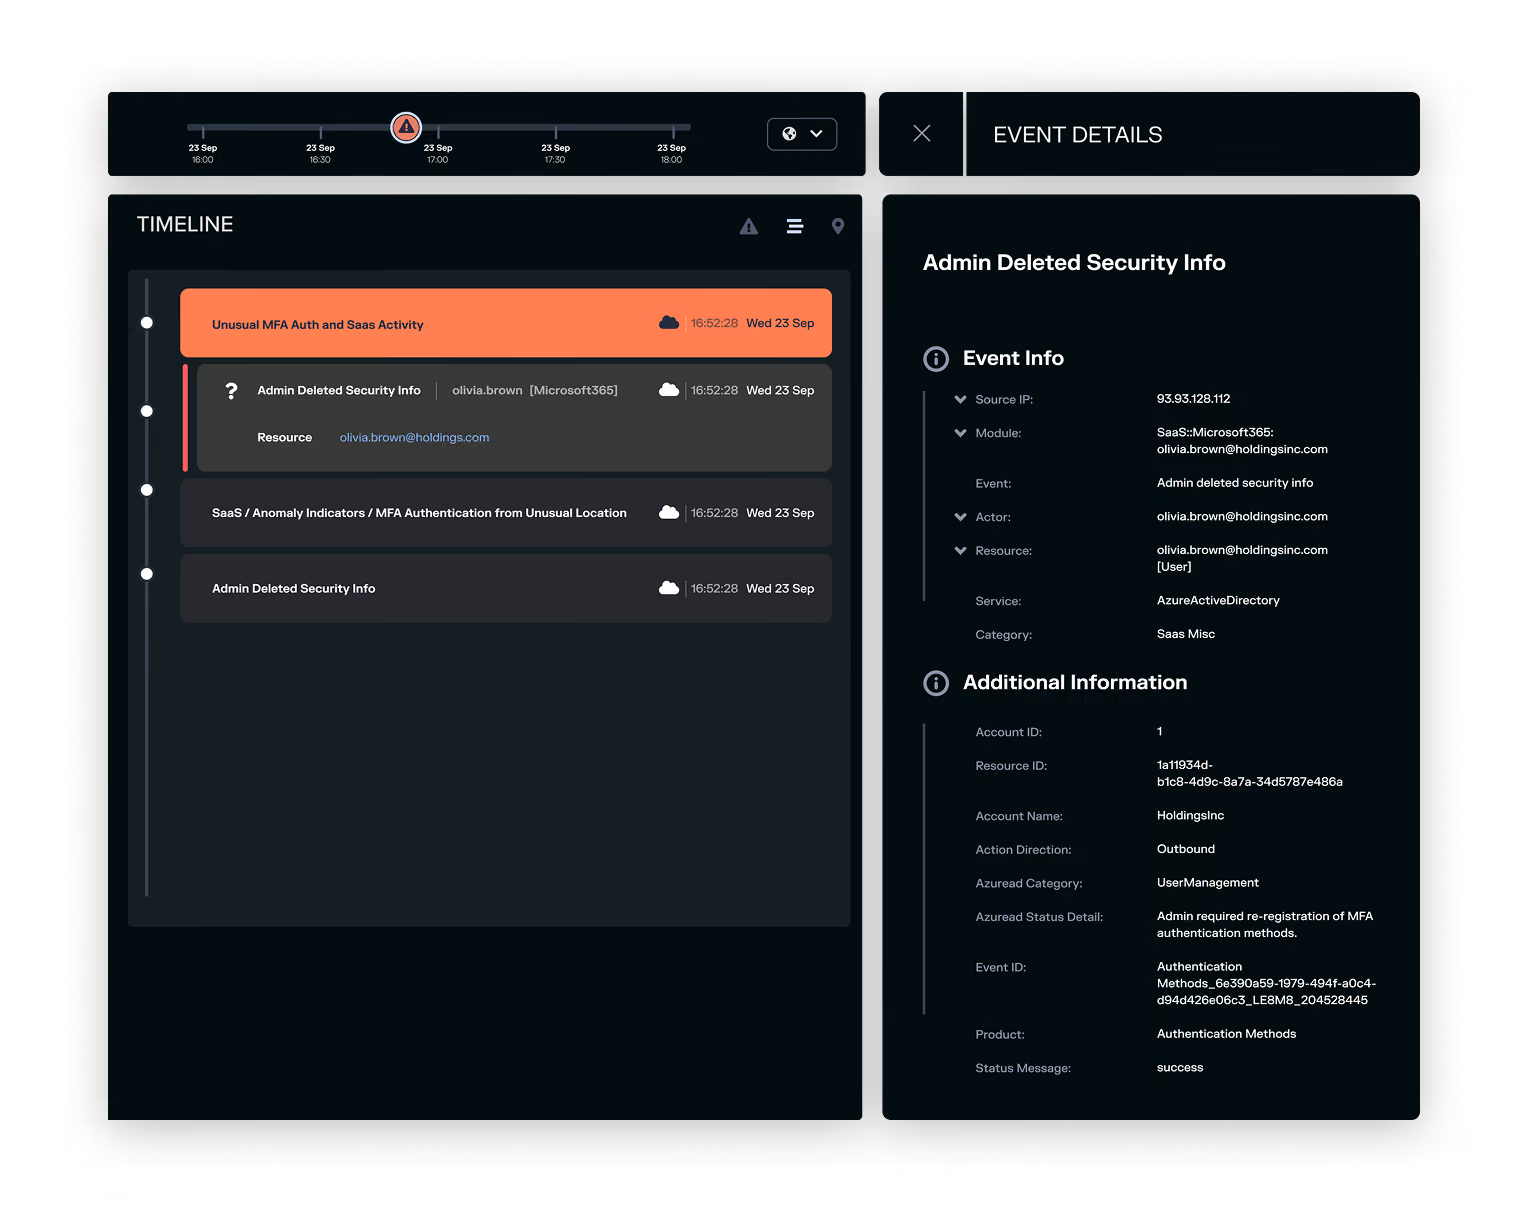
アイデンティティ検知と対応
すべてのアイデンティティに行動理解を拡張
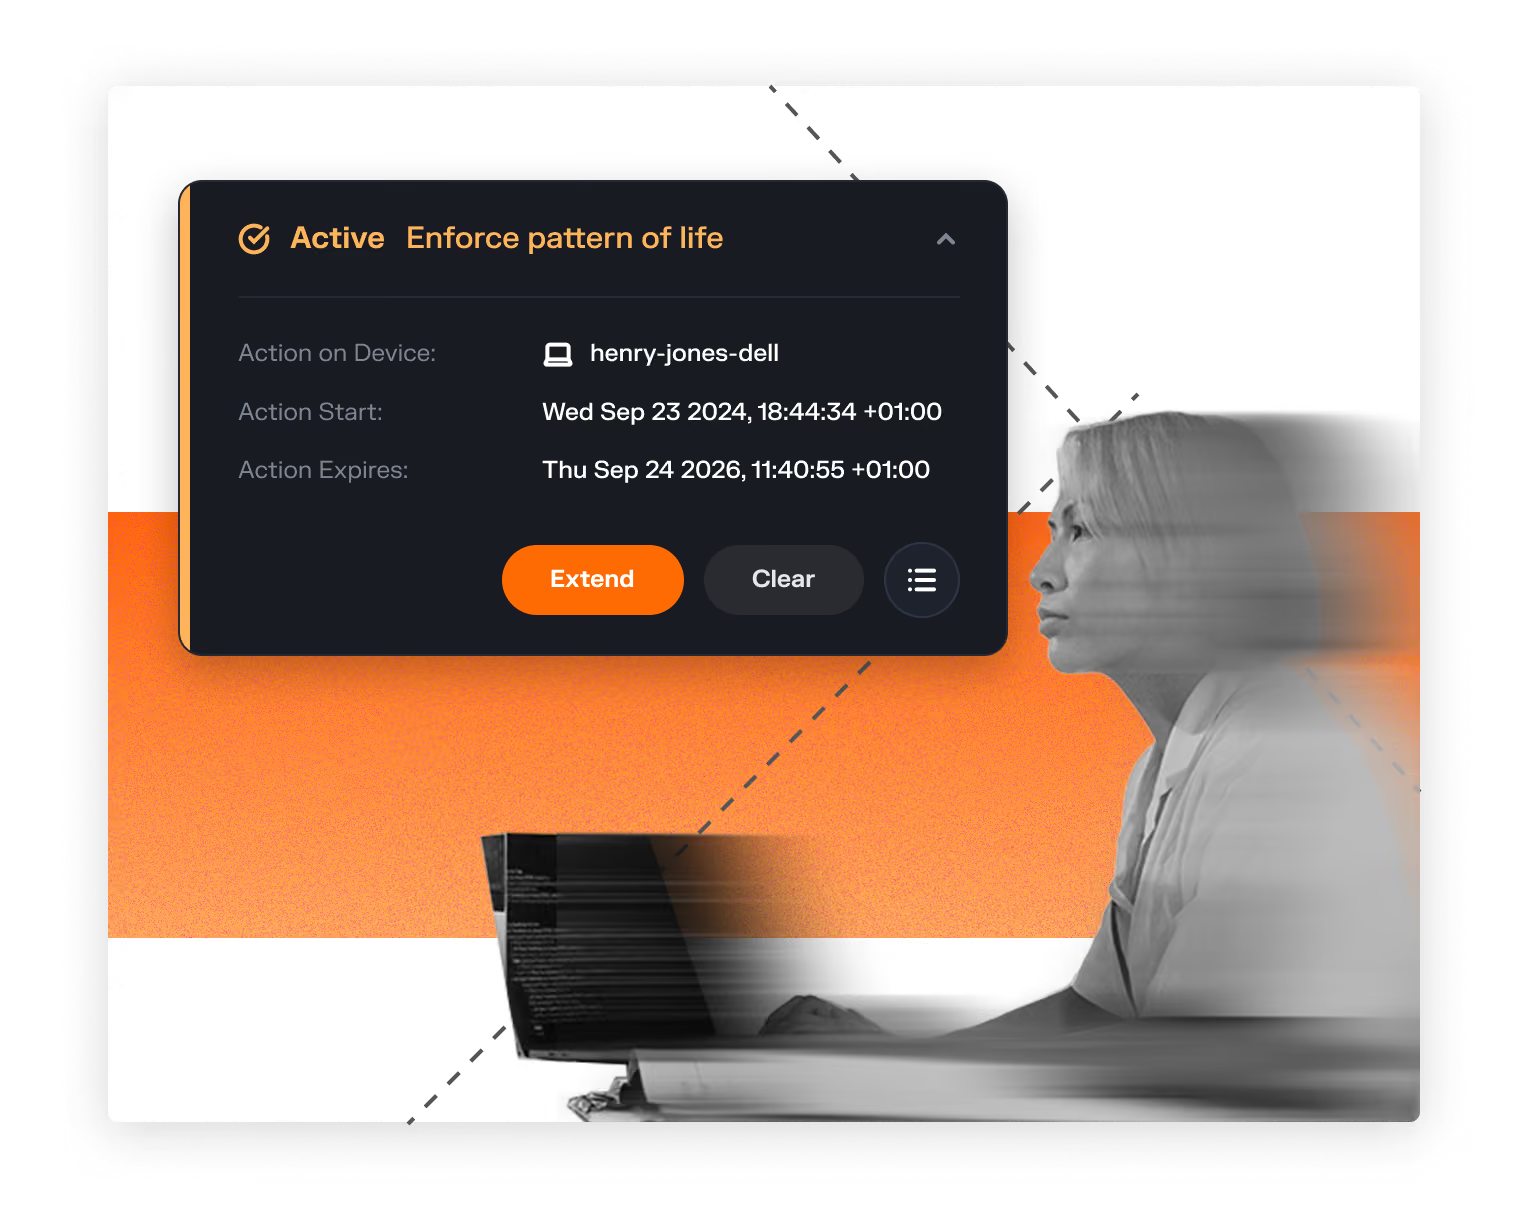
Forensic Acquisition & Investigation
検知時点での証拠の自動収集
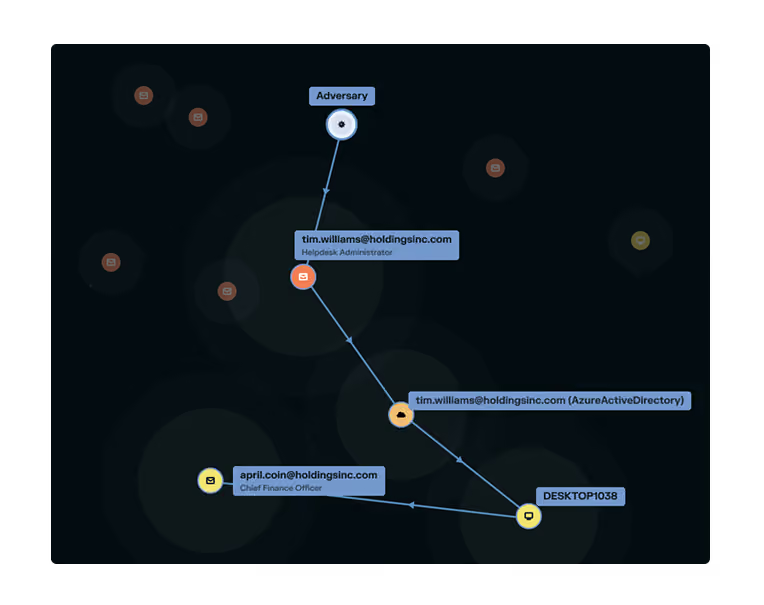
攻撃パスモデリング
理論上のリスクと実際のリスクを区別する
お客様事例
お客様の声

/ HYBRID NETWORK
よくある質問
組織はハイブリッドクラウドネットワークをどのように監視すればよいのでしょうか?
組織は、相互にコンテキストを共有しない環境ごとの個別の監視ツールに依存するのではなく、単一のモデルのもとでオンプレミス、仮想環境、マルチクラウド環境全体のトラフィックとアクティビティを収集・分析することで、ハイブリッドクラウドネットワークを監視します。
Darktrace / HYBRID NETWORKは、オンプレミスおよび仮想ネットワーク、マルチクラウド環境、運用技術(OT)、エンドポイント、IDからトラフィックを受動的に取り込むことで、ドメインごとに分断された視点ではなく、ハイブリッド環境全体にわたって継続的に進化する単一の行動プロファイルを構築します。
ハイブリッドネットワークの保護における課題とは?
ハイブリッドネットワークの保護は困難です。オンプレミス、クラウド、OT(運用技術)、ID、エンドポイントといった環境間の接続はすべて、攻撃者がラテラルムーブメントを行う潜在的な経路となるためです。また、ほとんどのツールは個々の領域を適切に監視できても、それらの領域をまたぐアクティビティを関連付けることには苦慮しています。脆弱性の増加により、どの露出が最も重要かを優先付ける必要性がさらに高まっています。
Darktrace / HYBRID NETWORKは、ドメイン全体に単一の行動モデルを適用することでこれに対処し、クロスドメインの脅威を、断片化された孤立したアラートとしてではなく、ひとつのつながったインシデントとして可視化します。
AI駆動のNDRは、脅威の検知と対応をどのように改善するのでしょうか?
AI駆動のネットワーク検知・対応(NDR)は、既知のシグネチャや攻撃パターンのみに依存するのではなく、行動の異常を通じて脅威を特定することで従来のNDRを向上させ、未知の脅威、内部脅威、これまでにない脅威を検知できるようにします。また、すべてのアラートに対して手動のトリアージを必要とせず、コンテキストに応じた自動対応をサポートします。
Darktrace / HYBRID NETWORKのAdaptive AIは各組織のネットワークを一から学習し、そのアプローチにより、CVEの公開より平均8日前にゼロデイ脅威を検知することが実証されています。
NDRはハイブリッドネットワークをどのように保護するのでしょうか?
NDR(ネットワーク検知・対応)は、環境全体のネットワークトラフィックを分析して悪意のあるアクティビティや異常なアクティビティを検知し、自動化された対応アクションによって封じ込めることでハイブリッドネットワークを保護します。これにより、ホストベースのツール単体では対応できない管理対象外の資産やクロスドメイン資産に対する可視性と制御力をセキュリティチームに提供します。
Darktrace / HYBRID NETWORKは、単一の振る舞いモデルの下でこれをオンプレミス、クラウド、OT、ID、エンドポイント環境へと拡張し、設定可能な自律的対応アクションを活用して、通常の業務への影響を最小限に抑えながら脅威を封じ込めます。
NDRはハイブリッド環境におけるラテラルムーブメントをどのように検知できるでしょうか?
ラテラルムーブメントを検知するには、システム、アイデンティティ、ワークロードがドメインを越えてどのように相互作用しているかを可視化する必要があります。攻撃者の個々のアクションは単独で見ると正当なものに見えることが多く、一連の流れやコンテキストの中で確認して初めて不審なものとして認識されるからです。ホストベースのツールだけでは管理対象外のアセット間の移動を見逃す可能性があるため、ここではネットワーク層の可視性が不可欠です。
Darktrace / HYBRID NETWORKは、各イベントを個別に評価するのではなく、ネットワーク、クラウド、ID、OTのアクティビティ全体で振る舞いを相関付けることで、一見正当に見える一連のアクションがラテラルムーブメントを示している場合を明らかにします。
行動分析は、ネットワーク上の脅威の検知をどのように向上させるのでしょうか?
行動分析は、既知の侵害の痕跡、シグネチャ、または攻撃パターンを単にチェックするだけでなく、特定の環境において通常とは異なる活動を特定することで、ネットワーク上の脅威の検出精度を高めます。これにより、これまで分類されていなかった未知の脅威、内部関係者による脅威、およびAIによって加速された脅威を検出することが可能になります。
Darktrace / HYBRID NETWORKは、各組織独自のネットワークトラフィックから学習した独自の行動プロファイルを通じてこの理解を構築し、暗号化および復号されたデータの両方を分析してリスクを示す逸脱を特定します。