Detecte, investigue y contenga amenazas en la red, la nube, OT, endpoint e identidad con una única solución que aprende de su entorno desde cero.
Una solución, cobertura
completa para redes híbridas
El reto de la seguridad de redes híbridas
Los atacantes modernos aprovechan las brechas entre entornos
40 %
de los ataques de ransomware ya incorporan un componente híbrido
(Informe de defensa digital de Microsoft 2025)44 %
aumento interanual en la explotación de software o aplicaciones del sistema expuestos a Internet
(Índice de inteligencia de amenazas de IBM X-Force 2026)La infraestructura moderna abarca redes, entornos de Nube, tecnología operativa, ENDPOINT, IDENTITY y mucho más. Dentro de estos sistemas interconectados, cada nueva conexión crea una vía potencial adicional para que los atacantes obtengan acceso, se muevan lateralmente y permanezcan sin ser detectados.
Amenazas entre dominios
La IA está intensificando el desafío de proteger las redes híbridas. Los actores de amenazas pueden moverse más rápido, automatizar gran parte del ciclo de vida del ataque y adaptar sus técnicas en entornos complejos. Los riesgos se propagan de forma rápida y silenciosa a través de infraestructuras distribuidas, a menudo con una visibilidad y un contexto limitados.
Ataques acelerados por IA
Los equipos de seguridad se enfrentan a un volumen creciente de vulnerabilidades, mientras que los atacantes actúan con más rapidez que nunca para explotarlas. El desafío ya no consiste en identificar cada riesgo, sino en comprender qué exposiciones están presentes, son accesibles y tienen mayor probabilidad de ser explotadas.
Sobrecarga de priorización
La solución de Darktrace
Un enfoque unificado para proteger la infraestructura híbrida
Visibilidad conectada en
todos los dominios
todos los dominios
Visualice todo su entorno híbrido —red, nube, OT, endpoints e identidades— a través de una comprensión continua y aprendida de cómo opera realmente su entorno, en lugar de un conjunto fragmentado de herramientas desconectadas.
Detecte y contenga las amenazas antes de que se intensifiquen
Identifique lo que es realmente inusual para su organización, desde ataques conocidos hasta amenazas novedosas y aceleradas por IA, y deténgalos automáticamente antes de que se propaguen por toda su red híbrida.
Escale sus investigaciones sin necesidad de aumentar su plantilla
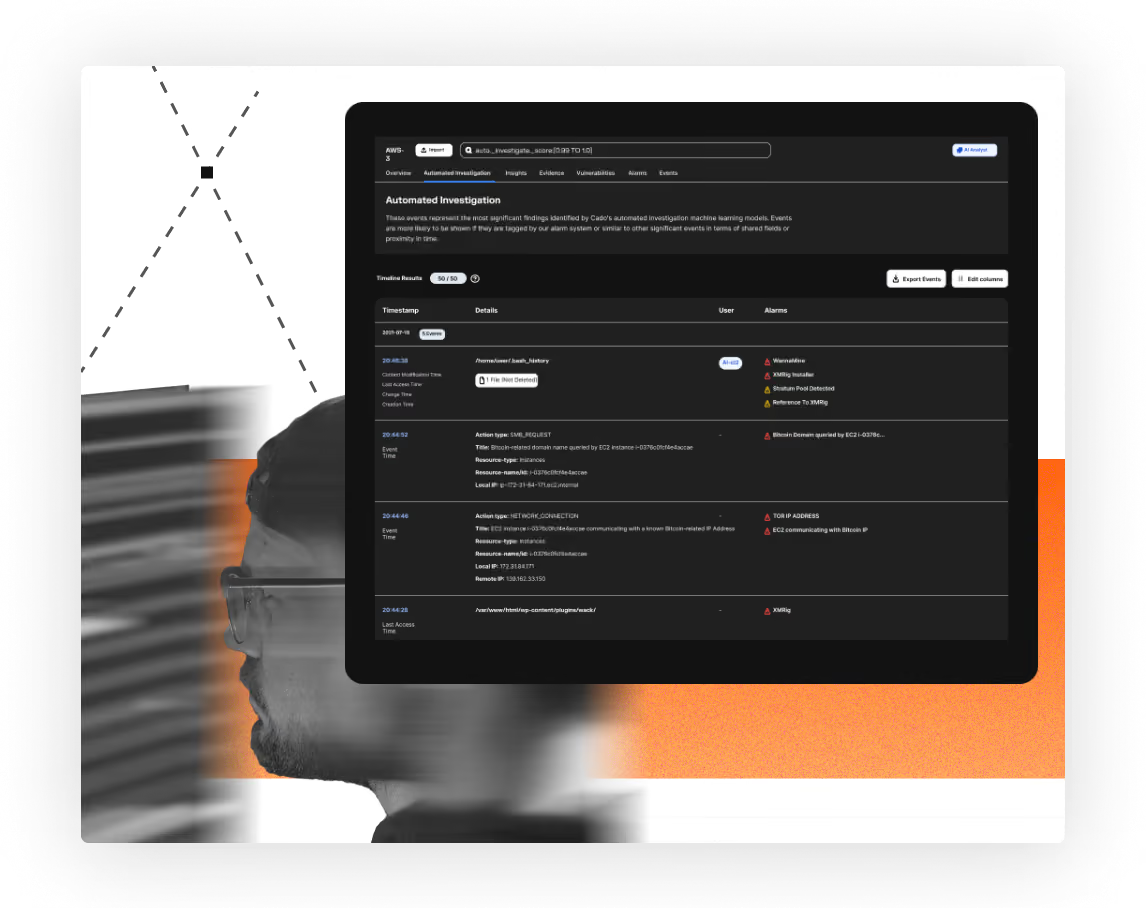
Reduzca la carga de trabajo de sus analistas con investigaciones impulsadas por IA que conectan automáticamente eventos relacionados y priorizan lo que realmente importa, ayudándole a construir una visión completa de la actividad en toda su infraestructura.
Pase de una defensa reactiva a una resiliencia proactiva
Utilice el contexto de comportamiento y riesgo de su entorno único para revelar proactivamente rutas de ataque, priorizar los esfuerzos de remediación en riesgos explotables y enriquecer las investigaciones con un contexto más profundo.
Descubra la diferencia de Darktrace
Lea el resumen de la solución
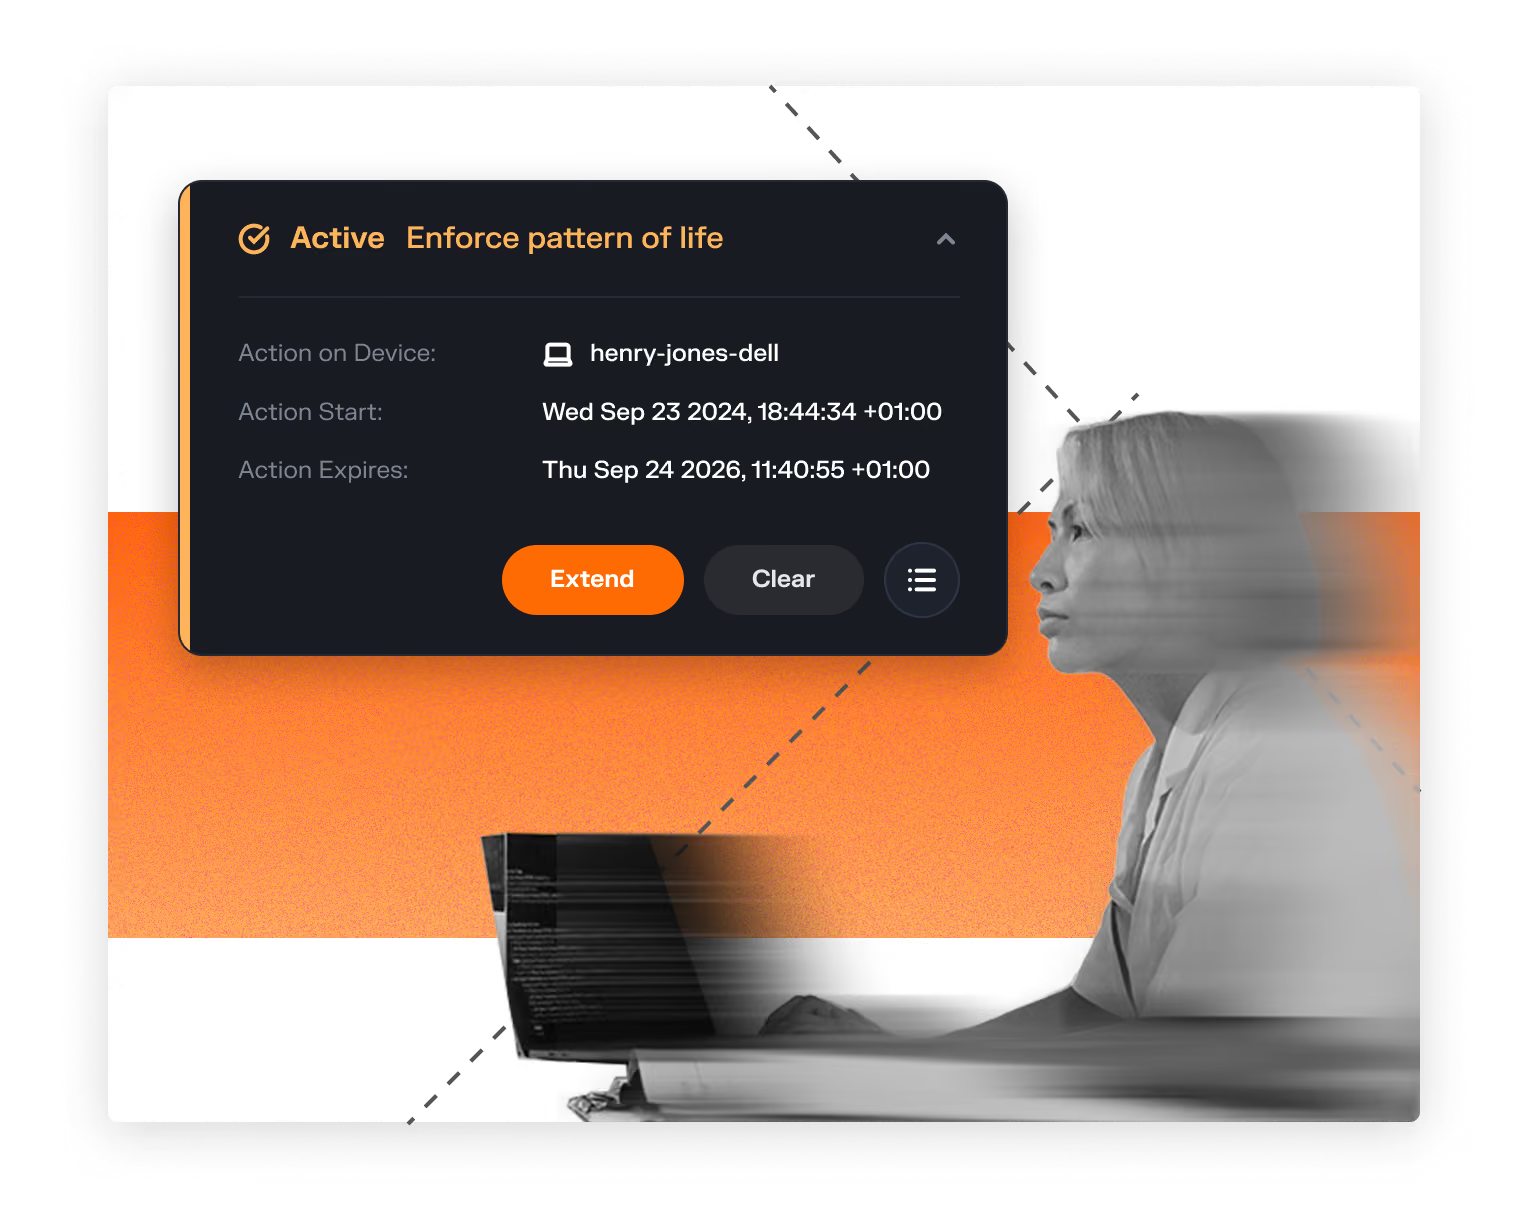
Detección y respuesta de infraestructura
Contenga las amenazas de red sin interrumpir la actividad empresarial
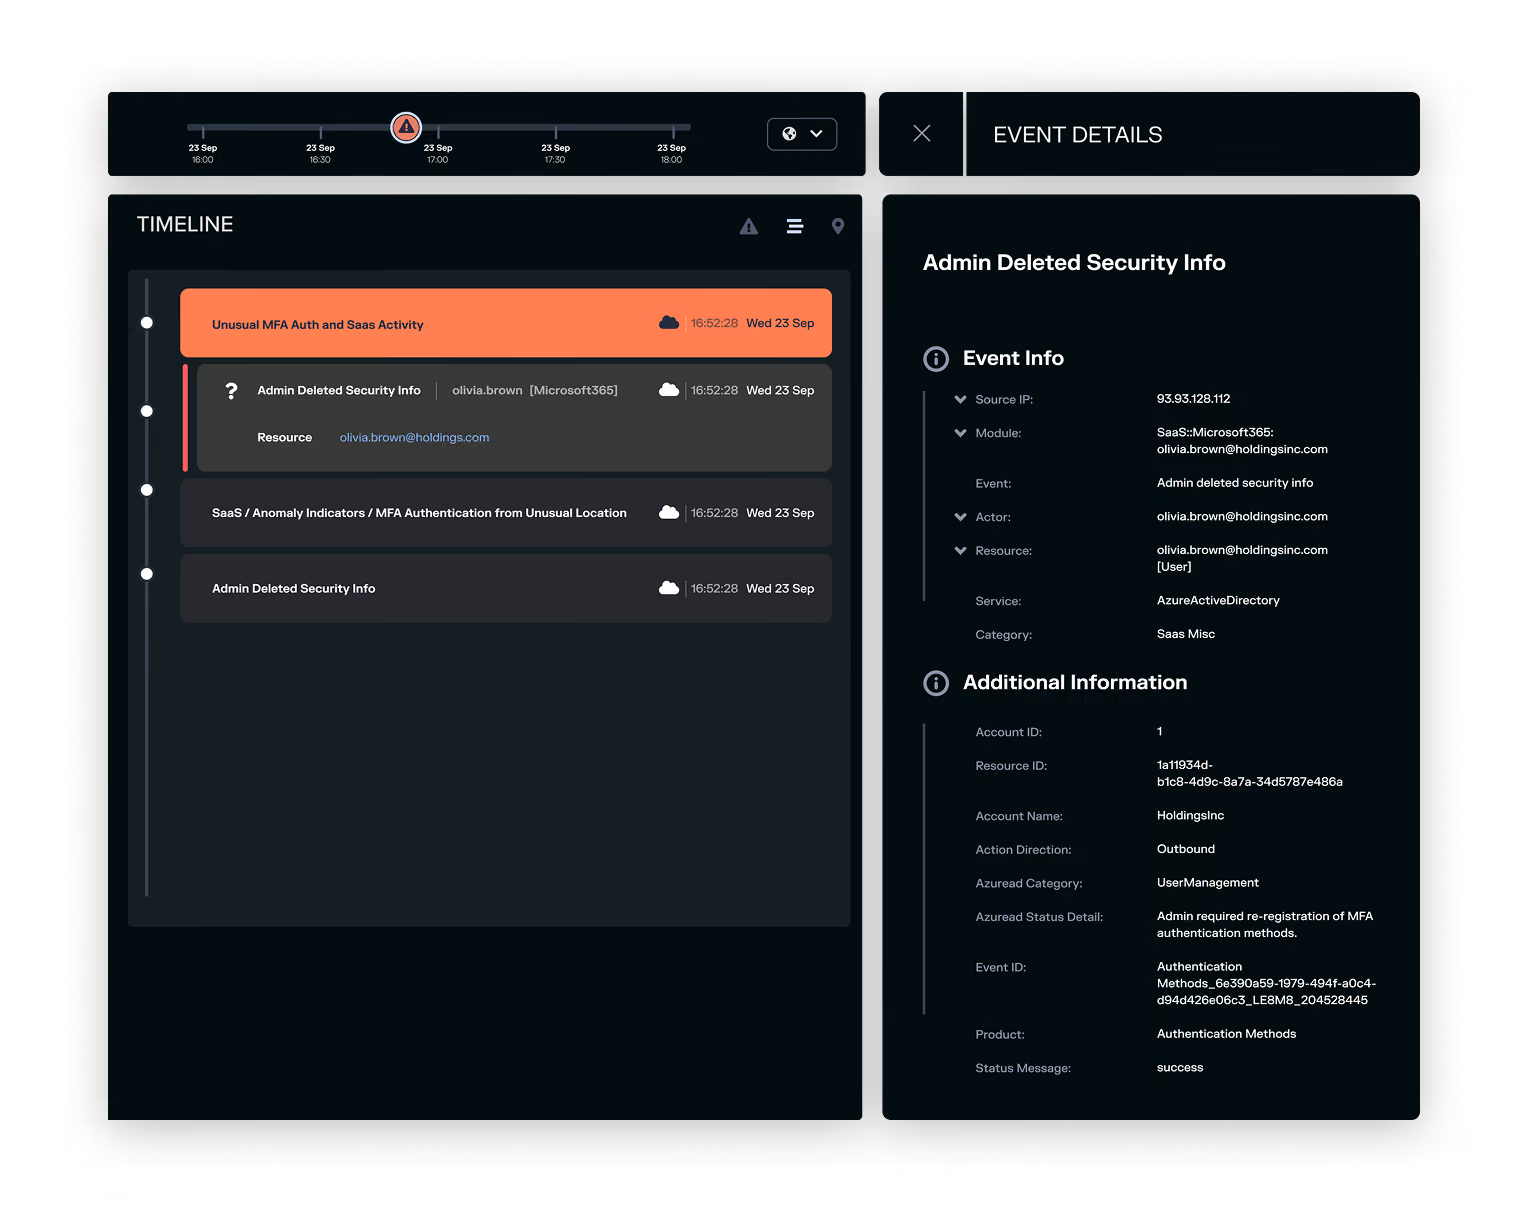
Detección y respuesta de identidad
Extienda la comprensión del comportamiento a cada identidad
Forensic Acquisition & Investigation
Captura automatizada de pruebas en el punto de detección
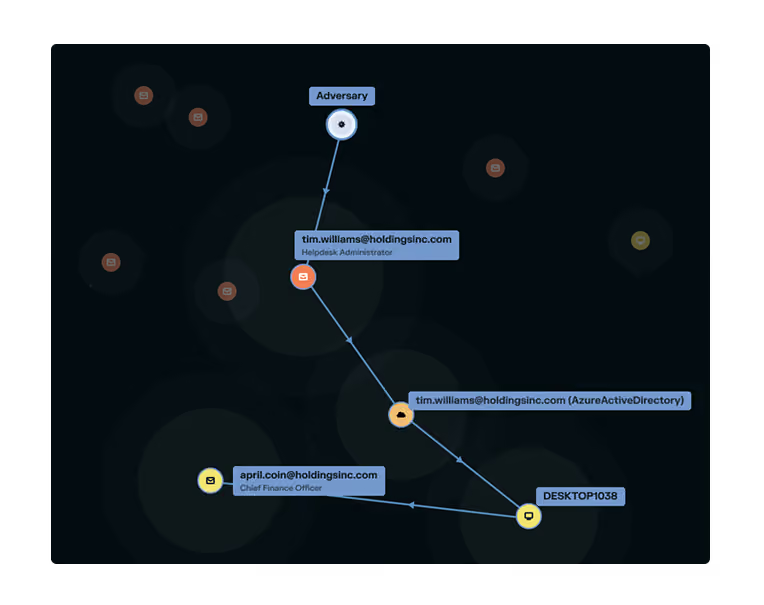
Modelado de rutas de ataque
Separe el riesgo real del riesgo teórico
Historias de clientes
Escuche a nuestros clientes

/ HYBRID NETWORK
Preguntas frecuentes
¿Cómo pueden las organizaciones supervisar las redes de nube híbrida?
Las organizaciones supervisan las redes de nube híbrida recopilando y analizando el tráfico y la actividad en entornos locales, virtuales y multinube bajo un único modelo, en lugar de depender de herramientas de supervisión independientes para cada entorno que no comparten contexto entre sí.
Darktrace / HYBRID NETWORK lo logra mediante la ingestión pasiva de tráfico de redes locales y virtuales, entornos multinube, OT, endpoints e identidades, creando un perfil de comportamiento único en continua evolución que abarca todo el entorno híbrido, en lugar de ofrecer vistas aisladas por dominio.
¿Cuáles son los retos a la hora de proteger las redes híbridas?
Proteger las redes híbridas es un desafío porque cada conexión entre entornos —locales, de nube, OT, de identidad y de endpoint— crea una posible vía para que los atacantes se desplacen lateralmente, y la mayoría de las herramientas supervisan bien los dominios individuales, pero tienen dificultades para conectar la actividad entre ellos. El creciente volumen de vulnerabilidades añade aún más presión a la hora de priorizar qué exposiciones son más importantes.
Darktrace / HYBRID NETWORK aborda esto aplicando un único modelo de comportamiento en todos los dominios, de modo que las amenazas multidominio son visibles como un único incidente conectado en lugar de como alertas fragmentadas y aisladas.
¿Cómo mejora el NDR impulsado por IA la detección de amenazas y la respuesta?
La detección y respuesta en red (NDR) basada en IA mejora el NDR tradicional al identificar amenazas mediante desviaciones de comportamiento, en lugar de basarse únicamente en firmas conocidas o patrones de ataque, lo que le permite detectar amenazas inéditas, internas y nunca antes vistas. También admite una respuesta automatizada y contextual, en lugar de requerir el triaje manual de cada alerta.
La IA adaptativa de Darktrace / HYBRID NETWORK aprende la red de cada organización desde cero, y se ha demostrado que su enfoque detecta amenazas de día cero una media de 8 días antes de la divulgación pública de CVE.
¿Cómo protege NDR las redes híbridas?
NDR protege las redes híbridas analizando el tráfico de red en todos los entornos para detectar actividades maliciosas o anómalas y, a continuación, contenerlas mediante acciones de respuesta automatizadas, lo que ofrece a los equipos de seguridad una visibilidad y un control que las herramientas basadas únicamente en host no pueden proporcionar en activos no gestionados o multidominio.
Darktrace / HYBRID NETWORK extiende esta capacidad a entornos locales, de nube, OT, de identidad y de endpoint bajo un único modelo de comportamiento, utilizando acciones de respuesta autónomas y configurables para contener las amenazas y minimizar las interrupciones de las operaciones normales de la empresa.
¿Cómo puede NDR detectar el movimiento lateral en entornos híbridos?
Detectar el movimiento lateral requiere visibilidad sobre cómo interactúan los sistemas, las identidades y las cargas de trabajo entre distintos dominios, ya que las acciones individuales de un atacante suelen parecer legítimas de forma aislada y solo resultan sospechosas cuando se observan en secuencia y contexto. La visibilidad en la capa de red es esencial en este caso, ya que las herramientas basadas únicamente en hosts pueden no detectar el movimiento entre activos no gestionados.
Darktrace / HYBRID NETWORK correlaciona el comportamiento en la actividad de la red, la nube, la identidad y la OT para revelar cuándo una secuencia de acciones que de otro modo serían legítimas indica un movimiento lateral, en lugar de evaluar cada evento de forma independiente.
¿Cómo mejora el análisis de comportamiento la detección de amenazas en la red?
El análisis de comportamiento mejora la detección de amenazas en la red al identificar actividad inusual en un entorno específico, en lugar de comprobar únicamente indicadores de compromiso, firmas o patrones de ataque conocidos. Esto permite detectar amenazas desconocidas, internas y aceleradas por IA que no tienen una clasificación previa.
Darktrace / HYBRID NETWORK desarrolla esta comprensión mediante un perfil de comportamiento único aprendido a partir del propio tráfico de red de cada organización, analizando datos tanto cifrados como descifrados para identificar desviaciones que indican riesgo.