Erkennen, untersuchen und stoppen Sie Bedrohungen in Netzwerk, Cloud, OT, ENDPOINT und IDENTITY mit einer einzigen Lösung, die Ihre Umgebung von Grund auf lernt.
Eine Lösung, vollständige
Abdeckung für hybride Netzwerke
Die Herausforderung der hybriden Netzwerksicherheit
Moderne Angreifer nutzen die Lücken zwischen den Umgebungen aus
40 %
der Ransomware-Angriffe beinhalten mittlerweile eine hybride Komponente
(Microsoft Digital Defense Report 2025)44 %
Anstieg bei der Ausnutzung öffentlich zugänglicher Software- oder Systemanwendungen im Vergleich zum Vorjahr
(IBM X-Force Threat Intelligence Index 2026)Moderne Infrastrukturen erstrecken sich über Netzwerke, Cloud-Umgebungen, OT, ENDPOINT, IDENTITÄT und mehr. In vernetzten Systemen schafft jede neue Verbindung einen weiteren potenziellen Pfad für Angreifer, um Zugriff zu erlangen, sich lateral zu bewegen und unentdeckt zu bleiben.
Domänenübergreifende Bedrohungen
KI verschärft die Herausforderung, hybride Netzwerke abzusichern. Angreifer können schneller agieren, größere Teile des Angriffszyklus automatisieren und ihre Techniken an komplexe Umgebungen anpassen. Risiken verbreiten sich schnell und unbemerkt in der gesamten verteilten Infrastruktur, oft bei eingeschränkter Sichtbarkeit und fehlendem Kontext.
KI-beschleunigte Angriffe
Sicherheitsteams sehen sich einer wachsenden Zahl von Schwachstellen gegenüber, während Angreifer diese schneller denn je ausnutzen. Die Herausforderung besteht heute nicht mehr darin, jedes Risiko zu identifizieren, sondern zu verstehen, welche Schwachstellen tatsächlich vorhanden, erreichbar und am wahrscheinlichsten auszunutzen sind.
Überlastung durch Priorisierung
Die Darktrace-Lösung
Eine einheitliche Herangehensweise zur Absicherung hybrider Infrastrukturen
Vernetzte Sichtbarkeit über
alle Bereiche hinweg
alle Bereiche hinweg
Erhalten Sie einen vollständigen Überblick über Ihre gesamte hybride Umgebung – NETWORK, CLOUD, OT, ENDPOINT und IDENTITY – durch ein kontinuierlich aktualisiertes Verständnis davon, wie Ihre Infrastruktur tatsächlich funktioniert, anstatt sich auf ein Flickwerk isolierter Tools zu verlassen.
Erkennen und stoppen Sie Bedrohungen, bevor sie eskalieren
Erkennen Sie, was für Ihr Unternehmen wirklich ungewöhnlich ist – von bekannten Angriffen bis hin zu neuartigen, KI-beschleunigten Bedrohungen – und stoppen Sie diese automatisch, bevor sie sich in Ihrem hybriden Netzwerk ausbreiten können.
Skalieren Sie Ihre Untersuchungen, ohne den Personalbestand zu erhöhen
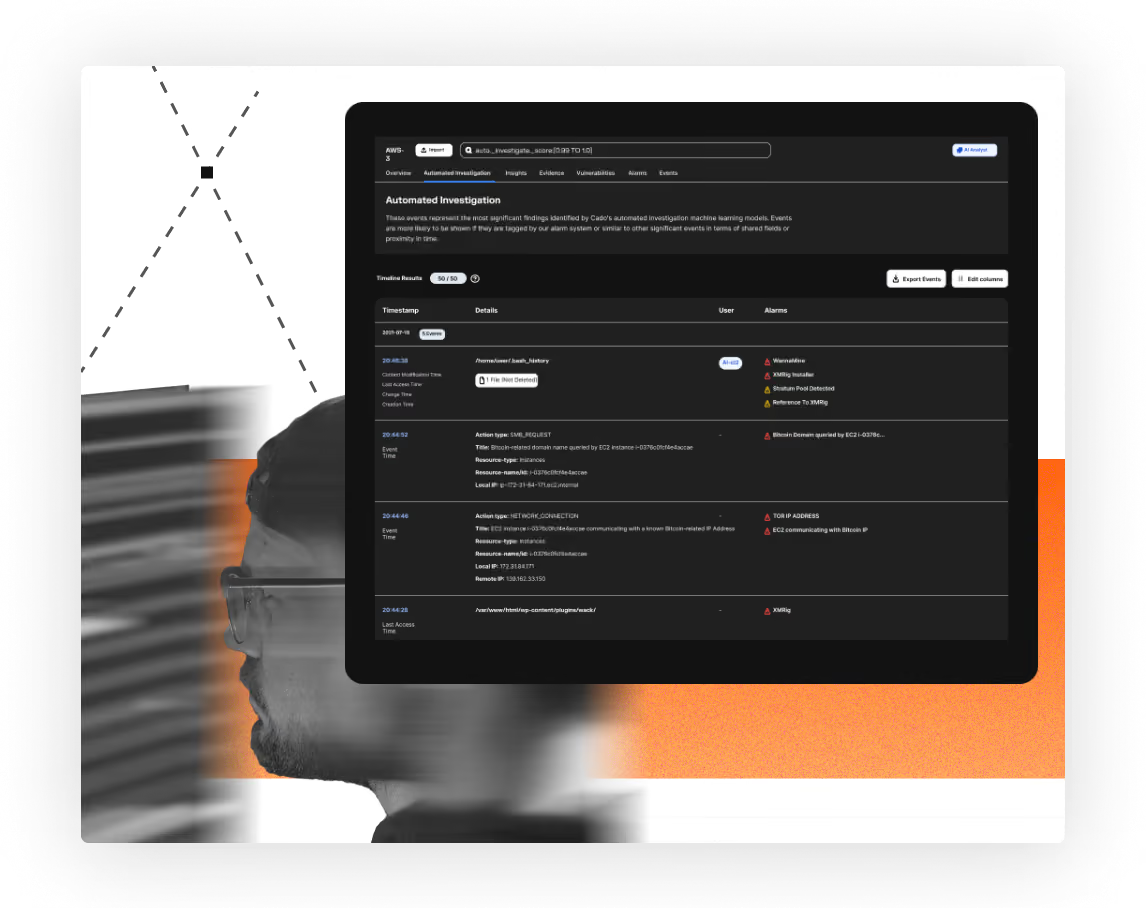
Entlasten Sie Ihr Analystenteam durch KI-gestützte Untersuchungen, die automatisch zusammenhängende Ereignisse verknüpfen und Prioritäten setzen. So erhalten Sie ein vollständiges Bild der Aktivitäten in Ihrer gesamten Infrastruktur.
Wechseln Sie von reaktiver Verteidigung zu proaktiver Resilienz
Nutzen Sie Verhaltens- und Risikokontext aus Ihrer individuellen Umgebung, um Angriffswege proaktiv aufzudecken, Sanierungsmaßnahmen bei ausnutzbaren Risiken zu priorisieren und Untersuchungen mit tiefergehenden Informationen anzureichern.
Entdecken Sie den Darktrace-Unterschied
Lösungsübersicht lesen
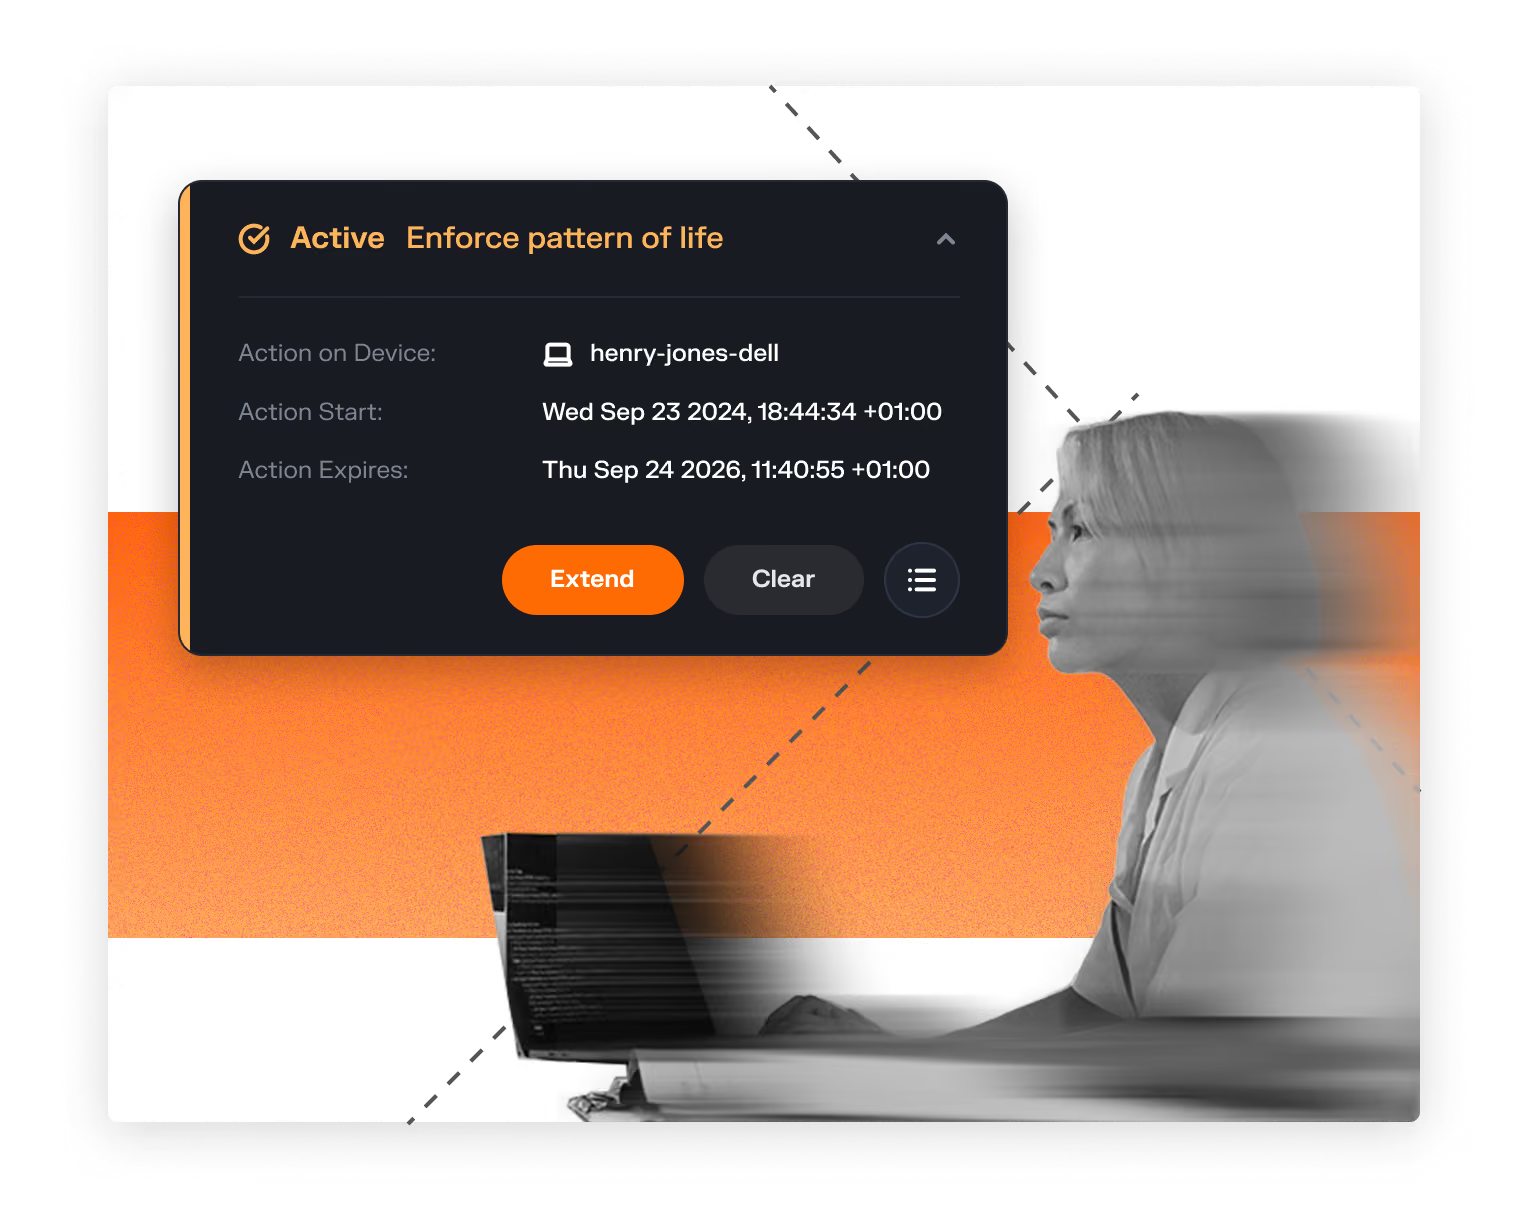
Infrastructure Detect & Respond
Netzwerkbedrohungen eindämmen, ohne den Geschäftsbetrieb zu stören
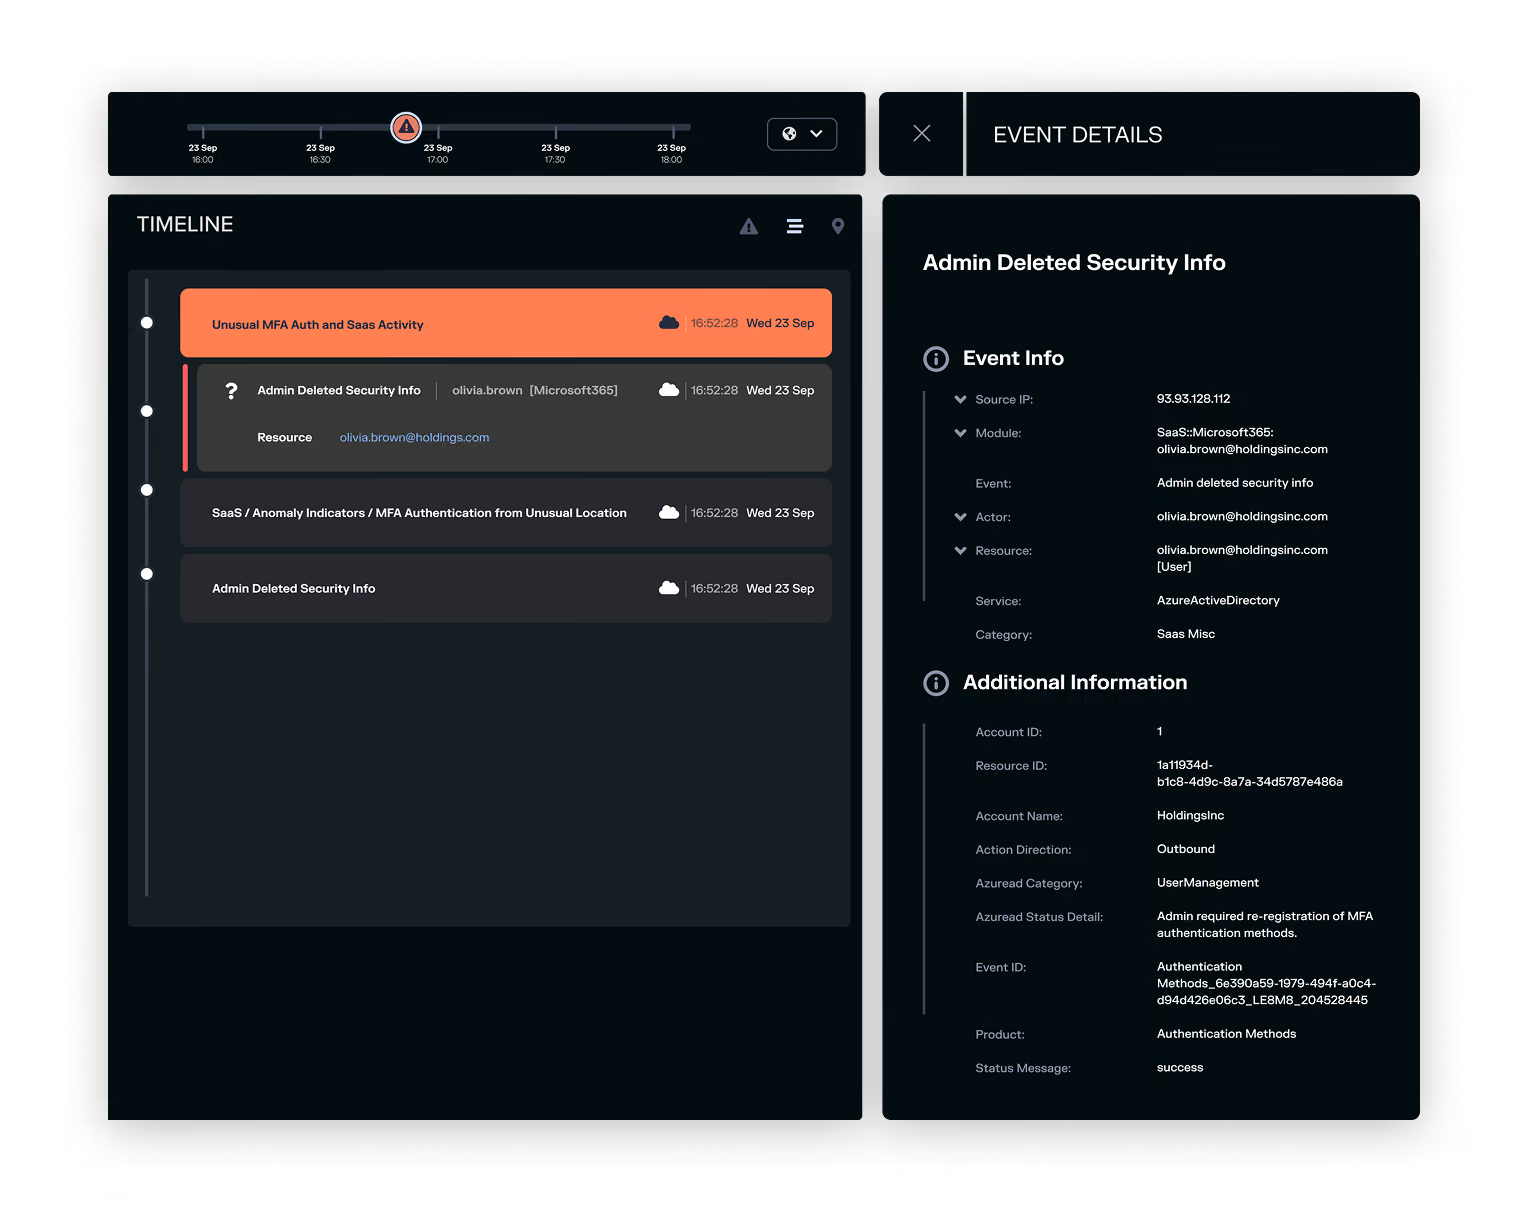
Identity Detect & Respond
Das Verständnis des Verhaltens auf jede Identität ausweiten
Forensic Acquisition & Investigation
Automatisierte Beweissicherung zum Zeitpunkt der Erkennung
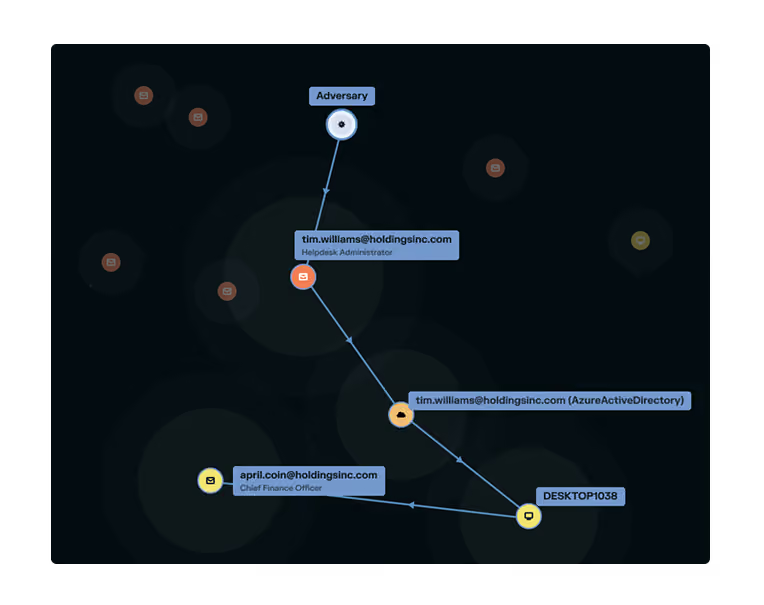
Angriffspfad-Modellierung
Reale von theoretischen Risiken trennen
Kundenerfolgsgeschichten
Das sagen unsere Kunden

/ HYBRID NETWORK
Häufig gestellte Fragen
Wie können Unternehmen Hybrid-Cloud-Netzwerke überwachen?
Unternehmen überwachen Hybrid-Cloud-Netzwerke, indem sie den Datenverkehr und Aktivitäten in lokalen, virtuellen und Multi-Cloud-Umgebungen in einem einzigen Modell erfassen und analysieren, anstatt auf separate Überwachungstools für jede Umgebung zurückzugreifen, die keinen gemeinsamen Kontext haben.
Darktrace / HYBRID NETWORK erreicht dies, indem es den Datenverkehr aus lokalen und virtuellen Netzwerken, Multi-Cloud-Umgebungen, OT, Endgeräten und Identitäten passiv erfasst und so ein sich kontinuierlich weiterentwickelndes Verhaltensprofil für die gesamte Hybrid-Infrastruktur erstellt, anstatt isolierte Ansichten pro Domäne zu liefern.
Welche Herausforderungen gibt es bei der Absicherung hybrider Netzwerke?
Die Absicherung hybrider Netzwerke ist eine Herausforderung, da jede Verbindung zwischen den verschiedenen Umgebungen – lokale Infrastruktur, Cloud, OT, Identitätsmanagement und Endgeräte – Angreifern einen potenziellen Weg für laterale Bewegungen eröffnet. Die meisten Tools überwachen einzelne Bereiche zwar gut, haben jedoch Schwierigkeiten, Aktivitäten über diese Bereiche hinweg miteinander zu verknüpfen. Die steigende Anzahl an Schwachstellen erhöht den Druck, diejenigen Sicherheitsrisiken zu priorisieren, die am wichtigsten sind.
Darktrace / HYBRID NETWORK begegnet diesem Problem, indem es ein verhaltensbasiertes Modell über alle Domänen hinweg einsetzt, sodass domänenübergreifende Bedrohungen als ein zusammenhängender Vorfall statt als fragmentierte, isolierte Warnmeldungen sichtbar werden.
Wie verbessert KI-gestütztes NDR die Bedrohungserkennung und -reaktion?
Die KI-gestützte Netzwerk-Erkennung und -Reaktion (NDR) verbessert die herkömmliche NDR, indem sie Bedrohungen anhand von Verhaltensabweichungen identifiziert, anstatt sich ausschließlich auf bekannte Signaturen oder Angriffsmuster zu verlassen, wodurch neuartige Bedrohungen, Insider-Bedrohungen und bisher unbekannte Bedrohungen erkannt werden können. Außerdem unterstützt sie automatisierte, kontextbezogene Reaktionen, sodass nicht für jeden Alarm eine manuelle Triage erforderlich ist.
Die adaptive KI von Darktrace / HYBRID NETWORK lernt das Netzwerk jedes Unternehmens von Grund auf kennen, und ihr Ansatz hat sich bewährt: Zero-Day-Bedrohungen werden durchschnittlich 8 Tage vor der öffentlichen CVE-Veröffentlichung erkannt.
Wie schützt NDR hybride Netzwerke?
NDR schützt hybride Netzwerke, indem sie den Netzwerkverkehr über Umgebungen hinweg analysiert, um bösartige oder anomale Aktivitäten zu erkennen, und diese anschließend durch automatisierte Reaktionsmaßnahmen eindämmt. Dadurch erhalten Sicherheitsteams Transparenz und Kontrolle, die hostbasierte Tools allein für nicht verwaltete oder domänenübergreifende Assets nicht bieten können.
Darktrace / HYBRID NETWORK erweitert dies unter einem einheitlichen Verhaltensmodell auf On-Premises-, Cloud-, OT-, Identitäts- und Endpunktumgebungen und nutzt dabei autonome, konfigurierbare Reaktionsmaßnahmen, um Bedrohungen einzudämmen und gleichzeitig Beeinträchtigungen des normalen Geschäftsbetriebs zu minimieren.
Wie kann NDR laterale Bewegungen in hybriden Umgebungen erkennen?
Um laterale Bewegungen zu erkennen, muss man einen Überblick darüber haben, wie Systeme, Identitäten und Workloads domänenübergreifend interagieren, da die einzelnen Aktionen eines Angreifers für sich genommen oft legitim erscheinen und erst dann verdächtig werden, wenn man sie in ihrer Abfolge und im Kontext betrachtet. Dabei ist Transparenz auf Netzwerkebene unerlässlich, da hostbasierte Tools allein Bewegungen zwischen nicht verwalteten Ressourcen übersehen können.
Darktrace / HYBRID NETWORK korreliert Verhaltensmuster über Netzwerk-, Cloud-, Identitäts- und OT-Aktivitäten hinweg, um aufzudecken, wann eine Abfolge ansonsten legitimer Aktionen auf eine laterale Bewegung hindeutet, anstatt jedes Ereignis einzeln zu bewerten.
Wie verbessert die Verhaltensanalyse die Bedrohungserkennung im Netzwerk?
Die Verhaltensanalyse verbessert die Bedrohungserkennung im Netzwerk, indem sie Aktivitäten identifiziert, die für eine bestimmte Umgebung ungewöhnlich sind, anstatt nur nach bekannten Kompromittierungsindikatoren, Signaturen oder Angriffsmustern zu suchen. Dies ermöglicht die Erkennung unbekannter, interner und KI-beschleunigter Bedrohungen, für die keine vorherige Klassifizierung vorliegt.
Darktrace / HYBRID NETWORK baut dieses Verständnis anhand eines einzigartigen Verhaltensprofils auf, das aus dem eigenen Netzwerkverkehr des jeweiligen Unternehmens erlernt wird, und analysiert sowohl verschlüsselte als auch entschlüsselte Daten, um Abweichungen zu erkennen, die auf Risiken hinweisen.