Desde el Phishing y la vulneración de cuentas hasta la pérdida de datos y la seguridad en la colaboración, Darktrace ayuda a los equipos de seguridad a identificar y detener amenazas dondequiera que trabajen las personas.
Proteja a las personas
que impulsan su negocio
El desafío de la seguridad del correo electrónico
Las amenazas por correo electrónico evolucionan más rápido que las defensas tradicionales
41 %
de los correos electrónicos de phishing son spear phishing, adaptados a destinatarios individuales
(Informe de amenazas de Darktrace 2026)70 %
de los correos electrónicos de phishing superan la autenticación DMARC
(Informe de amenazas de Darktrace 2026)Los atacantes actuales abusan de la infraestructura legítima y de las relaciones de confianza para dificultar la detección de la ingeniería social, mientras que la IA generativa permite realizar phishing hiperpersonalizado y suplantación de ejecutivos a gran escala de forma altamente convincente.
Ataques personalizados
La mayoría de las herramientas de seguridad de Email dependen de patrones de ataque conocidos, Inteligencia de Amenazas y datos de otras organizaciones. Sin embargo, los ataques diseñados específicamente para su personal a menudo no se parecen a nada visto anteriormente.
Brechas de detección
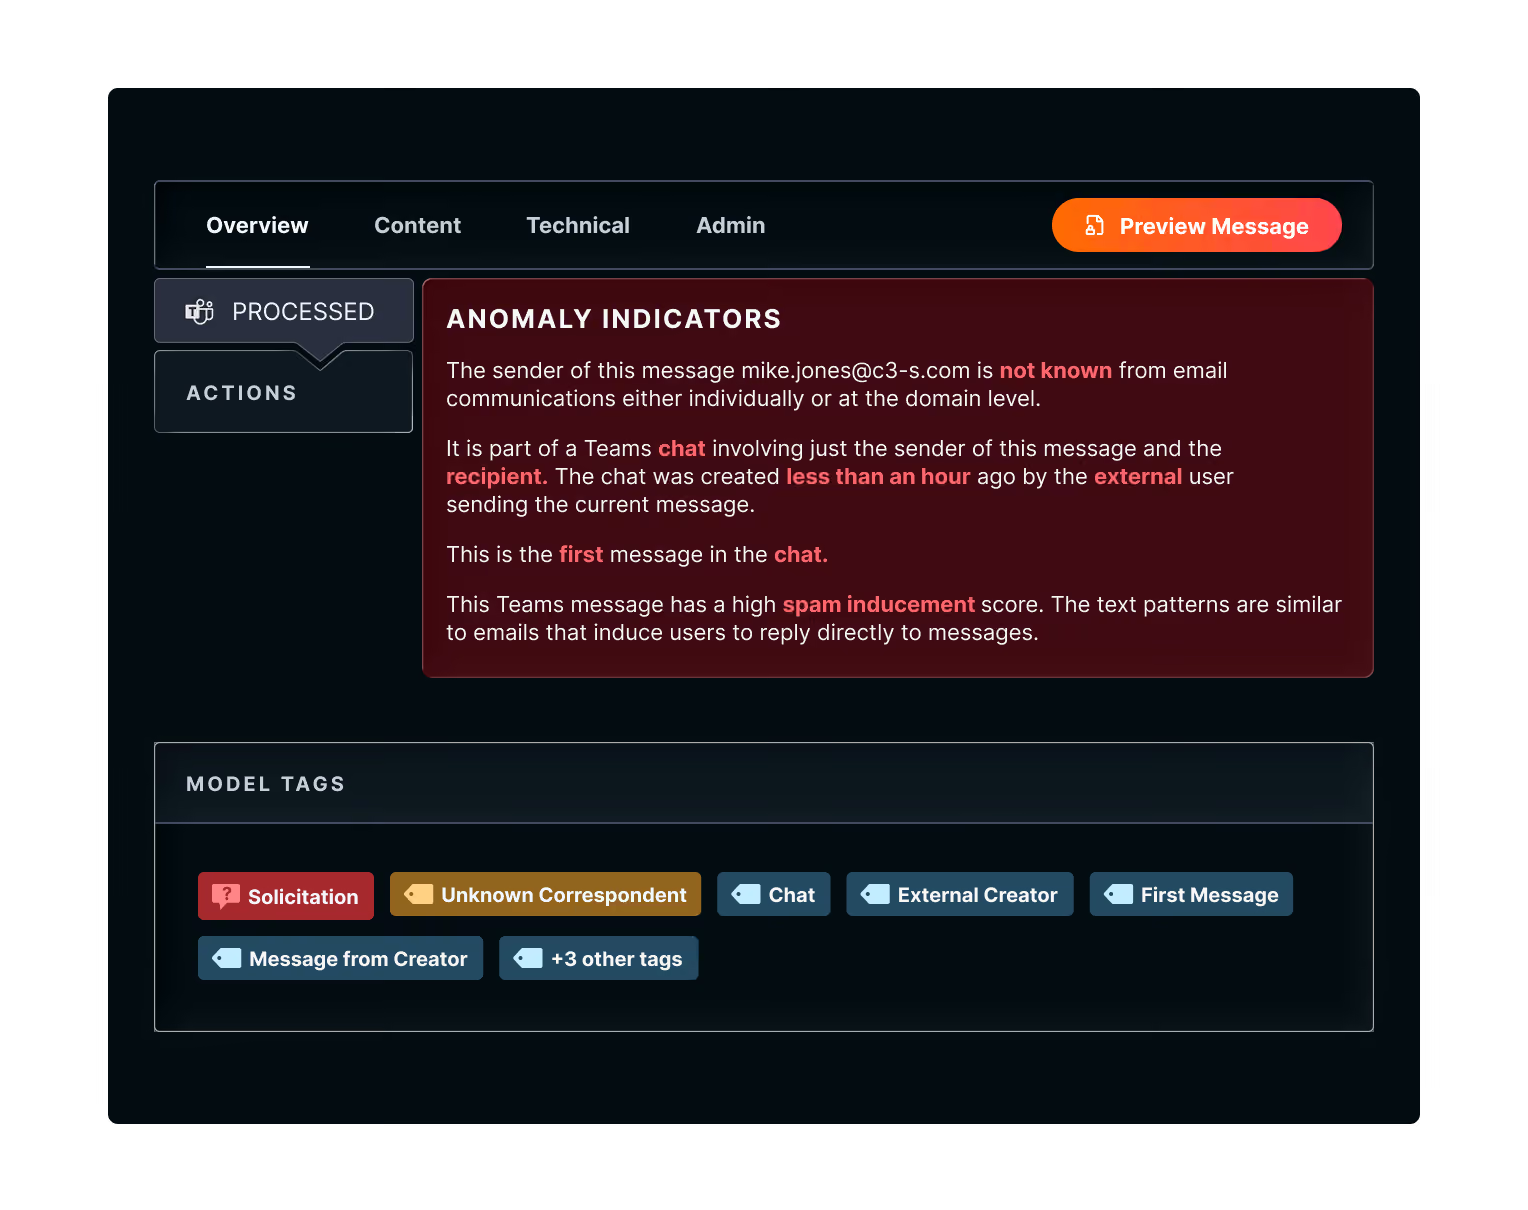
Las amenazas ya no se limitan al Email. Los atacantes se centran cada vez más en identidades, herramientas de colaboración y flujos de trabajo empresariales. A medida que el riesgo se extiende por Teams, Slack, Zoom y aplicaciones en la Nube, las organizaciones necesitan visibilidad en cada interacción humana, no solo seguridad en la bandeja de entrada.
Ampliando el riesgo
La solución de Darktrace
Seguridad de Email basada en el comportamiento, entrenada específicamente para su negocio
Aprende sobre su negocio, no sobre el de los demás
La mayoría de las soluciones de seguridad de Email dependen de patrones de ataque conocidos e inteligencia recopilada de otras organizaciones. Darktrace aprende exclusivamente de su actividad y de sus usuarios, lo que le permite distinguir el comportamiento normal de un riesgo real.
Protección autónoma,
bajo tus propios términos
bajo tus propios términos
Sin reglas ni firmas que mantener, sin decisiones de caja negra. Darktrace se adapta continuamente mientras le ofrece razonamientos claros y control en cada nivel, sin necesidad de depender de tickets de soporte para realizar ajustes.
Detenga amenazas novedosas y dirigidas
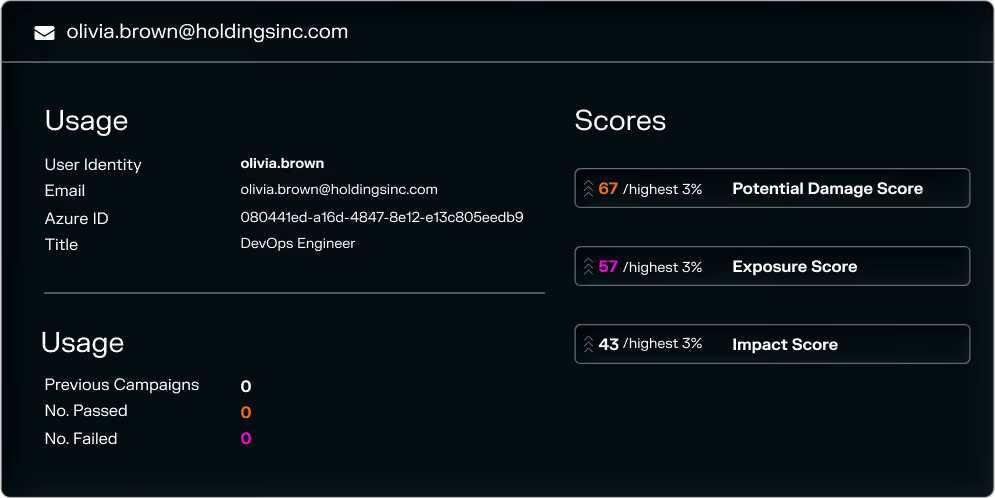
Detecta phishing, compromiso de email corporativo, suplantación de identidad de ejecutivos y ataques de ingeniería social: amenazas dirigidas que los modelos de IA basados en firmas y en inteligencia colectiva pasan por alto por diseño.
Un modelo de comportamiento único para cada superficie de riesgo
Darktrace aplica el mismo modelo de comportamiento en la gestión de riesgos de Email, identidad, datos y personas, de modo que una señal en un dominio refuerza la detección en los demás en lugar de permanecer aislada.
Descubra la diferencia de Darktrace
Lea el resumen de la solución
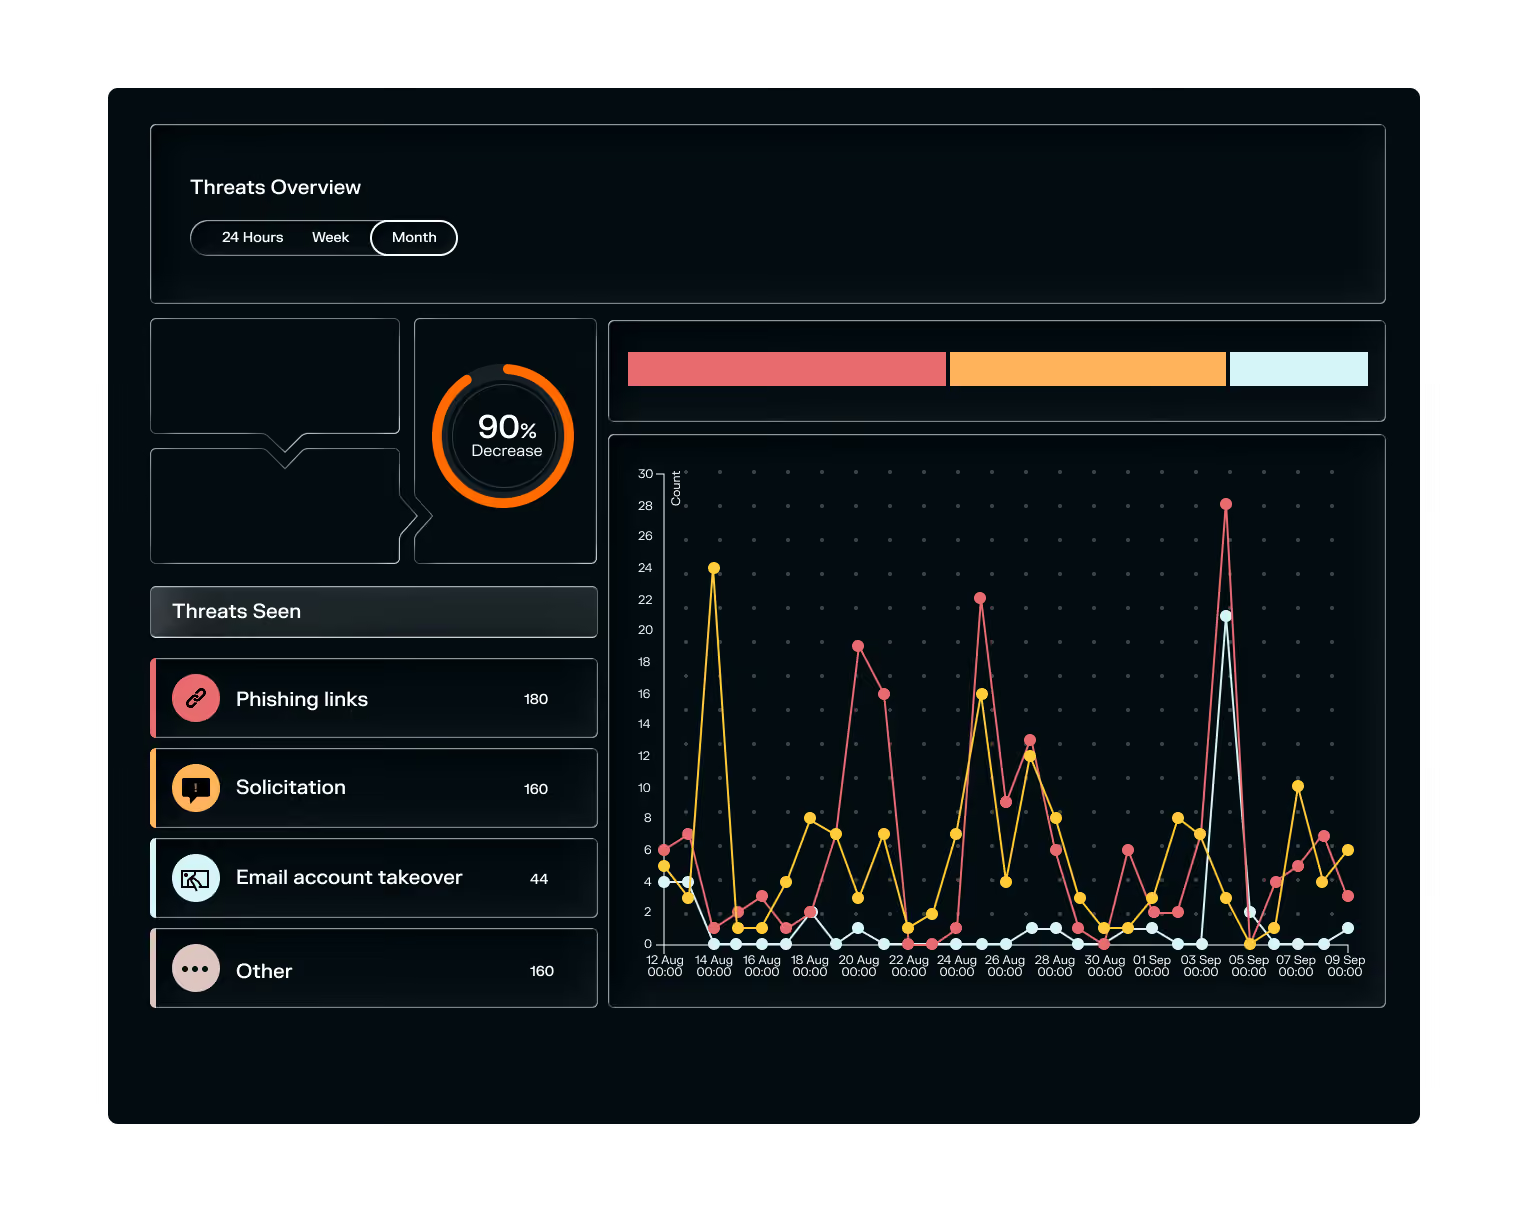
Seguridad adaptativa del correo electrónico
Detenga el phishing, el BEC y los ataques generados por IA en todo su flujo de correo
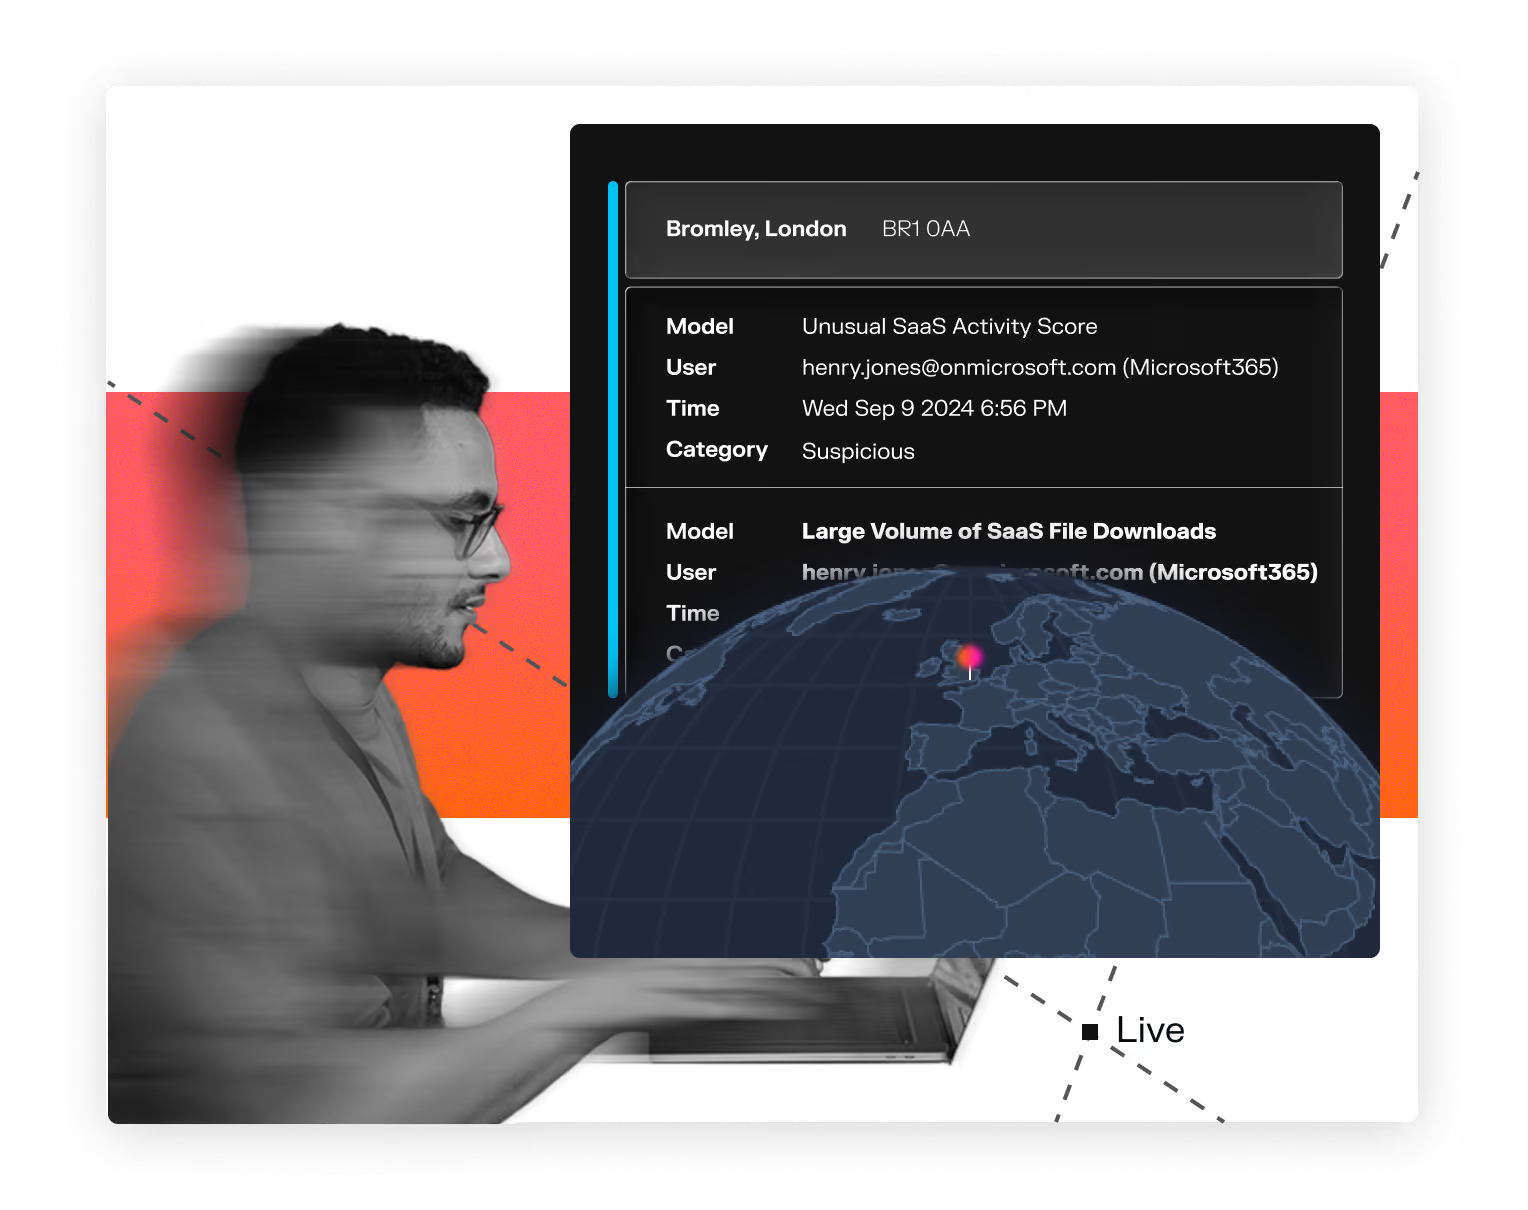
Detección y respuesta de identidad
Contenga el secuestro de cuentas antes de que se extienda el daño
DLP de correo electrónico y seguridad de la colaboración
Proteja los datos confidenciales dondequiera que se desplacen
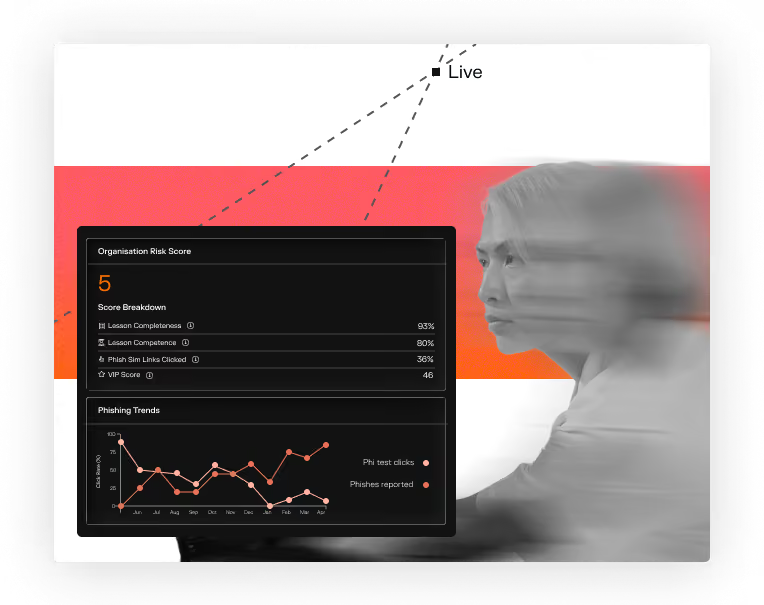
Formación adaptativa en concienciación sobre seguridad
Transforme la formación en una parte viva de su defensa
Historias de clientes
Escuche a nuestros clientes

Preguntas frecuentes
¿Qué es la protección contra amenazas por correo electrónico?
La protección contra amenazas por correo electrónico hace referencia al conjunto de herramientas y tecnologías diseñadas para proteger las comunicaciones por correo electrónico frente a una amplia gama de ciberamenazas. Dado que el correo electrónico sigue siendo uno de los vectores de ataque más comunes, la protección contra amenazas por correo electrónico es fundamental para defenderse del phishing, el malware, el compromiso del correo electrónico empresarial (BEC) y otras tácticas sofisticadas utilizadas por los ciberdelincuentes.
A medida que los ciberataques basados en el correo electrónico se vuelven más sofisticados, los proveedores de protección contra amenazas por correo electrónico adoptan diversos enfoques para hacer frente a las amenazas. Muchos recurren al uso de datos históricos de ataques para intentar predecir cómo será la próxima amenaza.
Otros utilizan la IA y el aprendizaje automático para detectar amenazas inéditas o dirigidas, como intentos sofisticados de phishing y compromiso de correo electrónico empresarial. La IA puede identificar anomalías sutiles en los patrones de correo electrónico y el comportamiento de los remitentes. Este enfoque en el análisis del comportamiento ayuda a los defensores a detectar actividad sospechosa en las cuentas y a prevenir el movimiento lateral dentro de las cuentas comprometidas, lo que contribuye a identificar amenazas que explotan la confianza dentro de las organizaciones.
Para hacer frente a las amenazas multietapa y multicanal, la seguridad del correo electrónico integra cada vez más protección en plataformas como Microsoft Teams o Slack, ampliando la visibilidad de las amenazas y minimizando las superficies de ataque más allá del correo electrónico. Las soluciones avanzadas también incorporan inteligencia de amenazas en tiempo real y sandboxing, lo que les permite aislar y analizar contenido potencialmente malicioso y proporcionar defensas sólidas frente a vectores de ataque en evolución.
En lo que respecta a la seguridad de los datos, algunos proveedores ofrecen ahora prevención de pérdida de datos (DLP) y cifrado integrados para evitar fugas de información confidencial. Estas funciones a veces incluyen protección automatizada y formación para los usuarios. Además, la protección contra amenazas por correo electrónico a veces integra los eventos de correo electrónico en marcos de seguridad más amplios, como SIEM y XDR, lo que respalda un enfoque integral en toda la organización para la respuesta frente a amenazas.
Este cambio hacia soluciones de seguridad del correo electrónico más avanzadas e integradas refleja la necesidad de contar con protecciones flexibles y adaptativas a medida que las amenazas basadas en las comunicaciones continúan evolucionando en complejidad.
¿En qué se diferencia la seguridad del correo electrónico impulsada por IA de los sistemas tradicionales basados en reglas?
La principal diferencia entre la seguridad del correo electrónico impulsada por IA y la tradicional basada en reglas radica en cómo detectan las amenazas y se adaptan. Los sistemas basados en reglas más antiguos (como las Secure Email Gateways o SEG) funcionan con instrucciones fijas. Marcan los correos electrónicos basándose en una lista de firmas de malware conocidas, remitentes bloqueados o palabras clave específicas. Este enfoque de lista de comprobación crea una defensa estática que requiere el conocimiento exacto de cada característica de la amenaza para ser eficaz. Por este motivo, estos sistemas solo pueden responder ante amenazas conocidas, lo que significa que se quedan rezagados frente a los actores de amenazas, que evolucionan constantemente sus tácticas.
Además, gestionar grandes conjuntos de reglas actualizadas manualmente supone una carga considerable para los equipos del Centro de Operaciones de Seguridad (SOC), lo que puede dar lugar a configuraciones incorrectas y hacer que se pasen por alto los cambios sutiles en los patrones de comunicación de una organización.
Por el contrario, la seguridad del correo electrónico impulsada por IA puede transformar la defensa al aprender continuamente el exclusivo «Pattern of Life» de una organización. Estas soluciones de IA multicapa crean automáticamente una imagen dinámica del comportamiento habitual de cada usuario. La IA analiza las temáticas del contenido, los tipos de archivos adjuntos e incluso los estilos de redacción.
Esta tecnología procesa datos continuamente para identificar cualquier desviación del patrón habitual que pueda indicar una posible señal de compromiso. Como resultado, estas herramientas pueden detectar de forma proactiva ataques de spear phishing altamente dirigidos, intentos avanzados de suplantación de identidad y ataques a la cadena de suministro que se asemejan mucho a comunicaciones auténticas.
El enfoque de aprendizaje automático no supervisado garantiza que la seguridad se ajuste continuamente sin intervención humana constante, lo que ofrece una mayor protección frente a nuevas amenazas sin firmas existentes. Cambia el enfoque de conocer cada ataque a comprender y proteger la identidad digital exclusiva de su organización, lo que mejora significativamente la resiliencia frente a amenazas persistentes avanzadas y reduce el riesgo de sufrir una brecha de seguridad.
¿Qué es el análisis del comportamiento y cómo mejora la seguridad del correo electrónico?
El análisis del comportamiento implica comprender qué es «normal» para un usuario, dispositivo o sistema en particular. En lugar de contrastar los correos electrónicos con una lista de reglas, crea un perfil dinámico de la actividad habitual. Supervisa de forma continua numerosos puntos de datos, como quién suele enviar correos a quién, el tamaño y tipo habituales de los archivos adjuntos, el idioma utilizado, las horas de envío frecuentes e incluso las ubicaciones geográficas desde las que los usuarios acceden a su correo.
Al aprender continuamente y establecer una línea base de comportamiento normal, el sistema puede identificar cualquier desviación que sugiera una posible actividad maliciosa. Este enfoque destaca en la detección de amenazas inéditas, como ataques de día cero o campañas de spear phishing muy sofisticadas que no tienen firmas conocidas. Dado que busca un comportamiento anómalo en lugar de patrones de amenazas específicos, puede detectar ataques diseñados para eludir las defensas tradicionales.
Por ejemplo, supongamos que el correo electrónico de un directivo empieza de repente a enviar solicitudes financieras inusuales a contabilidad o intenta acceder a archivos confidenciales. El análisis del comportamiento detecta esta desviación respecto a su patrón habitual, incluso si el contenido no incluye malware evidente. Este análisis puede detectar intentos sutiles de suplantación de identidad o secuestros de cuentas en tiempo real, lo que acelera la contención y la respuesta.
El análisis del comportamiento también mejora la conciencia contextual, lo que lo hace más eficaz a la hora de distinguir entre un correo electrónico legítimo pero inusual y uno realmente malicioso. Esto reduce los falsos positivos y permite a los equipos del SOC centrarse en las amenazas reales.
¿Cómo detecta la protección contra el phishing impulsada por IA las amenazas avanzadas por correo electrónico?
La protección contra el phishing impulsada por IA detecta amenazas avanzadas al evaluar todo el contexto de un mensaje —el comportamiento del remitente, los patrones lingüísticos, el historial de relaciones y la actividad de la cuenta—, en lugar de limitarse a buscar enlaces o archivos adjuntos maliciosos conocidos, que el phishing avanzado suele estar diseñado para eludir.
La capacidad de seguridad adaptativa del correo electrónico de Darktrace / EMAIL aplica este enfoque contextual, aprendiendo los patrones de comunicación individuales y de la organización para identificar nuevas formas de ingeniería social, suplantación de identidad e intentos de phishing que no coinciden con una firma de ataque conocida.
¿Cómo puede la seguridad del correo electrónico con IA ayudar a proteger a las organizaciones empresariales?
La seguridad del correo electrónico basada en IA ayuda a las empresas ampliando la detección de amenazas más allá de los indicadores conocidos para detectar ataques inéditos, reduciendo el ajuste manual necesario para seguir el ritmo de la evolución de las amenazas y conectando la actividad del correo electrónico con un comportamiento más amplio de las cuentas y la identidad para obtener un contexto más completo.
Darktrace / EMAIL integra el correo electrónico en la misma comprensión del comportamiento utilizada en todo el entorno de una organización, lo que ayuda a los equipos de seguridad a ver cómo una amenaza basada en el correo electrónico se conecta con la identidad, los datos y la actividad de las cuentas en otros puntos.
¿Cómo puede la seguridad del correo electrónico detectar el compromiso del correo electrónico empresarial?
El compromiso de correo electrónico empresarial (BEC) es difícil de detectar con herramientas basadas en reglas porque suele utilizar cuentas legítimas, comprometidas o suplantadas de forma convincente, sin archivos adjuntos ni enlaces maliciosos. Detectarlo requiere identificar cuándo el comportamiento de comunicación —tono, tiempos, solicitudes o actividad de la cuenta— se desvía de lo normal para ese remitente o relación.
Darktrace / EMAIL identifica esto al aprender cómo se comunican habitualmente las personas y las organizaciones, detectando intentos de BEC como solicitudes de pago inusuales o patrones de comunicación atípicos de los ejecutivos, incluso cuando el propio mensaje no contiene señales de alerta evidentes.
¿Qué deben buscar las empresas en una solución de seguridad del correo electrónico?
Las empresas deben buscar una seguridad del correo electrónico que detecte amenazas más allá de las firmas conocidas, conecte la actividad del correo electrónico con la identidad y el comportamiento de las cuentas en lugar de tratar el correo electrónico de forma aislada, y reduzca el mantenimiento manual de reglas a medida que evolucionan las técnicas de ataque.
Darktrace / EMAIL aborda estos requisitos mediante Adaptive Email Security e Identity Detect & Respond, aplicando un único modelo de comportamiento en el correo electrónico, las plataformas de colaboración y la actividad de identidad, en lugar de proteger el correo electrónico como un silo independiente.