From phishing and account compromise to data loss and collaboration security, Darktrace helps security teams identify and stop threats wherever people work.
Protect the people
that power your business
メールセキュリティの課題
メールによる脅威は、従来のセキュリティ対策よりも速いペースで進化しています
Today’s attackers are abusing legitimate infrastructure and trusted relationships to make social engineering harder to spot – and generative AI enables highly convincing hyper-personalized phishing and executive impersonation at scale.
Personalized attacks
Most email security tools rely on known attack patterns, threat intelligence, and data from other organizations. But attacks designed specifically for your people often look unlike anything seen before.
Detection gaps
Threats no longer stop at email. Attackers increasingly target identities, collaboration tools, and business workflows. As risk spreads across Teams, Slack, Zoom, and cloud apps, organizations need visibility across every human interaction, not just inbox security.
Expanding risk
The Darktrace solution
Behavioral email security, trained on your business
Learns your business, not everyone else's
Most email security solutions rely on known attack patterns and intelligence gathered from other orgs. Darktrace learns from your own organization's activity and users, not a shared cross-customer model.
Autonomous protection,
on your terms
on your terms
No signatures to maintain and no black-box decisions. Darktrace continuously adapts while giving you clear reasoning and control at every level – without locking tuning behind a support ticket.
Stop novel and
targeted threats
targeted threats
Catches phishing, business email compromise, executive impersonation, and social engineering attacks – targeted threats that signature-based and crowd-sourced AI models miss by design.
One behavioral model across every risk surface
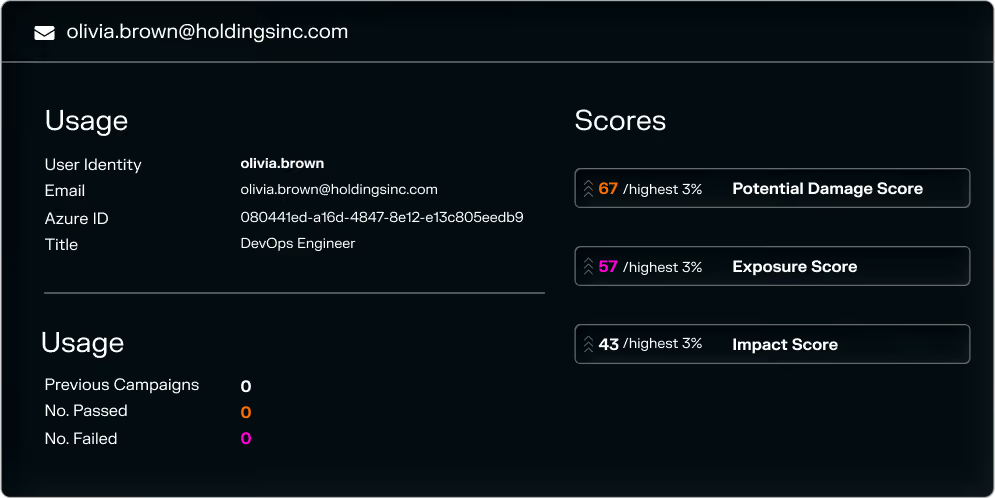
Darktrace applies the same behavioral model across email, identity, data, and human risk management, so a signal in one domain strengthens detection in the others instead of sitting in isolation.
Darktraceならではの違いをご確認ください
ソリューション概要を読む
適応型メールセキュリティ
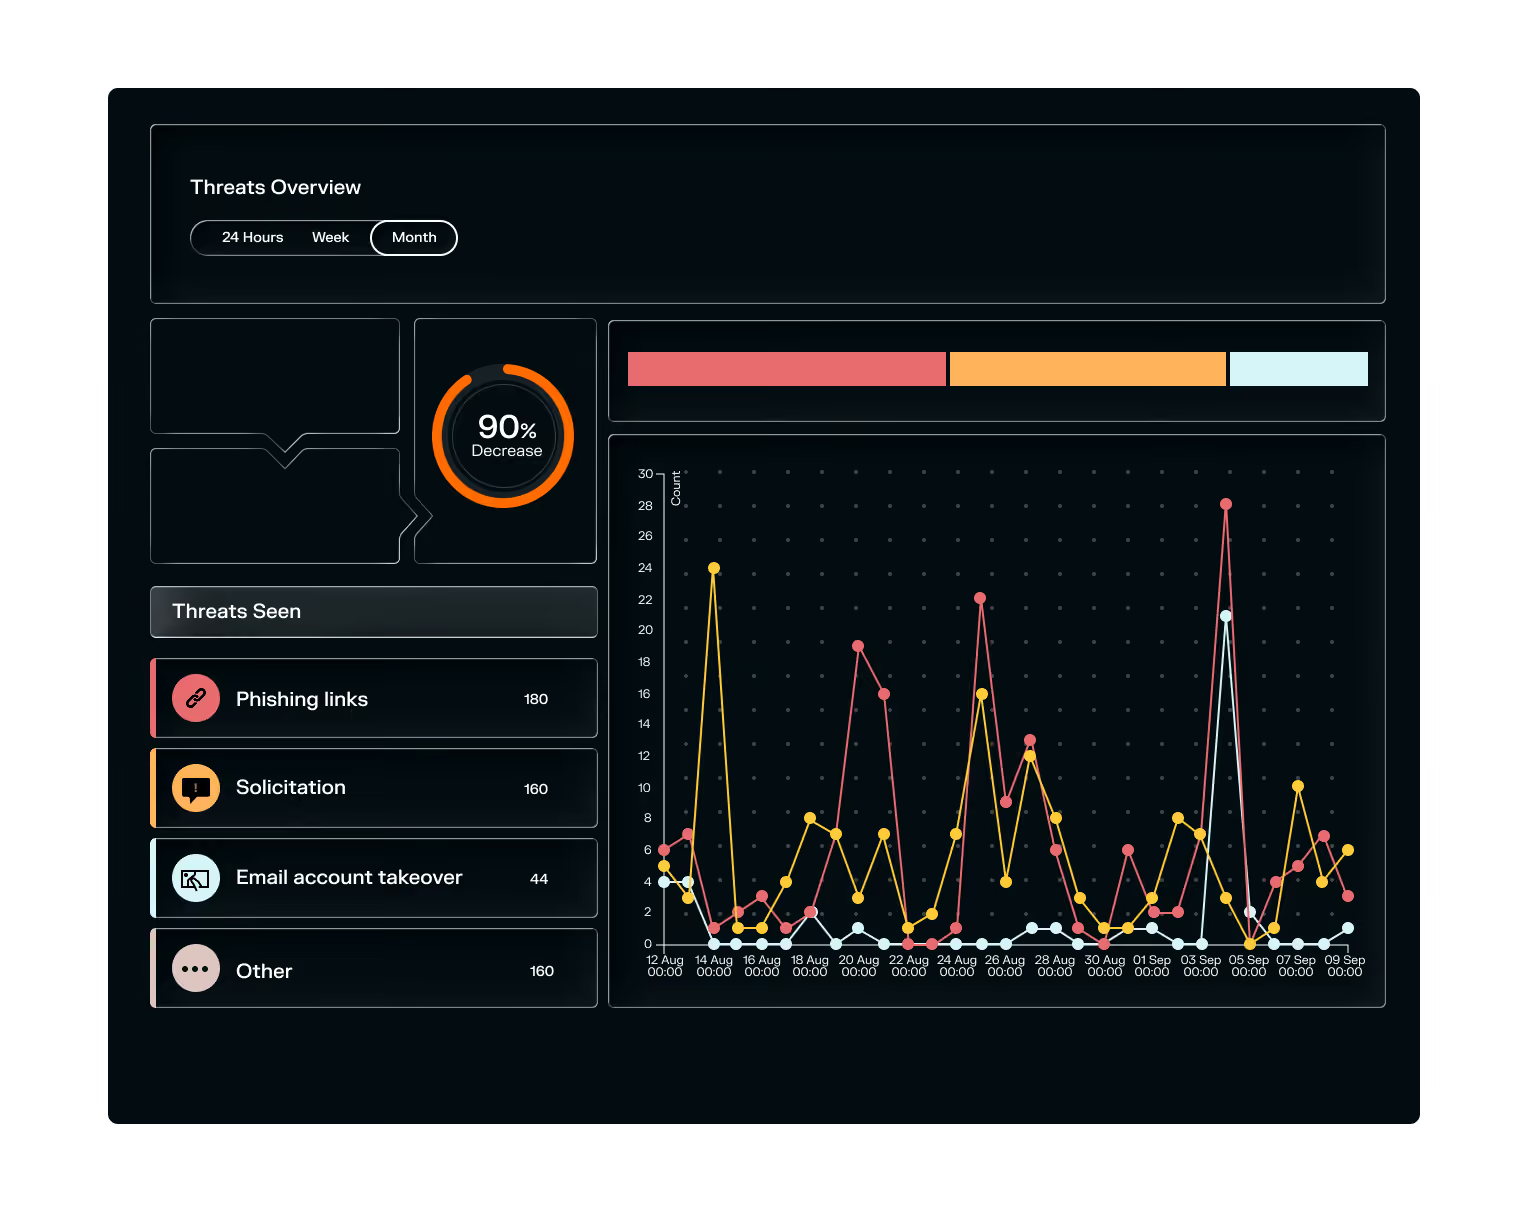
メールフロー全体でフィッシング、BEC、AIによる攻撃を阻止
ID検知と対応
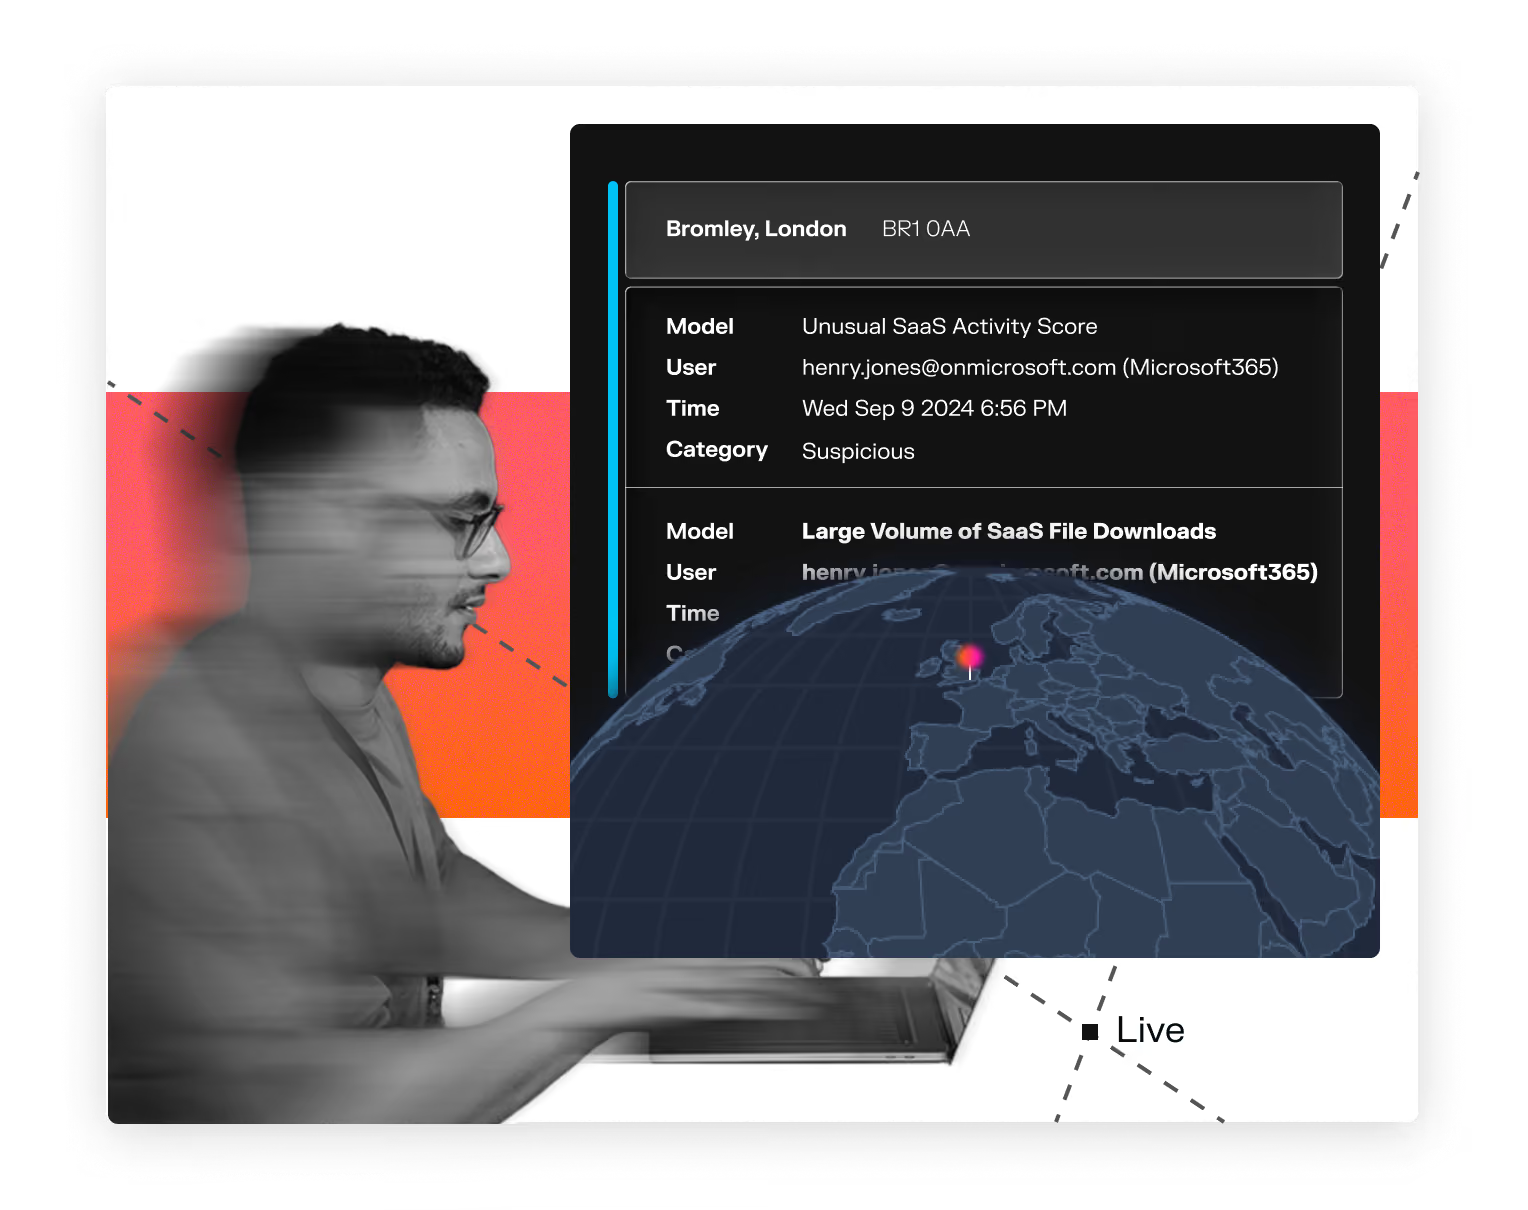
被害が拡大する前にアカウント乗っ取りを封じ込める
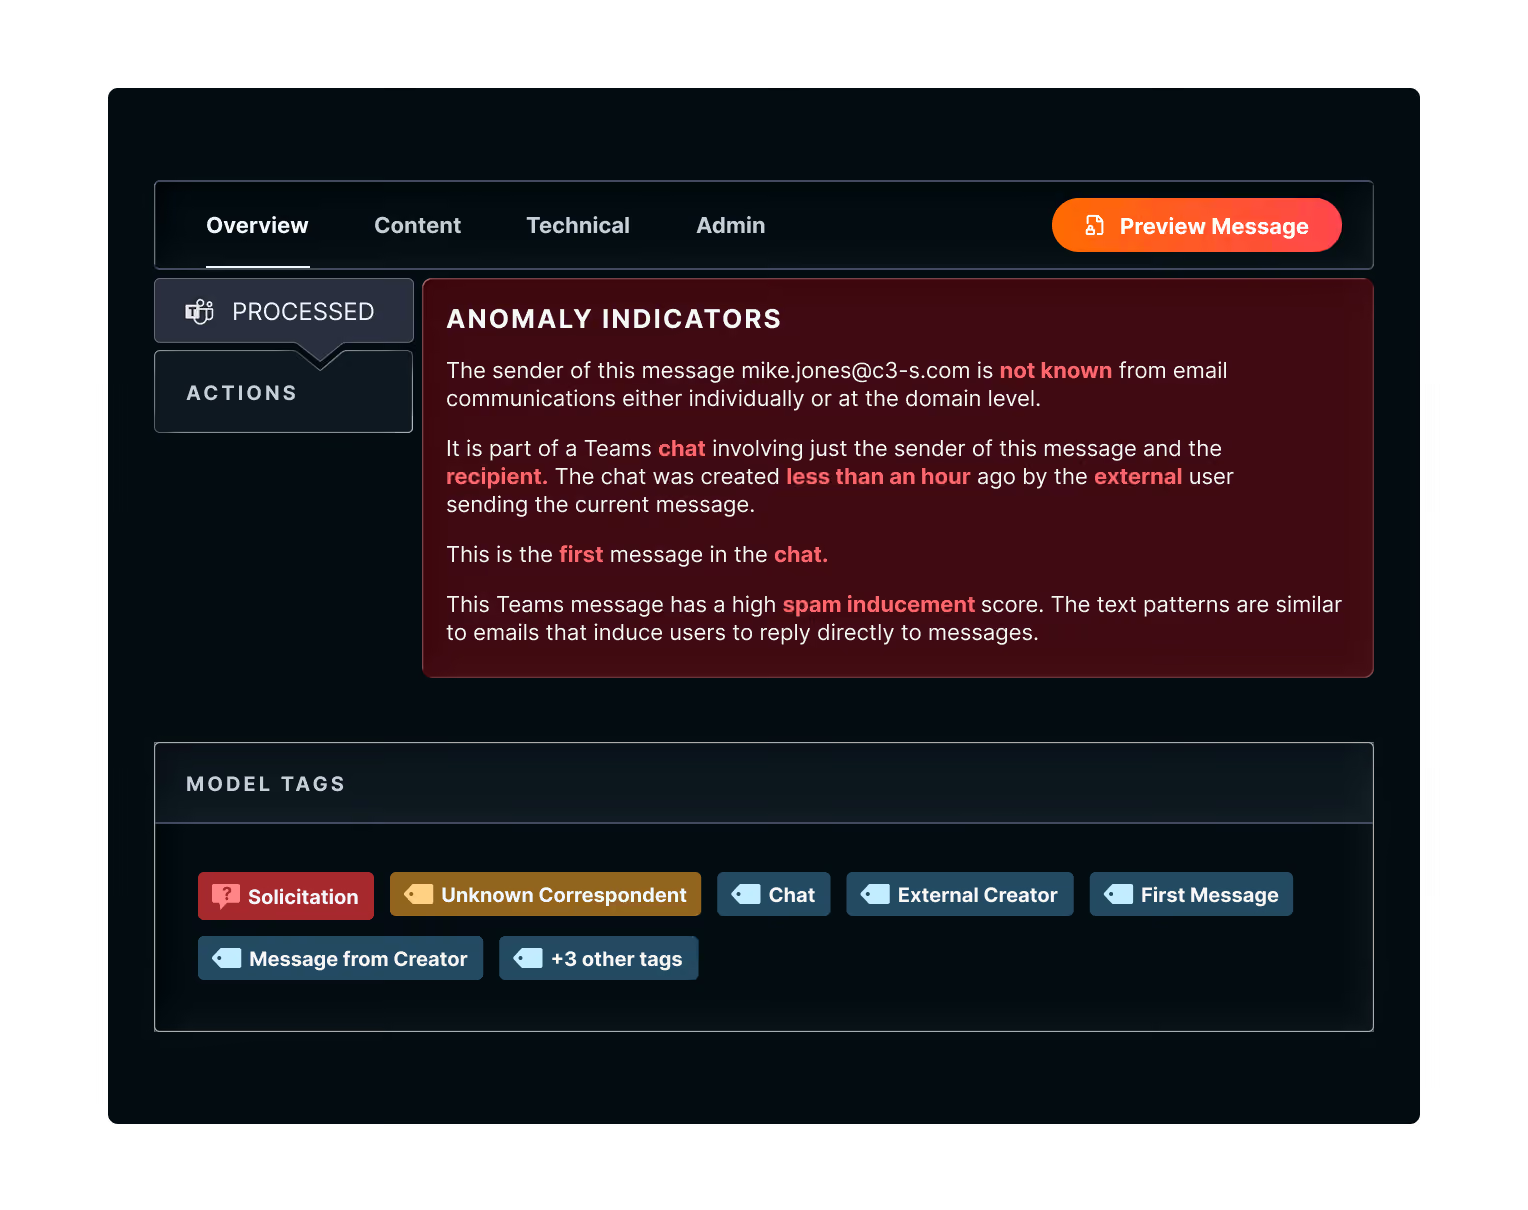
メールDLPとコラボレーションセキュリティ
移動先を問わず機密データを保護
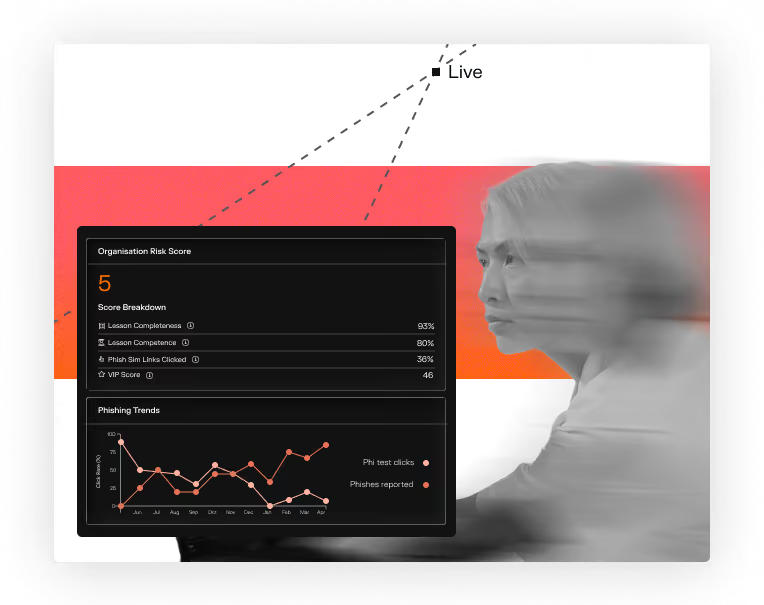
適応型セキュリティ意識向上トレーニング
トレーニングを防衛策の重要な要素にしましょう
お客様事例
お客様の声

よくある質問
メール脅威対策とは?
メール脅威対策とは、さまざまなサイバー脅威からメール通信を保護するために設計された一連のツールや技術を指します。メールは依然として最も一般的な攻撃ベクターの1つであるため、サイバー犯罪者が用いるフィッシング、マルウェア、ビジネスメール詐欺(BEC)、その他の高度な手口から防御する上で、メール脅威対策は極めて重要です。
メールを介したサイバー攻撃が巧妙化する中、メール脅威対策のベンダー各社は、脅威に対処するためさまざまなアプローチを取っています。その多くは、過去の攻撃データを利用して次の脅威がどのようなものかを予測しようとしています。
その他はAIや機械学習を活用して、高度なフィッシング攻撃やビジネスメール詐欺など、新たな脅威や標的型の脅威を検知しています。AIは、メールのパターンや送信者の行動におけるわずかな異常を特定できます。このような行動分析への注力で、防御側は不審なアカウント活動を検知し、侵害されたアカウント内でのラテラルムーブメントを防止でき、組織内の信頼を悪用する脅威の特定に役立ちます。
多段階かつマルチチャネルの脅威に対処するため、メールセキュリティでは、Microsoft TeamsやSlackなどのプラットフォーム全体にわたる保護を統合する動きが進んでおり、脅威の可視性を高め、メール以外の攻撃対象領域を最小限に抑えています。高度なソリューションには、リアルタイムの脅威インテリジェンスとサンドボックスも組み込まれており、潜在的に悪意のあるコンテンツを隔離・分析することで、進化する攻撃ベクトルへの堅牢な防御を提供します。
データセキュリティに関しては、一部のベンダーは現在、機密情報の漏洩を防ぐため、データ損失防止(DLP)と暗号化機能を統合して提供しています。こうした機能には、自動化された保護やユーザー向けトレーニングが含まれる場合があります。さらに、メール脅威対策では、脅威対応に対する包括的で組織全体にわたるアプローチを支援するため、メールイベントをセキュリティ情報イベント管理(SIEM)や拡張型の検知と対応(XDR)などのより広範なセキュリティフレームワークに統合する場合があります。
より高度で統合されたメールセキュリティソリューションへのシフトは、コミュニケーションを介した脅威が複雑化し続ける中で、柔軟で適応性の高い保護に対するニーズを反映しています。
AIを活用したメールセキュリティは、従来のルールベースのシステムとどのように異なりますか?
AIを活用したメールセキュリティと従来のルールベースのメールセキュリティの主な違いは、脅威を検知し、適応する方法にあります。従来のルールベースのシステム(Secure Email Gateway(SEG)など)は、既定の指示に基づいて動作します。こうしたシステムは、既知のマルウェアシグネチャ、ブロック対象の送信者、または特定のキーワードのリストに基づいてメールにフラグを立てます。このようなチェックリスト型のアプローチは静的な防御を構築するものであり、その実効性を確保するにはあらゆる脅威の特性を正確に把握しておく必要があります。そのため、こうしたシステムは既知の脅威にしか対応できず、常に戦術を進化させ続ける脅威アクターに後れを取ることになります。
さらに、手動で更新される大量のルールの管理はセキュリティオペレーションセンター(SOC)チームの大きな負担となり、設定ミスや組織の通信パターンにおける微妙な変化の見落としにつながる可能性があります。
これに対して、AIを活用したメールセキュリティは、組織固有の「pattern of life」を常に学習することで、防御を大きく変革できます。これらの多層型AIソリューションは、すべてのユーザーについて通常の行動に関する動的な全体像を自動的に動的に把握します。AIはコンテンツのテーマ、添付ファイルの種類、さらには文章のスタイルまで分析します。
この技術はデータを継続的に処理し、侵害の兆候の可能性がある通常パターンからの逸脱を特定します。その結果こうしたツールは、正規の通信に酷似した、極めて標的を絞ったスピアフィッシング、高度ななりすまし攻撃、サプライチェーン攻撃を事前に検知できます。
教師なし機械学習のアプローチにより、セキュリティが人間の継続的な介入なしに常に調整され、既知のシグネチャが存在しない新たな脅威への保護を強化します。これにより、すべての攻撃を把握することから、組織独自のデジタルアイデンティティを理解し保護することへと焦点を移し、高度持続的脅威に対するレジリエンスを大幅に向上させ、侵害リスクを低減します。
行動分析とは何か、そしてどのようにメールセキュリティを強化するのか?
行動分析とは、特定のユーザー、デバイス、システムにとって何が「正常」であるかを理解することです。メールを一連のルールと照合するのではなく、通常のアクティビティの動的なプロファイルを構築します。誰が通常誰にメールを送信しているか、添付ファイルの一般的なサイズや種類、使用言語、通常の送信時間帯、さらにはユーザーがメールにアクセスする地理的な場所に至るまで、多数のデータポイントを継続的に監視します。
継続的に学習し、正常な行動の基準を確立することで、システムは潜在的な悪意のある活動を示す逸脱を特定できまこのアプローチは、ゼロデイ攻撃や、既知のシグネチャが存在しない非常に巧妙なスピアフィッシングキャンペーンなど、新たな脅威の検出に優れています。特定の脅威パターンではなく異常な行動を検出するため、従来の防御を回避するよう設計された攻撃を検知できます。
例えば、ある幹部のメールが突然、経理部門に通常とは異なる金銭的な依頼を送信し始めたり、機密ファイルへのアクセスを試みたりしたとします。コンテンツに明らかなマルウェアが含まれていなくても、行動分析は通常のパターンからのこうした逸脱を検知します。この分析は、巧妙ななりすましの試みやアカウント乗っ取りをリアルタイムで検知し、封じ込めと対応を迅速化できます。
行動分析はコンテキスト認識も強化するため、正当ではあるものの通常とは異なるメールと、真に悪意のあるメールをより効果的に区別できるようにします。これにより誤検知が減少し、SOCチームは真の脅威に集中できるようになります。
AIを活用したフィッシング対策は、高度なメール脅威をどのように検知するのか?
AIを活用したフィッシング対策は、高度なフィッシングが回避するように設計されていることが多い既知の悪意あるリンクや添付ファイルのみをスキャンするのではなく、メッセージのコンテキスト全体(送信者の行動、言語パターン、関係性の履歴、アカウントのアクティビティ)を評価することで、高度な脅威を検知します。
Darktrace / EMAILの適応型メールセキュリティ機能は、このコンテキストに基づくアプローチを適用し、個人および組織のコミュニケーションパターンを学習することで、既知の攻撃シグネチャに一致しない新たなソーシャルエンジニアリング、なりすまし、フィッシング攻撃を特定します。
AIメールセキュリティは企業組織の保護にどのように役立ちますか?
AIメールセキュリティは、既知の指標にとどまらず脅威検知を拡張し、新たな攻撃を検知するとともに、進化する脅威に対応するために必要な手動調整を削減し、メールのアクティビティをより広範なアカウントおよびIDの行動と関連付けて、より詳細なコンテキストを把握できるようにすることで、企業を支援します。
Darktrace / EMAILは、組織全体のより広範な環境で使用されているものと同じ行動分析をメールにも適用し、セキュリティチームがメールベースの脅威と他の領域におけるID、データ、アカウントアクティビティとの関連性を把握できるよう支援します。
メールセキュリティはどのようにビジネスメール詐欺を検知できるのか?
ビジネスメール詐欺(BEC)は、通常、正規のアカウント、侵害されたアカウント、または巧妙に偽装したアカウントを使用し、悪意のある添付ファイルやリンクを伴わないため、ルールベースのツールでは検知が困難です。これを検知するには、コミュニケーションの行動(口調、タイミング、依頼内容、アカウントのアクティビティなど)が、その送信者や関係性における正常な状態からいつ逸脱したかを特定する必要があります。
Darktrace / EMAILは、個人や組織が通常どのようにコミュニケーションを取るかを学習することでこれを特定し、メッセージ自体に明らかな危険信号が含まれていない場合でも、通常とは異なる支払い要求や逸脱のある経営幹部のコミュニケーションパターンなどのビジネスメール詐欺(BEC)攻撃を検知します。
企業はメールセキュリティソリューションに何を求めるべきでしょうか?
企業は、メールを単独で扱うのではなく、既知のシグネチャにとどまらない脅威を検知し、メールのアクティビティをIDやアカウントの挙動と関連付け、攻撃手法の進化に伴う手動でのルールメンテナンスを削減できるメールセキュリティを検討すべきです。
Darktrace / EMAILは、適応型メールセキュリティとアイデンティティの脅威への対応を通じてこうした要件に対応し、メールを孤立したシステムとして保護するのではなく、メール、コラボレーションプラットフォーム、IDのアクティビティ全体に1つの行動モデルを適用します。