Stop cyber risks from becoming reality with cross-stack attack path modeling, threat and vulnerability management, and AI risk assessment that understands your business.
Exposure management capabilities
Prioritize on true cyber risk

The challenge
As attackers innovate, defenders are stuck in fire-fighting mode
16%
of security professionals have strong confidence in their ability to face the next generation of threats
(Darktrace State of AI Cybersecurity report)
41%
of small businesses actively perform regular cybersecurity risk assessments
Exposure management platform
プロアクティブにリスクを削減、セキュリティ体制を強化し、攻撃を予期

プロアクティブなリスク発見
組織固有のリスクプロファイルを理解
組織のテクノロジー、ファイアウォール設定、人間のコミュニケーションパターン、CVE、MITRE攻撃テクニックに基づく、AIベースのリスクスコアリングシステムにより、固有のリスクプロファイルを理解します。

AIベースのリスクスコアリングシステムは、パッチの遅れやCVEリスクのような一般的な情報ではなく、それぞれのビジネスに対する固有のリスクスコアを生成します。

リスクの上位ランキングおよびベースラインにより、サイバーリスク発見のための効果的な、優先付けされたビューが提供されます。これによりビジネスにとって最も深刻な侵害リスクとなっているユーザー、デバイス、脆弱性に対処することができます。

サイバーリスクに対する継続的な学習の結果は、Darktrace ActiveAI Security Platformの検知および遮断機能にフィードされます。インシデント発生時のアセットへの影響の可能性をすばやく評価し、最もクリティカルな攻撃経路に沿って対処を強化することができます。

This is the default text value
This is the default text value
This is the default text value
This is the default text value
This is the default text value
This is the default text value
攻撃経路モデリングおよび演習
組織のリスクに対する攻撃者の視点を理解する
クリティカルなアセットを事前対応的に保護
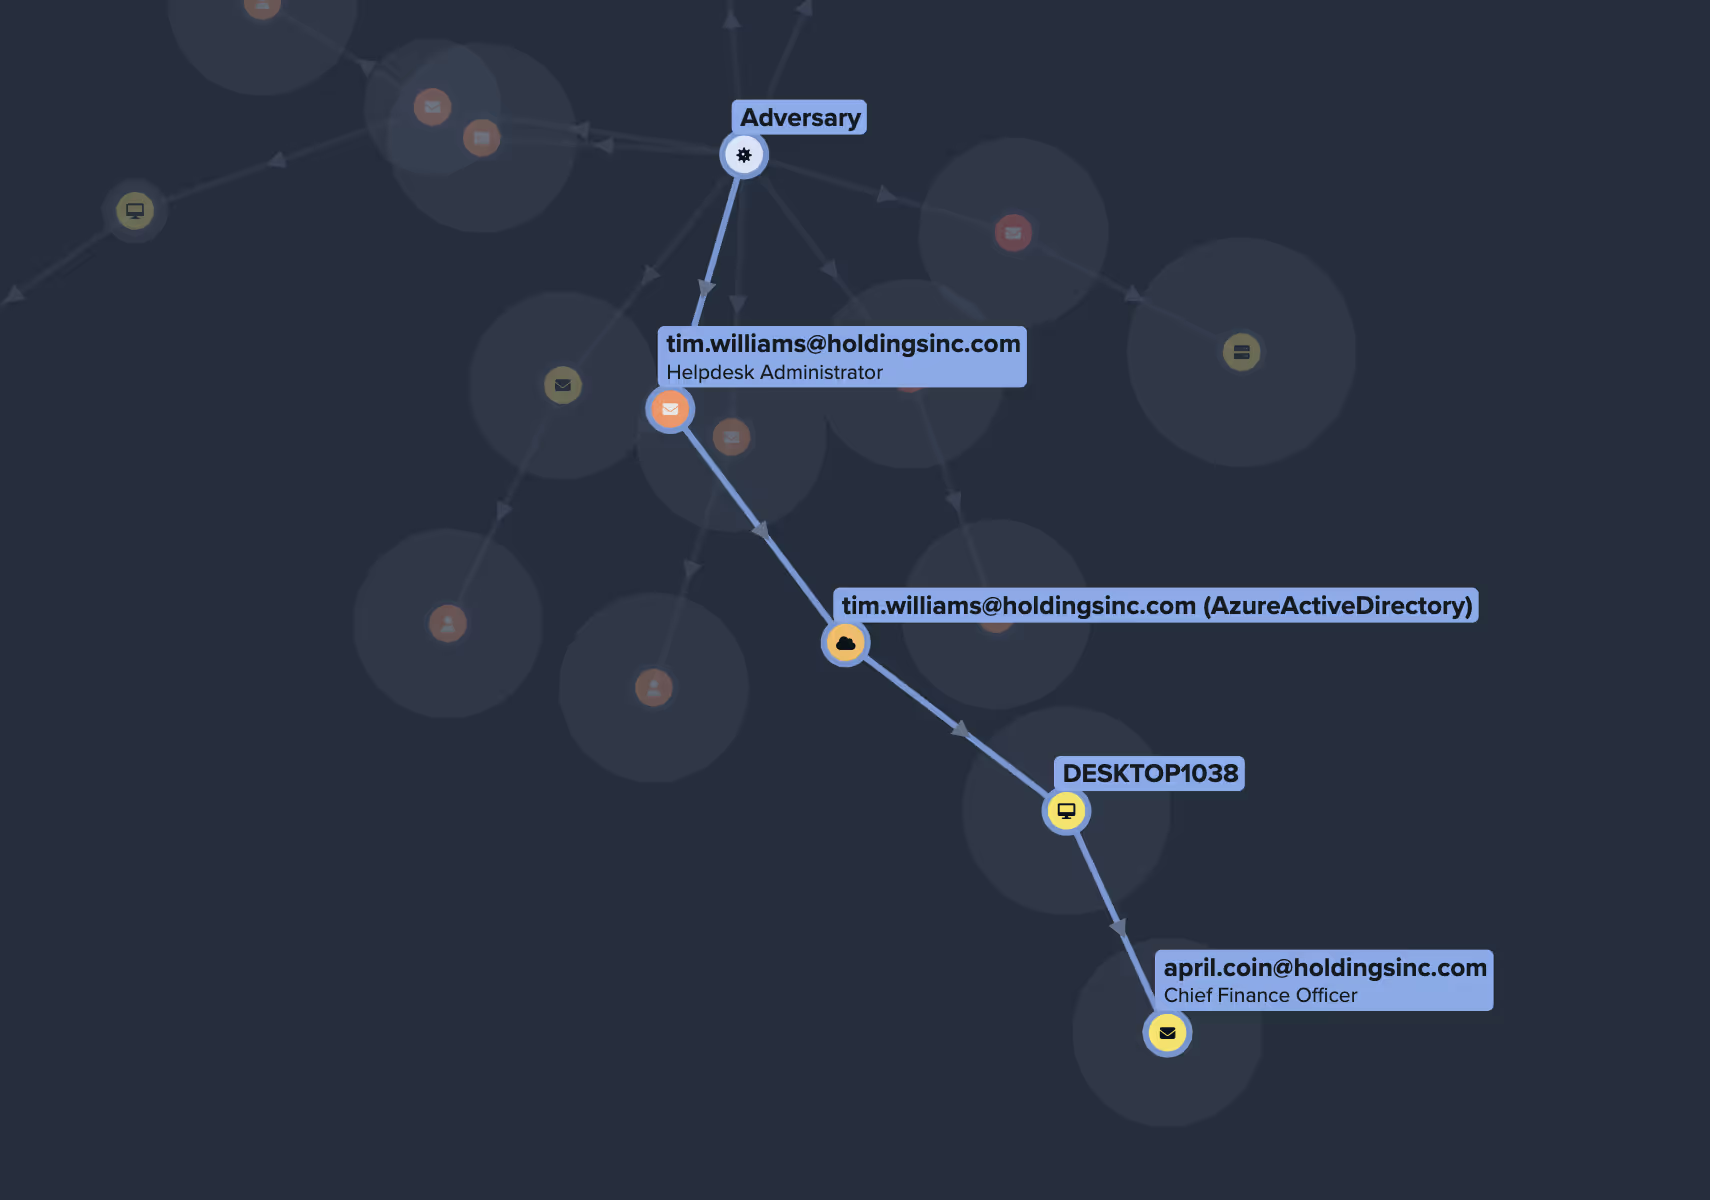
AI駆動の攻撃経路モデリングは、複数のテクノロジードメインにわたり、また人間のコミュニケーションを考慮して露出を明らかにします
セキュリティトレーニングプログラムを強化
従業員の攻撃されやすさをテストし意識向上トレーニングを強化するために設計された、Eメールフィッシング演習により人間の弱点を調べることができます
攻撃者の挙動を理解
MITRE ATT&CKフレームワークを組織のビジネスにマッピングすることにより、攻撃者の目的達成を難しくするために必要な修正点を理解します
チームに行動力を与える
最新のAPTをマッピングし、組織内の他のセキュリティツールと統合することにより、ビジネスが直面してる最も差し迫ったCVEリスク、その影響、および防止の方法を明らかにします
一般的な脆弱性スキャンを超えた機能
最も差し迫った脆弱性リスクを、一般的なスコアリングだけではなく、組織固有の環境の理解に基づいて指摘します
単純なパッチリストにとどまらない
シンプルなパッチリストを超えた、リスク引き下げのための組織専用のアドバイスにより、セキュリティ体制を積極的に強化し、エクスプロイトが発生する前に露出を最小化します
組織専用の戦略的APTマッピング
攻撃者の標的選択と攻撃行動を組織のビジネスプロファイルにマッピングすることにより、攻撃の起こりやすさについてよりよく理解することができます
CTEM use cases
Proactive Exposure Management:ワークフロー
テクノロジーの価値は、どれほど効果的に使用できるかによって決まります。Darktrace / Proactive Exposure Management™において推奨されるワークフローは、GartnerのContinuous Threat Exposure Management(CTEM)に定義されているワークフローに対応しています。
計画
脆弱な侵入点およびアセットを理解する
Darktraceはすべてのアセットについて露出スコア – アクセス可能性と双方向性の指標 -を提示します。最も露出したデバイスは、攻撃者が当然標的とする開始点または転回点となります。

発見
発生中のリスクを識別する
Proactive Exposure Management はすべてのアセットに関する影響、損害、弱点、露出、難易度(侵害の)を継続的に評価し、どの人またはテクノロジーアセットが最もエクスプロイトされやすく、ビジネスに対して最大の損害につながるかを調べます。

優先付け
最も重要なセキュリティ問題に集中する
ランキングにより、最優先のユーザー、デバイス、損害の大きいCVEが示されます。APTおよびMITREテクニックもランク付けされ、組織の攻撃されやすさに応じて表示されます。CVEには複数のスコア(深刻度、優先度、Darktraceの判定した脆弱性)が示され、どれに対処すべきかを決定するのに役立ちます。またそれぞれに対するアドバイスもランク付けとともに表示されます。これらのリスク情報は攻撃経路に沿って、見やすく表示されます。

検証
潜在的経路を評価
攻撃エンゲージメント機能により、内部アカウントから送信されたフィッシングEメールで人間のリスクをテストすることができます。攻撃経路モデリングはすべてのリスクをそのコンテキストおよび関連する難易度スコアとともに提示し、攻撃者が選んだテクニックをどの程度容易に使用できるかを検証します。独立したペンテストを補完するためにDarktraceを使用することも可能です。

行動
見つかったリスクに対処し幅広いステークホルダーに伝達
ランク付けされたアドバイスは、体系的なパッチ適用と修復の計画を立てる明確な機会となり、自動的に作成されるリスクレポートにより、組織が直面しているすべてのリスクを迅速に文書としてまとめることができます。CVE管理ダッシュボードには、適切に対処を行わなかった場合に想定される影響、たとえばパッチの遅れのコストなどの情報も含まれます。

Discover the Darktrace difference
Read the solution brief