Gain unified visibility across IT and OT environments, detect and contain threats across converged infrastructure, and proactively reduce risk with a behavioral understanding of your unique operational environment.
OT security capabilities
Secure your critical infrastructure with Adaptive AI

The challenge
OT environments no longer operate in isolation
$4.56M
82%
of manufacturers experienced a cyber incident targeting OT in 2026
(Manufacturing Business Technology)
Darktrace / OT
Revolucione la gestión, la detección y la respuesta de los riesgos de OT.

Achieve unified visibility of OT & IT devices across every level of the Purdue Model
Continuous identification of OT and IT assets
Maintains a live asset inventory, obtained through passive and active scanning, and immediately reveals CVEs and End-Of-Life status.
Real-time monitoring of OT and relevant IT infrastructure
Gives you end-to-end coverage of industrial protocols and devices combined with industry leading analysis of IT activity, giving OT engineers and security operations the confidence to maintain productivity and security at the same time
Truly unify OT and IT to protect business operations
Allows security teams to protect all interconnected devices within a single trusted platform – from specialized OT production assets, to network and cloud connected IT systems


Detect, investigate, and contain threats across critical infrastructure
Detect sophisticated threats at scale
Darktrace learns the normal behaviour of your operational environment and detects known, novel, insider, and AI-accelerated threats without relying solely on rules, signatures, or threat intelligence. This enables earlier detection of suspicious activity across industrial networks.
Reduce investigation and triage time
Cyber AI Analyst automatically investigates alerts, correlates related activity across OT and IT environments, and provides incident context that helps analysts understand threats faster and reduce manual workloads.
Contain threats while maintaining operational uptime
Darktrace autonomously responds to threatening activity using customer-specific behavioral context, helping organizations contain threats quickly while minimizing disruption to industrial processes and critical operations.

Prioritize critical infrastructure risks with environmental context
Go beyond CVEs for contextual risk analysis
Darktrace evaluates vulnerabilities, assets, identities, communication paths, and operational dependencies together, helping teams understand which exposures create meaningful risk in their specific environment.
Mitigate risks with or without a patch
Operational environments often cannot patch immediately. Darktrace helps organizations understand exposure pathways, prioritize compensating controls, and reduce risk while maintaining operational continuity.
Evaluate resilience against advanced threats
Darktrace uses behavioral and environmental context to help teams understand likely attack paths, validate security posture, and prioritize defensive improvements against sophisticated adversaries targeting critical infrastructure.

Discover the Darktrace difference
Read the solution brief
Analyst recognition
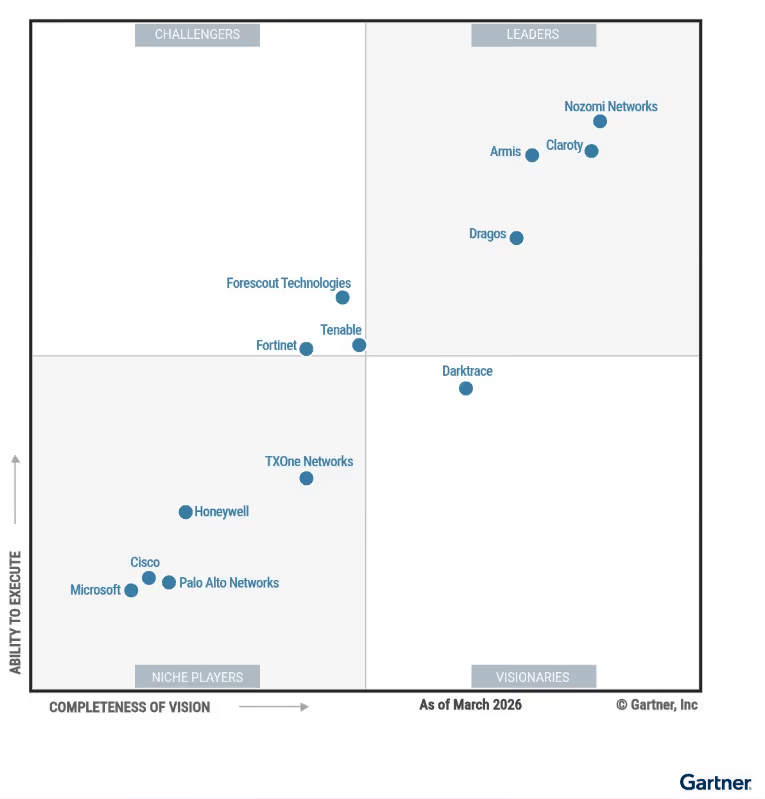
Darktrace named the only Visionary in the 2026 Gartner® Magic Quadrant™ for CPS Protection Platforms
Over 150 reviews on Gartner Peer Insights
4.8
on Gartner Peer Insights
Seguridad de OT confiable para los desafíos actuales
Darktrace/OT tiene un historial comprobado de detección de amenazas sofisticadas a gran escala. A diferencia de otros enfoques de seguridad que se basan en datos de amenazas, Darktrace/OT utiliza el Auto-aprendizaje de IA para comprender sus operaciones normales, lo que permite la detección de nuevas amenazas.
Self-Learning AI™ cambia las reglas del juego
Obtenga más información sobre los desafíos de garantizar eventos de alto perfil, incluida la «paradoja del acceso», el aumento de la convergencia de TI y OT y la importancia de una respuesta rápida

Los límites del enfoque del espacio aéreo
Las medidas de seguridad aisladas no son suficientes para resistir los ciberataques. Lea sobre cómo obtener visibilidad y reducir sus vulnerabilidades cibernéticas.

Cómo detectar las amenazas internas de OT
Lea cómo las amenazas internas representan un riesgo de seguridad específico para los sistemas de OT, cuáles son los desafíos a los que se enfrentan las amenazas internas y las posibles soluciones para mitigar las amenazas internas.

Gestionar el riesgo más allá de las puntuaciones de la CVE
La identificación de los CVE en la multitud de dispositivos de OT complejos requiere mucho trabajo y mucho tiempo, y consume valiosos recursos. Vea cómo Darktrace /OT es compatible

Cómo el ransomware Conti acabó con OT
Lea cómo el ransomware se puede propagar en entornos convergentes de TI y TO, y cómo el Auto-aprendizaje de IA permite a las organizaciones contener estas amenazas.

Cómo el Analista de Ciberinteligencia Artificial acelera la generación de informes
Lea cómo Darktrace ayuda a los defensores a cumplir las leyes federales de EE. UU. sobre la denuncia de incidentes de ciberseguridad.

Customer stories
Customer stories

Este es un texto dentro de un bloque div.
Este es un texto dentro de un bloque div.
Darktrace / EMAIL reconocido por Gartner®
Darktrace es líder en el Magic Quadrant™ de Gartner® de 2025 para plataformas de seguridad de Email, ofreciendo protección nativa de IA, una experiencia de cliente superior e integraciones sólidas.

Preguntado con frecuencia
preguntas
¿Cuáles son los mayores desafíos en materia de seguridad de OT?
La seguridad de la tecnología operativa (OT) se enfrenta a desafíos complejos a medida que las organizaciones se interconectan cada vez más y dependen más de las capacidades digitales. Uno de los problemas clave es la convergencia de los sistemas de TI, OT e IoT, que amplía la superficie de ataque y, con frecuencia, crea puntos ciegos críticos que interrumpen el aislamiento tradicional que alguna vez ayudó a proteger los entornos de OT. Los sistemas de OT, una vez aislados, ahora están interconectados, lo que dificulta mantener una visibilidad y un control totales. Además, los enfoques de seguridad de OT tradicionales se basaban en defensas pasivas, como brechas de aire y arquitecturas defendibles, que son insuficientes contra las ciberamenazas modernas y sofisticadas. Otro desafío es que las herramientas de seguridad de OT a menudo no ofrecen capacidades de respuesta nativas integradas y eficaces, lo que retrasa los tiempos de respuesta a los incidentes. A medida que los sistemas de OT siguen siendo el objetivo de actores de amenazas avanzados, como los piratas informáticos de los estados nacionales y los grupos de ransomware, el riesgo de ciberdisrupción aumenta significativamente.
¿Pueden las pequeñas y medianas empresas (pymes) beneficiarse de la gestión de vulnerabilidades de la OT?
Sí, las pymes pueden beneficiarse enormemente de la implementación de un programa estructurado de gestión de vulnerabilidades de OT que se adapte a su tamaño y complejidad. Las pymes pueden aprovechar las herramientas eficaces de gestión de vulnerabilidades para crear procesos y procedimientos más eficientes destinados a proteger sus sistemas de OT. Con una gestión adecuada de los riesgos de OT, las pymes pueden mitigar los riesgos relacionados con los sistemas obsoletos, la mala gestión de los parches y las vulnerabilidades específicas de su entorno de OT. Las pequeñas empresas pueden adoptar herramientas de seguridad de OT escalables que aborden las vulnerabilidades clave, garanticen el cumplimiento de los estándares de seguridad y reduzcan el riesgo de interrupciones costosas, incluso con recursos limitados.
¿Por qué las empresas deberían priorizar la gestión de riesgos de OT?
Las empresas deben priorizar la gestión de riesgos de OT para protegerse contra las ciberamenazas en evolución que afectan directamente a la continuidad operativa, la seguridad y los ingresos. A medida que la TI y la OT se entrelazan cada vez más, el impacto potencial de un ciberataque trasciende la pérdida de datos y se extiende a las interrupciones operativas, las infracciones normativas y las condiciones de seguridad comprometidas. Al adoptar una estrategia integral basada en el riesgo que incluye evaluaciones continuas de la vulnerabilidad, el cumplimiento de los estándares del sector y la alineación con los objetivos de seguridad empresarial más amplios, las organizaciones pueden abordar las amenazas antes de que se conviertan en incidentes importantes. En última instancia, centrarse en la gestión de riesgos de OT ayuda a garantizar la continuidad operativa, protege las vidas humanas y el medio ambiente, cumple con las obligaciones de cumplimiento y preserva la confianza de los clientes y partes interesadas en una era digital cada vez más marcada por amenazas avanzadas y persistentes.
¿Qué es un ataque OT?
Un ataque de OT se dirige a los sistemas y dispositivos de control que administran la infraestructura crítica, como los sistemas de control industrial (ICS), los sistemas SCADA y las operaciones de fabricación. Estos ataques suelen aprovechar los protocolos heredados, las vulnerabilidades sin parches y la débil segmentación de la red, lo que compromete los procesos clave y puede provocar paradas operativas, daños en los equipos y riesgos físicos. Los efectos de estos ataques suelen ser graves y provocan costosos tiempos de inactividad, daños ambientales y posibles amenazas para la vida humana.
¿Qué son los estándares de seguridad de OT?
Los estándares de seguridad de OT se refieren a marcos y directrices diseñados para proteger los sistemas de tecnología operativa. Los estándares clave incluyen la serie ISA/IEC 62443, que proporciona un enfoque integral para proteger los sistemas de control y automatización industrial, y el NIST SP 800-82, que se centra en proteger la infraestructura crítica. Estos estándares ayudan a las organizaciones a optimizar la gobernanza, establecer bases de seguridad consistentes, verificar el cumplimiento y perfeccionar continuamente su postura de seguridad. Son esenciales para gestionar los crecientes riesgos asociados con la convergencia de los sistemas de TI y OT.
¿Cuáles son las mejores prácticas para la seguridad de OT?
Las mejores prácticas para la seguridad de OT incluyen:
• Gestión proactiva de vulnerabilidades: identificar y abordar con regularidad las debilidades del software y el firmware, y aplicar parches y actualizar los sistemas de OT para cerrar las brechas de seguridad.
• Segmentación sólida de la red: aislar las redes de OT de las redes de TI para reducir la exposición a las ciberamenazas.
• Detección avanzada de amenazas: empleo de herramientas de monitoreo continuo y detección de anomalías para identificar y responder rápidamente a las actividades sospechosas en tiempo real
• Controles de acceso sólidos: aplicar una autenticación y autorización estrictas para garantizar que solo los usuarios autorizados puedan interactuar con los sistemas de OT.
• Planificación de la respuesta a los incidentes: contar con un plan de respuesta claro y eficiente para mitigar los efectos de una infracción.
¿SCADA es un sistema OT?
Sí, el SCADA (control de supervisión y adquisición de datos) es un sistema de OT esencial que se utiliza para controlar y supervisar los procesos industriales, como la fabricación, la distribución de energía y el tratamiento del agua. Los sistemas SCADA son fundamentales para el control operativo, ya que proporcionan datos en tiempo real y acceso remoto a los activos de OT. Sin embargo, a medida que estos sistemas se conectan más a las redes de TI, son cada vez más vulnerables a las ciberamenazas, lo que convierte la seguridad de SCADA en un aspecto crucial de la ciberseguridad de OT.