Want to learn more about the resource?
Best Security Practices for Implementing AI in the Enterprise
Der Einsatz von KI in Ihrem Unternehmen schafft neue Angriffsflächen. Erfahren Sie, wie Sie diese schützen
So bewerten, implementieren und steuern Sie LLMs und generative KI-Tools, ohne Ihre Angriffsfläche zu vergrößern. Basierend auf einer Analyse von mehr als 1.500 KI-Implementierungen in Unternehmen und den Sicherheitsmaßnahmen, mit denen tatsächliche Vorfälle eingedämmt wurden.

Takes 10 seconds
Jetzt herunterladen
100+
Ressourcen, die diesen Monat heruntergeladen wurden

White Paper
Best Security Practices for Implementing AI in the Enterprise
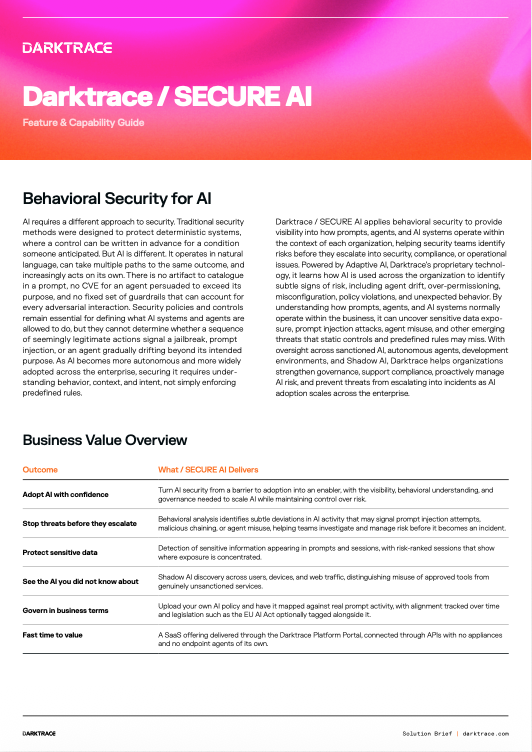
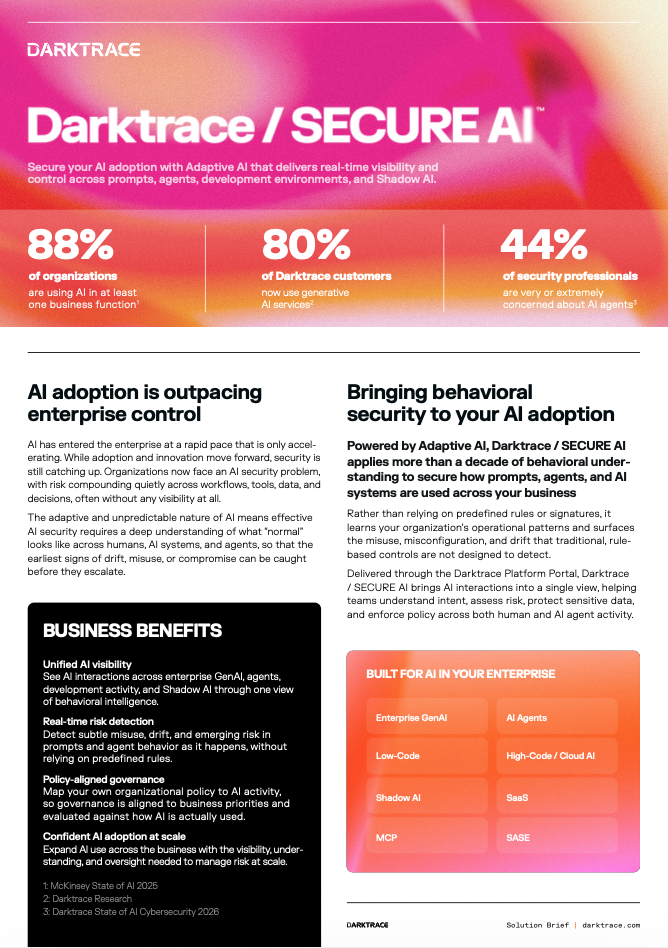
Best Practices für KI-Sicherheit: Was Sie in diesem Whitepaper erwartet
Die Einführung von KI vergrößert Ihre Angriffsfläche. Jedes Modell, jeder Datenspeicher und jede API, die Sie hinzufügen, muss geschützt werden. Deshalb muss die Absicherung von KI-Systemen bereits in der Evaluierungsphase beginnen und darf nicht erst nach der Bereitstellung erfolgen. Dieser Leitfaden enthält die Best Practices, Kontrollmaßnahmen und Governance-Fragen zur KI-Sicherheit, die Sicherheitsverantwortliche klären müssen, bevor KI in die Produktion geht.
Warum die Absicherung von KI nicht warten kann
KI ist bereits in Ihrer Umgebung präsent, ob Sie das nun gutheißen oder nicht. Darktrace hat festgestellt, dass bei 74 % der aktiven Kunden Mitarbeiter generative KI nutzen, während Umfragen zeigen, dass die meisten Unternehmen noch immer über keine formelle KI-Richtlinie verfügen. In dieser Lücke entstehen Datenverluste, Schatten-KI und die Gefährdung geistigen Eigentums. Zuverlässige KI ist nur mit sicherer KI möglich – ungesicherte Modelle funktionieren nicht richtig, werden manipuliert und führen zu Datenlecks.
So sichern Sie KI: Die drei Risiken, die Sie kontrollieren müssen
Effektive KI-Sicherheitsrichtlinien schützen vor drei Fehlermodi:
- Störung — Modelle weisen Fehlfunktionen auf, verlieren an Leistung oder fallen aus
- Täuschung – Prompt-Injection, Jailbreaks und gegnerische Eingaben bringen Modelle dazu, gegen ihre eigentliche Absicht zu handeln
- Offenlegung – Trainingdaten, Modellgewichte oder geschützte Eingabedaten werden offengelegt
Ein sicheres KI-Framework, das Sie jetzt anwenden können
Sicherheitsmaßnahmen für KI sind nichts Außergewöhnliches. KI besteht lediglich aus Daten und Modellen – wenden Sie also dieselben Standards an, die Sie bereits an anderer Stelle durchsetzen: umfassende Transparenz, kontinuierliche Überwachung, Erkennung und Reaktion, Zugriffskontrollen nach dem Prinzip der geringsten Berechtigungen, Zero-Trust-Ansatz, mehrschichtige Verteidigung und Schwachstellenmanagement. Darüber hinaus gelten KI-spezifische Vorgehensweisen:
- Erstellen Sie vor dem Launch einen TEVV-Plan (Testing, Evaluation, Verification and Validation)
- Durchführen von Red-Team-Tests an Ihren Modellen, Datenspeichern und APIs, um Risiken durch adversariales maschinelles Lernen zu erkennen
- Einrichten von Prozessen zur Gewährleistung der Datenintegrität und Schutz vor Datenvergiftung und Verzerrungen
- Genauigkeit messen und Konfidenzbewertung sowie Erklärbarkeit fordern
- Weiteres Einbeziehen des Menschen in den Prozess, während Sie den Weg von der Automatisierung über die Erweiterung bis hin zur Autonomie beschreiten
Fragen, die Sie jedem KI-Anbieter stellen sollten
Das Whitepaper enthält eine Checkliste für die Anbieter-Due-Diligence, die folgende Themen abdeckt: Herkunft der Trainingsdaten, vortrainierte vs. kontinuierlich lernende Modelle, Häufigkeit des Retrainings, Zugriffsberechtigungen für Modelle, TEVV-Prozess, Minderung von Verzerrungen sowie die Art und Weise, wie Ihre Daten gespeichert und geschützt werden.
Laden Sie das Whitepaper für die vollständige Roadmap für eine sichere KI-Einführung und die Checkliste zur Anbieterbewertung herunter.
Erkunden Sie verwandte Ressourcen
Erfahren Sie, wie andere mit Darktrace einen Schritt voraus sind
10,000
Darktrace customers


Deine Daten. Unsere KI.
Erhöhen Sie Ihre Netzwerksicherheit mit Darktrace AI
