Détectez, analysez et contenez les menaces sur l'ensemble de vos environnements réseau, Cloud, OT, ENDPOINT et IDENTITY grâce à une solution unique qui apprend à connaître votre infrastructure en profondeur.
Une solution, une couverture
complète pour les réseaux hybrides
Le défi de la sécurité des réseaux hybrides
L’exploitation moderne des failles entre les environnements
40 %
des attaques par ransomware impliquent désormais une composante hybride
(Rapport Microsoft sur la défense numérique 2025)44 %
augmentation d’une année sur l’autre de l’exploitation de logiciels ou d’applications système exposés au public
(IBM X-Force Threat Intelligence Index 2026)21 %
augmentation d’une année sur l’autre des volumes de CVE publiques ua.
(Open Source Security Foundation)Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Les infrastructures modernes s'étendent désormais aux réseaux, aux environnements Cloud, aux technologies opérationnelles (OT), aux terminaux, aux identités, et bien plus encore. Au sein de ces systèmes interconnectés, chaque nouvelle connexion crée une voie d'accès supplémentaire permettant aux attaquants de s'infiltrer, de se déplacer latéralement et de rester indétectés.
Menaces inter-domaines
L'IA accentue la difficulté de sécuriser les réseaux hybrides. Les acteurs malveillants peuvent agir plus rapidement, automatiser une plus grande partie du cycle de vie de l'attaque et adapter leurs techniques à des environnements complexes. Les risques se propagent rapidement et discrètement au sein d'infrastructures distribuées, souvent avec une visibilité et un contexte limités.
AI-accelerated attacks
Les équipes de sécurité doivent faire face à un volume croissant de vulnérabilités, tandis que les attaquants agissent plus rapidement que jamais pour les exploiter. L'enjeu n'est plus d'identifier chaque risque, mais de comprendre quelles expositions sont présentes, accessibles, et les plus susceptibles d'être exploitées.
Prioritization overload
The Darktrace solution
A unified approach to securing hybrid infrastructure
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Connected visibility across
every domain
every domain
See your entire hybrid estate — network, cloud, OT, endpoints, and identities — through one continuously learned understanding of how your environment actually operates, not a patchwork of disconnected tools.
Detect and contain threats before they escalate
Identify what's genuinely unusual for your organization, from known attacks to novel and AI-accelerated threats, and stop them automatically before they spread across your hybrid network.
Scale investigations without scaling headcount
Reduce analyst workload with AI-driven investigations that automatically connect related events and prioritize what matters, helping you build a complete picture of activity across your infrastructure.
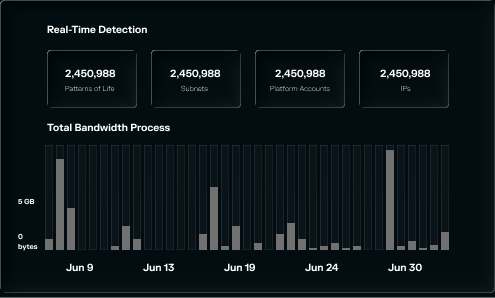
Move from reactive defense to proactive resilience
Use behavioral and risk context from your unique environment to proactively reveal attack paths, prioritize remediation efforts on exploitable risks, and enrich investigations with deeper context.
Découvrez la différence Darktrace
Darktrace / HYBRID NETWORK
Fiche solution
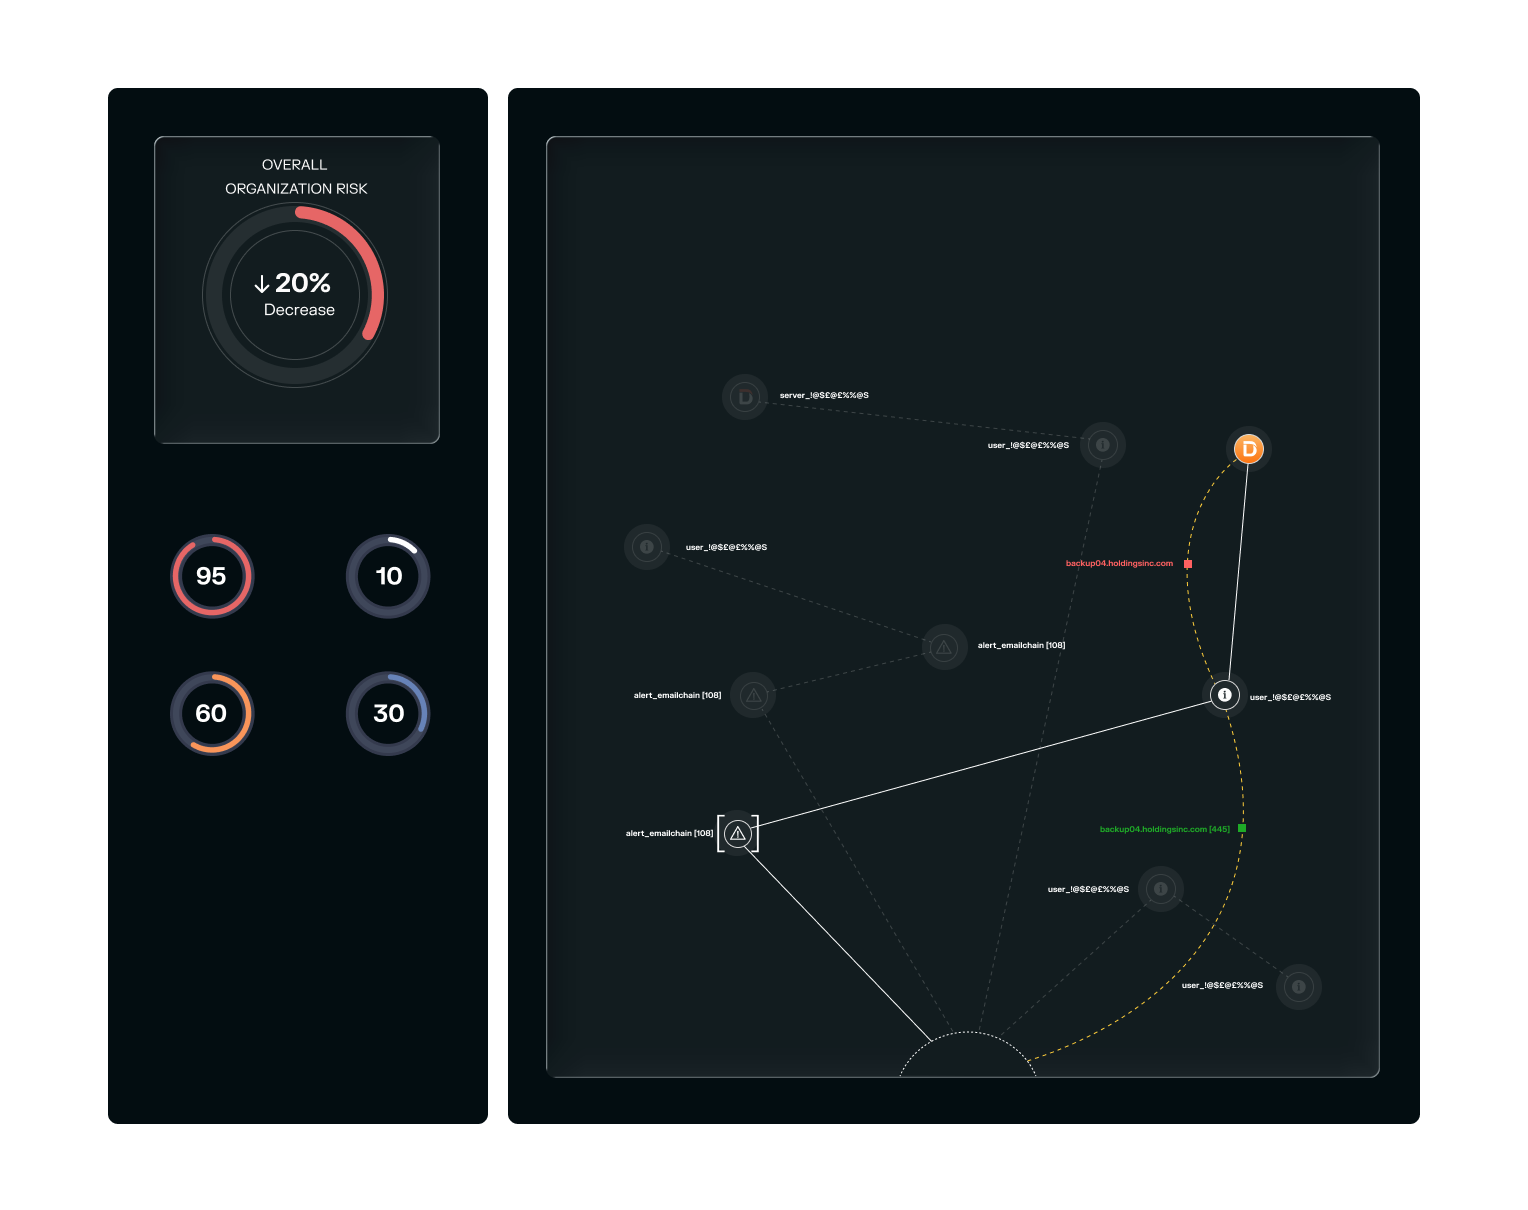
Détection et réponse pour l’infrastructure
Contenir les menaces réseau sans perturber l’activité
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
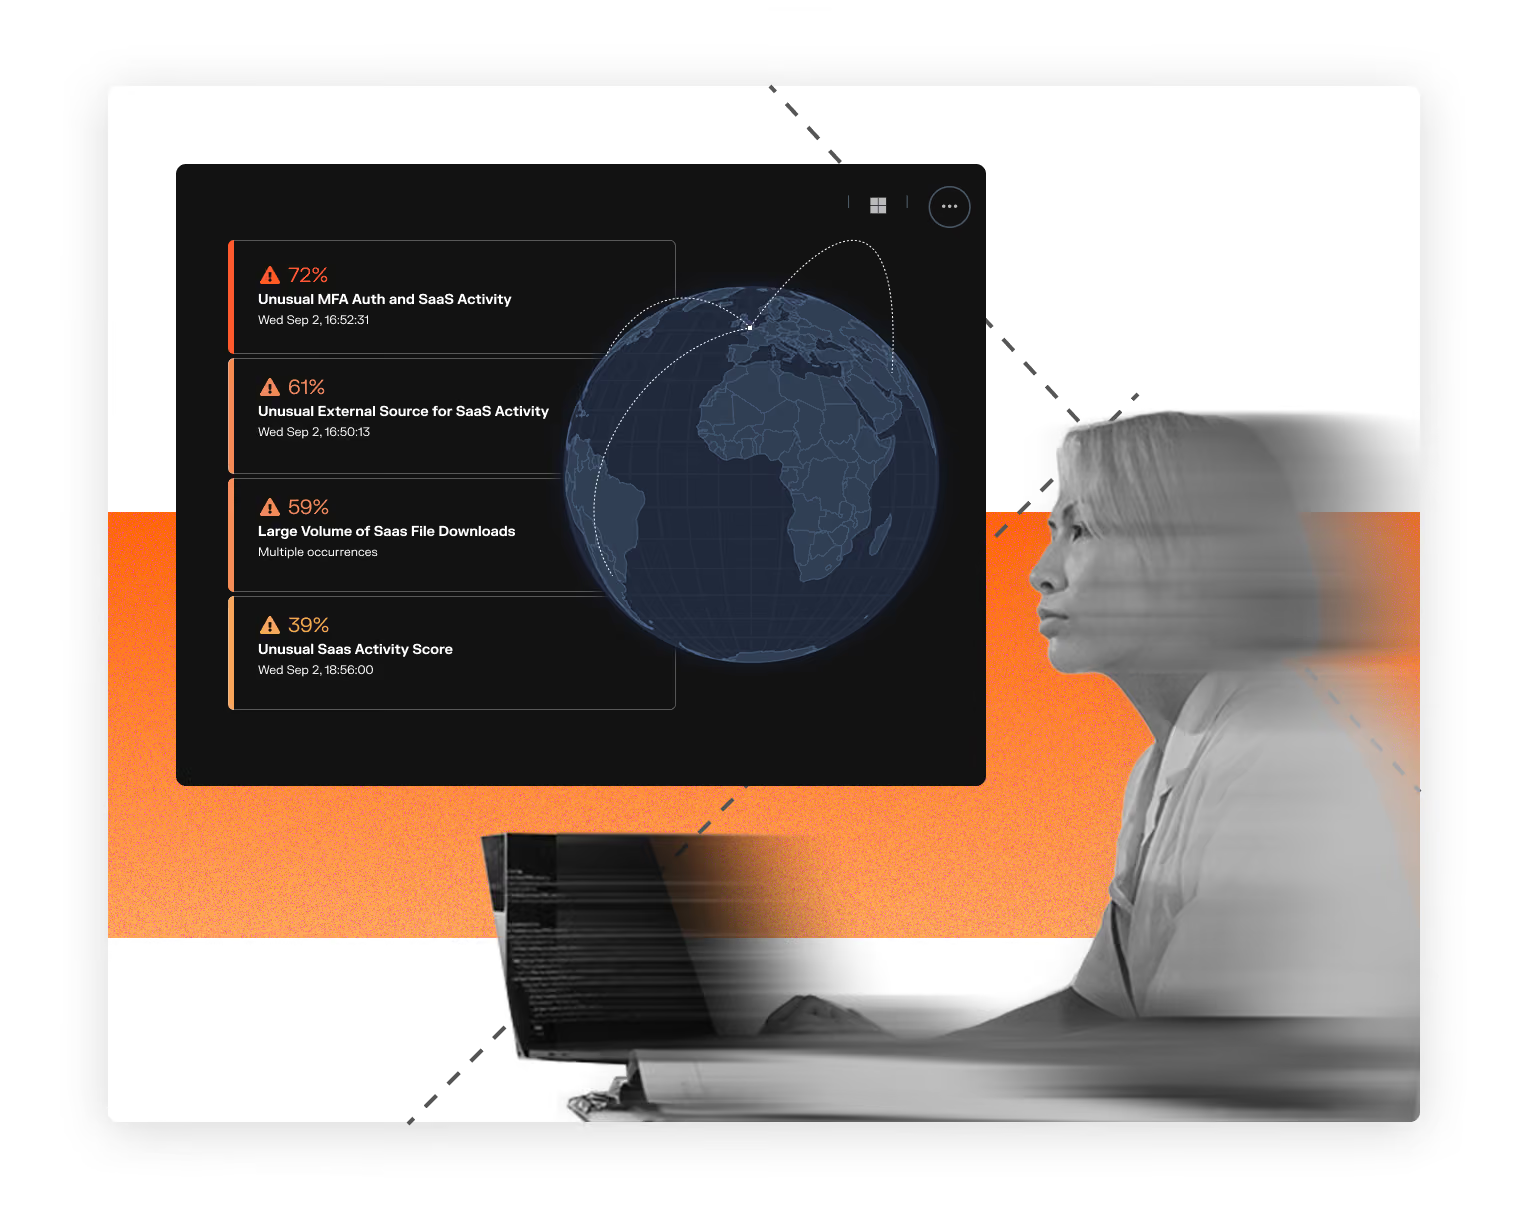
Détection et réponse aux menaces visant les identités
Étendez la compréhension comportementale à chaque identité
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
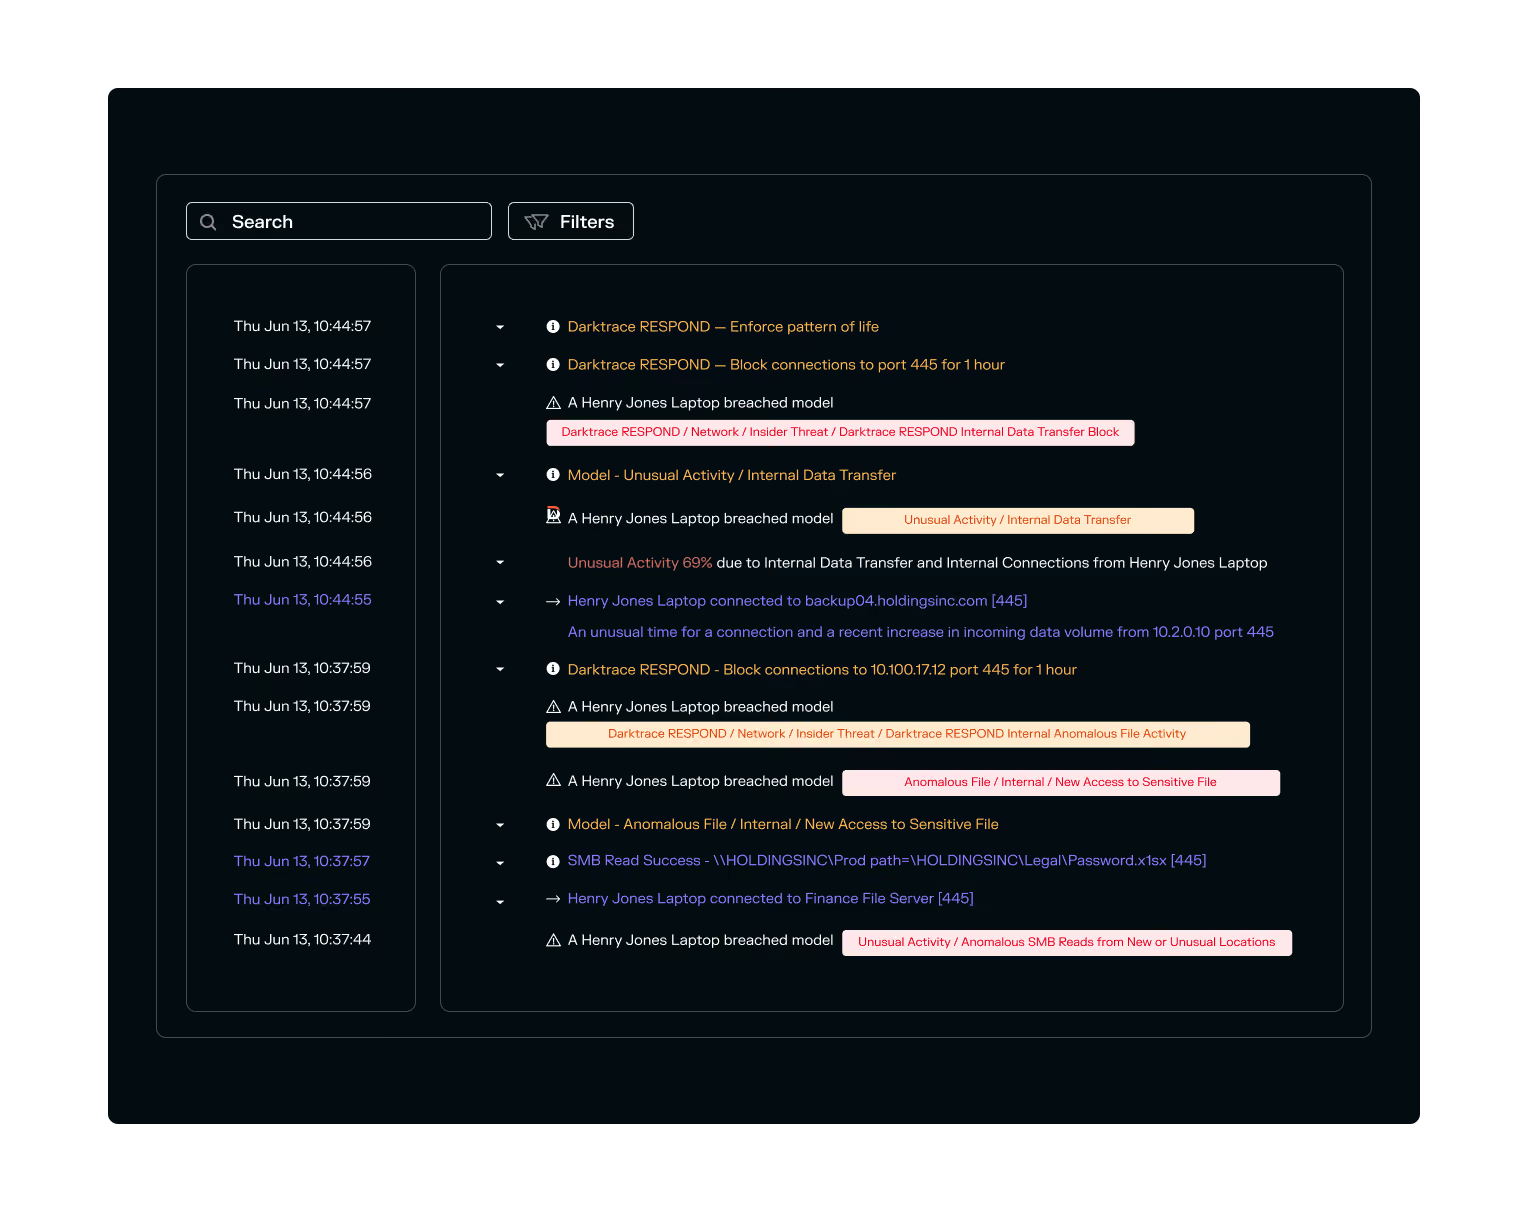
Forensic Acquisition & Investigation
Capture automatisée des preuves au moment de la détection
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
Modélisation des chemins d'attaque
Distinguer le risque réel du risque théorique
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
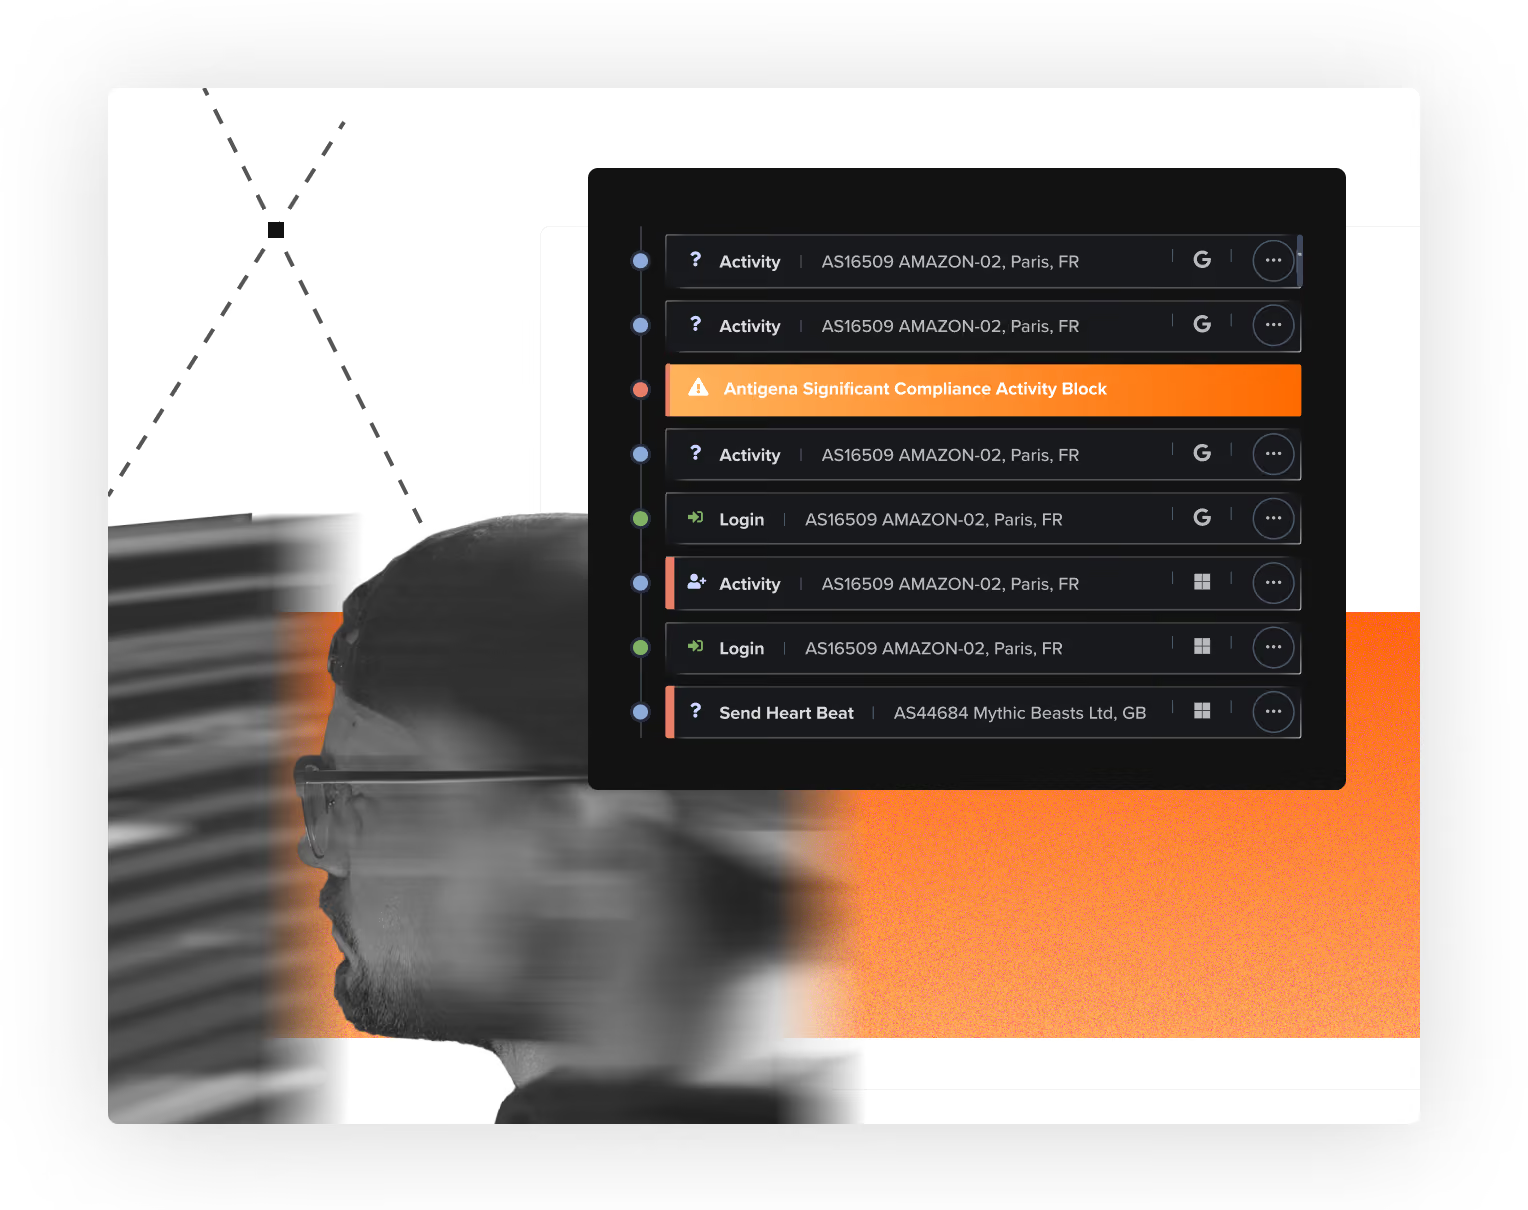
Témoignages clients
Découvrez les témoignages de nos clients

/ HYBRID NETWORK
Frequently asked questions
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
- Élément A
- Élément B
- Élément C
How can organizations monitor hybrid cloud networks?
Organizations monitor hybrid cloud networks by collecting and analyzing traffic and activity across on-premises, virtual, and multi-cloud environments under a single model, rather than relying on separate monitoring tools for each environment that don't share context with one another.
Darktrace / HYBRID NETWORK does this by passively ingesting traffic from on-premises and virtual networks, multi-cloud environments, OT, endpoints, and identities, building one continuously evolving behavioral profile across the full hybrid estate rather than siloed views per domain.
What are the challenges in securing hybrid networks?
Securing hybrid networks is challenging because every connection between environments – on-premises, cloud, OT, identity, and endpoint – creates a potential path for attackers to move laterally, and most tools monitor individual domains well but struggle to connect activity across them. Rising vulnerability volumes add further pressure to prioritize which exposures matter most.
Darktrace / HYBRID NETWORK addresses this by applying one behavioral model across domains, so cross-domain threats are visible as a single connected incident rather than fragmented, isolated alerts.
How does AI-powered NDR improve threat detection and response?
AI-powered network detection and response (NDR) improves on traditional NDR by identifying threats through behavioral deviation rather than relying solely on known signatures or attack patterns, which allows it to catch novel, insider, and previously unseen threats. It also supports automated, context-aware response rather than requiring manual triage for every alert.
Darktrace / HYBRID NETWORK's Adaptive AI learns each organization's network from scratch, and its approach is proven to detect zero-day threats an average of 8 days before public CVE disclosure.
How does NDR protect hybrid networks?
NDR protects hybrid networks by analyzing network traffic across environments to detect malicious or anomalous activity, then containing it through automated response actions, giving security teams visibility and control that host-based tools alone can't provide across unmanaged or cross-domain assets.
Darktrace / HYBRID NETWORK extends this to on-premises, cloud, OT, identity, and endpoint environments under one behavioral model, using autonomous, configurable response actions to contain threats while minimizing disruption to normal business operations.
How can NDR detect lateral movement across hybrid environments?
Detecting lateral movement requires visibility into how systems, identities, and workloads interact across domains, since an attacker's individual actions often look legitimate in isolation and only become suspicious when viewed in sequence and context. Network-layer visibility is essential here, since host-based tools alone can miss movement between unmanaged assets.
Darktrace / HYBRID NETWORK correlates behavior across network, cloud, identity, and OT activity to reveal when a sequence of otherwise-legitimate actions indicates lateral movement, rather than evaluating each event independently.
How does behavioral analysis improve network threat detection?
Behavioral analysis improves network threat detection by identifying activity that's unusual for a specific environment, rather than checking only for known indicators of compromise, signatures, or attack patterns. This allows detection of unknown, insider, and AI-accelerated threats that have no prior classification.
Darktrace / HYBRID NETWORK builds this understanding through a Unique Behavioral Profile learned from each organization's own network traffic, analyzing both encrypted and decrypted data to identify deviations that indicate risk.