Want to learn more about the resource?
How to Secure AI in the Enterprise
Descargue la guía de seguridad de la IA para una adopción segura de la IA
Obtenga orientación práctica para proteger las implementaciones de LLM, los flujos de trabajo integrados con IA y los sistemas basados en agentes, incluidos los controles que los equipos de seguridad necesitan para gestionar el riesgo de la IA.

Takes 10 seconds
Descargar ahora
100+
recursos descargados este mes
White Paper
How to Secure AI in the Enterprise
Cómo proteger la IA en la empresa: un marco práctico
La mayoría de los líderes de seguridad aún carecen de una definición clara de lo que realmente abarca "proteger la IA". Normas más amplias como la ISO/IEC 42001 establecen principios de gobernanza, pero no llegan a mostrarle cómo hacer operativa la seguridad de la IA en el día a día. Esta guía independiente de proveedores subsana esa carencia.
Por qué proteger los sistemas de IA es más difícil de lo que parece
La IA entra en su organización a través de más puertas de las que la mayoría de los equipos monitorizan: SaaS basado en IA, funciones integradas de proveedores, servicios en la nube, modelos propios e IA en la sombra que nadie aprobó. Cada modelo, conjunto de datos y agente —además de las API y las integraciones de terceros que los respaldan— amplía la superficie de ataque y abre nuevas vías de vulnerabilidad.
Un marco de gestión de riesgos de la IA basado en cinco categorías
La guía relaciona cada riesgo de seguridad de la IA con la función de seguridad que le hace frente:
- Uso indebido y comportamientos emergentes — análisis de prompts maliciosos, casos de uso no previstos, acceso al historial de prompts, resultados alucinados
- Supervisión de la IA en funcionamiento — Seguridad de los agentes de IA en acciones en tiempo real, conexiones salientes, llamadas a servidores MCP, captura de estado del agente y transmisión de datos de IA
- Desarrollo e infraestructura — Seguridad de las aplicaciones de IA mediante una configuración segura, análisis de la arquitectura de agentes y escaneo de IaC y de código generado por IA
- Cadena de suministro de IA — IA en la sombra, uso de la IA por parte de proveedores, protección de los modelos de IA y verificación de la procedencia de los datos de entrenamiento
- Preparación y supervisión — informes, pruebas de penetración con IA, equipos rojos y morados, formación del equipo de seguridad
Obtenga el marco completo
Descargue la guía para obtener el mapeo completo de riesgos y controles en las cinco categorías, orientación práctica sobre cómo prevenir la exposición de datos de la IA y una forma adaptada a la junta de enmarcar la seguridad de la IA en torno a la confianza, la responsabilidad y la resiliencia.
Basada en más de 10 años de aplicación de la IA a la ciberseguridad en aproximadamente 10.000 organizaciones —y Darktrace es una de las primeras empresas de ciberseguridad certificadas en ISO 42001.
Descargue la guía — solo le llevará 10 segundos.
Explore los recursos relacionados
Descubre cómo otros van un paso por delante con Darktrace
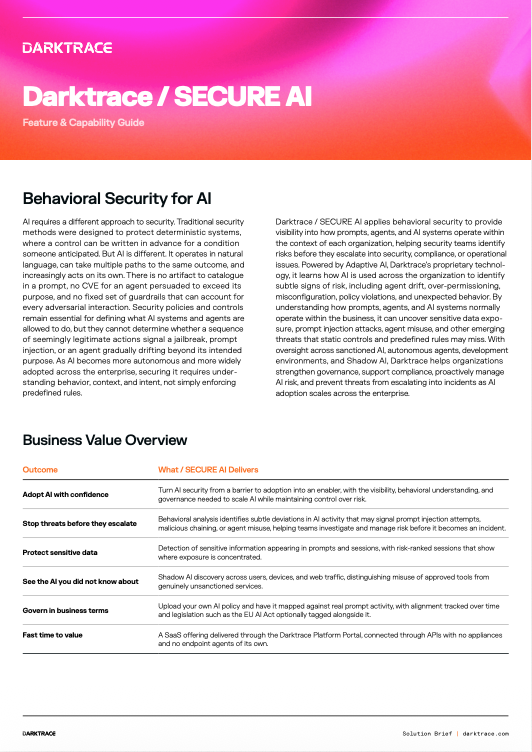
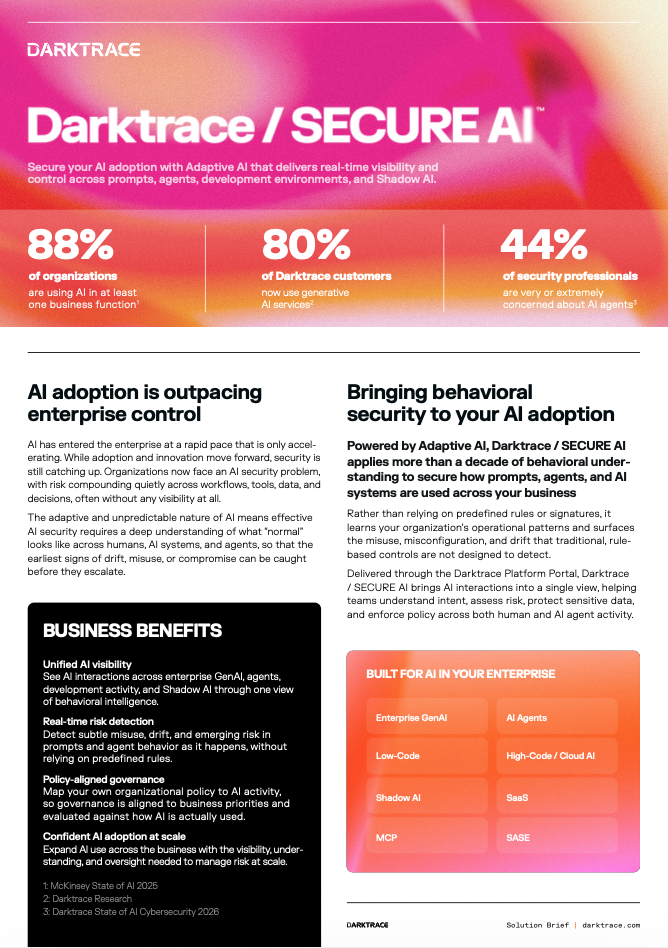
10,000
Darktrace customers


Sus datos. Nuestra IA.
Mejore la seguridad de su red con Darktrace AI
