
Want to learn more about the resource?

White Paper
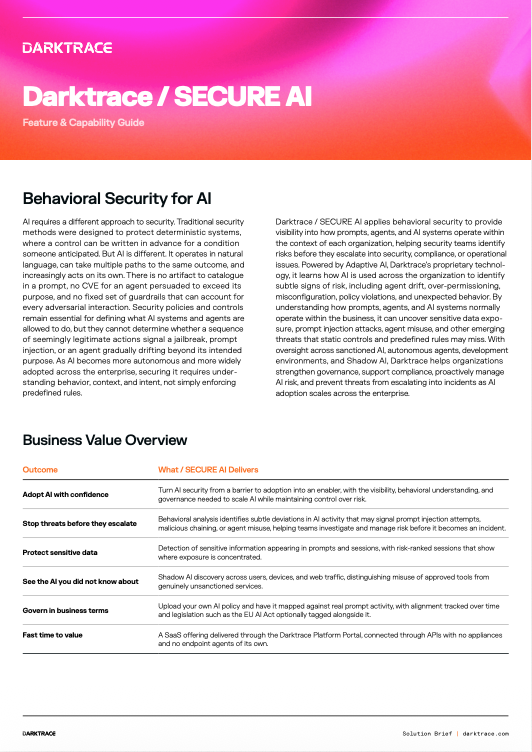
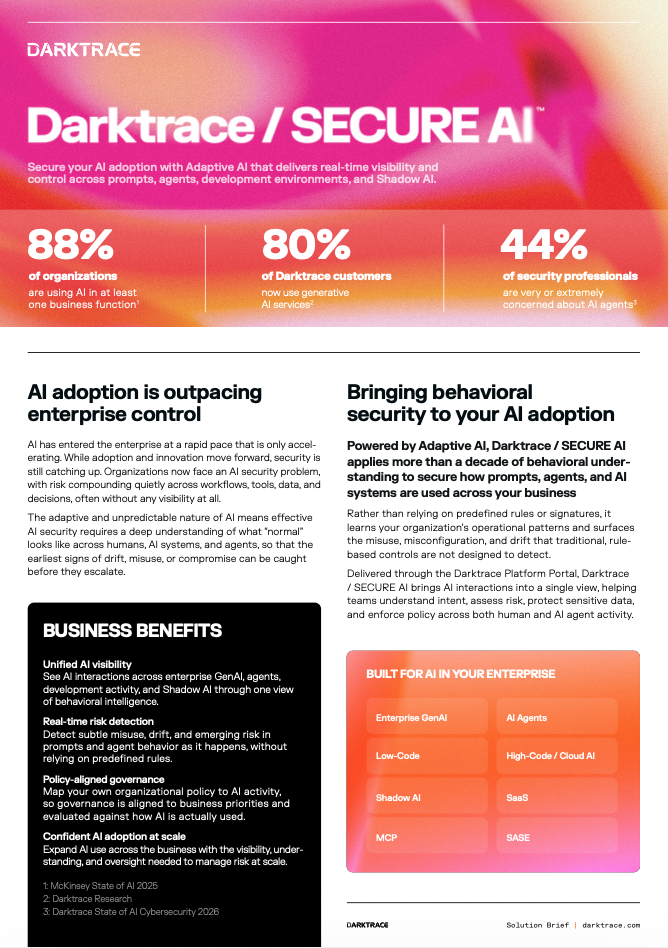
企業内のAIを保護する方法
企業におけるAIのセキュリティを確保する方法:実践的なフレームワーク
多くのセキュリティリーダーは依然として、"AIの保護"に実際に何が含まれるのかを明確に定義できていません。ISO/IEC 42001のようなより包括的な規格はガバナンス原則を定めていますが、AIセキュリティを日常的に実践する方法までは示していません。このベンダー中立のガイドは、そのギャップを埋めます。
AIシステムのセキュリティ確保が見た目以上に難しい理由
AIは、多くのチームが把握している以上に多様な経路から組織に入り込んできます。AI対応SaaS、ベンダー製品に組み込まれた機能、クラウドサービス、自社開発モデル、そして誰からも承認されていないシャドーAIなどです。あらゆるモデル、データセット、エージェントに加え、その背後にあるAPIやサードパーティ統合によって、攻撃対象領域が拡大し、新たな侵害経路が生まれます。
5つのカテゴリに基づくAIリスク管理フレームワーク
このガイドでは、AIの各セキュリティリスクを、それに対処するセキュリティ機能に対応付けています。
- 悪用と創発的な動作 — 悪意のあるプロンプトの分析、意図しないユースケース、プロンプト履歴へのアクセス、ハルシネーションによる出力
- 運用中のAIの監視 — リアルタイムのアクション、外部接続、MCPサーバー呼び出し、エージェントの状態キャプチャ、AIデータ転送にわたるAIエージェントのセキュリティ
- 開発とインフラ — 安全な構成、エージェントアーキテクチャ分析、IaCおよびAI生成コードのスキャンによるAIアプリケーションセキュリティ
- AIサプライチェーン — シャドーAI、サプライヤーによるAIの使用、AIモデルのセキュリティ確保、トレーニングデータの来歴の検証
- 準備態勢と監督 — レポート作成、AIペネトレーションテスト、レッドチームおよびパープルチーム演習、セキュリティチームのトレーニング
フレームワークの全容を確認
ガイドをダウンロードして、5つのカテゴリすべてにわたるリスクとコントロールの包括的な対応関係、AIデータの漏えいを防ぐための実践的なガイダンス、そして信頼、説明責任、レジリエンスを軸にAIセキュリティを取締役会向けに説明する方法をご確認ください。
約10,000の組織で10年以上にわたりAIをサイバーセキュリティに適用してきた実績に基づいており、DarktraceはISO 42001認証を取得した最初のサイバーセキュリティ企業の1社です。
ガイドをダウンロード — 所要時間は10秒です。
関連リソース
Darktraceで一歩先へ
10,000
Darktrace customers


あなたのデータ x DarktraceのAI
唯一無二のDarktrace AIで、ネットワークセキュリティを次の次元へ
