Want to learn more about the resource?
How to Secure AI in the Enterprise
KI-Sicherheitsleitfaden für eine sichere KI-Einführung herunterladen
Praxisnahe Anleitungen zur Absicherung von LLM-Bereitstellungen, KI-integrierten Arbeitsabläufen und agentenbasierten Systemen, einschließlich der Kontrollmechanismen, die Sicherheitsteams für das Management von KI-Risiken benötigen.

Takes 10 seconds
Jetzt herunterladen
100+
Ressourcen, die diesen Monat heruntergeladen wurden
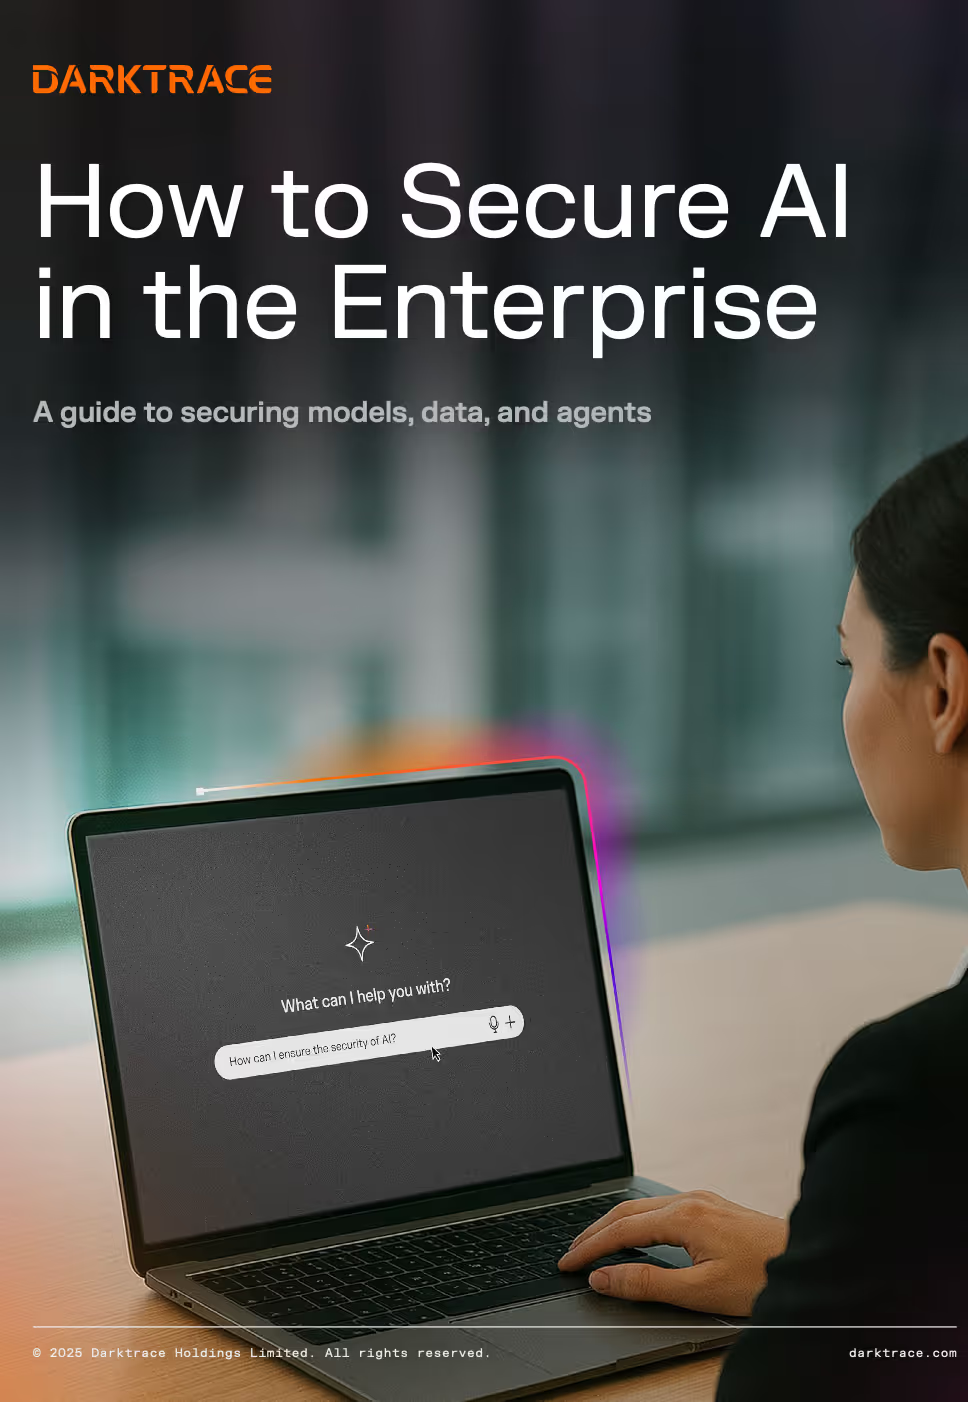
White Paper
How to Secure AI in the Enterprise
So sichern Sie KI im Unternehmen: Ein praktischer Leitfaden
Den meisten Sicherheitsverantwortlichen fehlt nach wie vor eine klare Definition dessen, was „KI-Sicherheit“ eigentlich umfasst. Allgemeinere Normen wie ISO/IEC 42001 legen zwar Grundsätze für die Governance fest, zeigen jedoch nicht auf, wie KI-Sicherheit im Alltag umgesetzt werden kann. Dieser herstellerunabhängige Leitfaden schließt diese Lücke.
Warum die Absicherung von KI-Systemen schwieriger ist, als es scheint
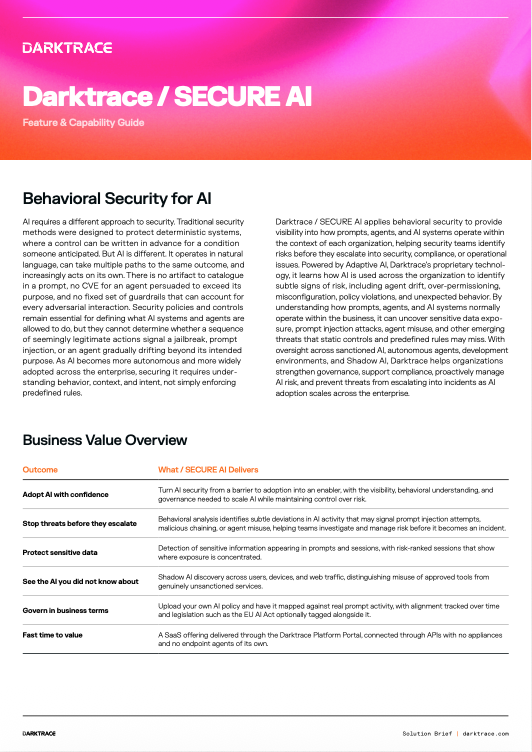
KI hält auf mehr Wegen Einzug in Ihr Unternehmen, als die meisten Teams im Blick haben: KI-gestützte SaaS-Lösungen, integrierte Anbieterfunktionen, Cloud-Dienste, selbst entwickelte Modelle und Schatten-KI, die niemand genehmigt hat. Jedes Modell, jeder Datensatz und jeder Agent – sowie die dahinterstehenden APIs und Integrationen von Drittanbietern – vergrößern die Angriffsfläche und eröffnen neue Wege für Angriffe.
Ein KI-Risikomanagement-Framework, das auf fünf Kategorien basiert
Der Leitfaden ordnet jedes KI-Sicherheitsrisiko der Sicherheitsfunktion zu, die es adressiert:
- Missbrauch und emergente Verhaltensweisen — Analyse bösartiger Eingabeaufforderungen, unbeabsichtigte Anwendungsfälle, Zugriff auf den Prompt-Verlauf, halluzinierte Ausgaben
- Überwachung von KI im laufenden Betrieb — Sicherheit von KI-Agenten bei Echtzeit-Aktionen, ausgehenden Verbindungen, MCP-Server-Aufrufen, der Erfassung des Agentenstatus und der KI-Datenübertragung
- Entwicklung und Infrastruktur – Sicherheit von KI-Anwendungen durch sichere Konfiguration, Analyse der Agentenarchitektur, IaC und Überprüfung von KI-generiertem Code
- KI-Lieferkette — Schatten-KI, KI-Nutzung durch Lieferanten, Sicherung von KI-Modellen und Überprüfung der Herkunft von Trainingsdaten
- Bereitschaft und Aufsicht — Berichterstattung, KI-Penetrationstests, Red- und Purple-Teaming, Schulungen für Sicherheitsteams
Holen Sie sich das vollständige Framework
Laden Sie den Leitfaden herunter, der eine vollständige Zuordnung von Risiken zu Kontrollmaßnahmen in allen fünf Kategorien enthält, praktische Hinweise zur Verhinderung der Offenlegung von KI-Daten sowie einen vorlagenfertigen Ansatz, um KI-Sicherheit auf der Grundlage von Vertrauen, Rechenschaftspflicht und Widerstandsfähigkeit zu gestalten.
Basiert auf über 10 Jahren Erfahrung in der Anwendung von KI im Bereich Cybersicherheit bei rund 10.000 Unternehmen — und Darktrace ist eines der ersten Cybersicherheitsunternehmen, das nach ISO 42001 zertifiziert ist.
Leitfaden herunterladen — dauert 10 Sekunden.
Erkunden Sie verwandte Ressourcen
Erfahren Sie, wie andere mit Darktrace einen Schritt voraus sind
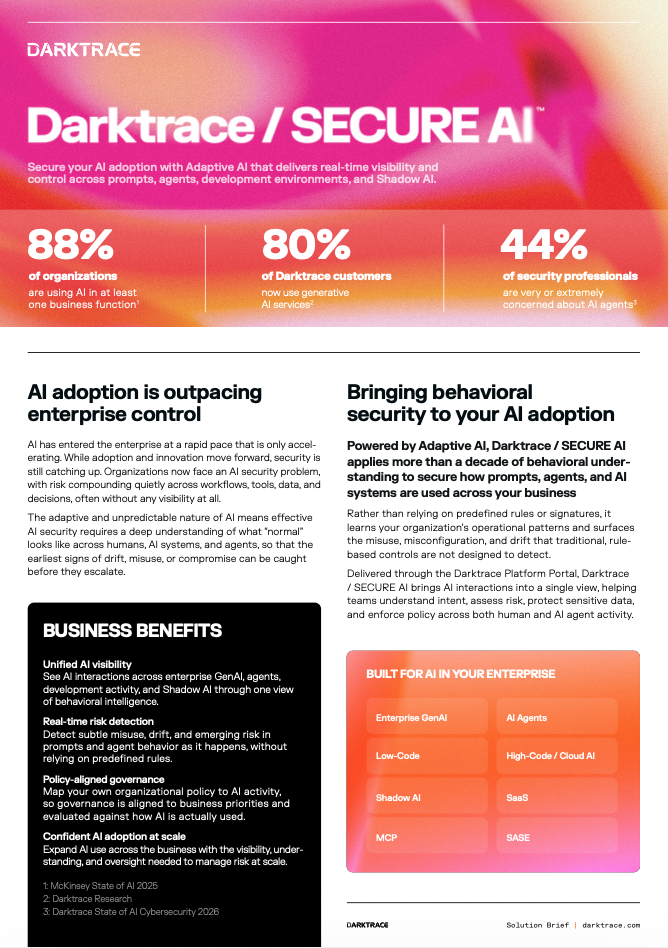
10,000
Darktrace customers


Deine Daten. Unsere KI.
Erhöhen Sie Ihre Netzwerksicherheit mit Darktrace AI
