回答者の44%はサードパーティ製LLM(CopilotやChatGPTなど)のセキュリティに対する影響についてきわめて大きな懸念または大きな懸念を示しています
多くの組織において、生成AIやエージェント型AIツールの導入が凄まじいペースで進められています。これらのテクノロジーはワークフローを一変させ、生産性に革命をもたらし、新しい価値の流れを作り出すことを約束しています。
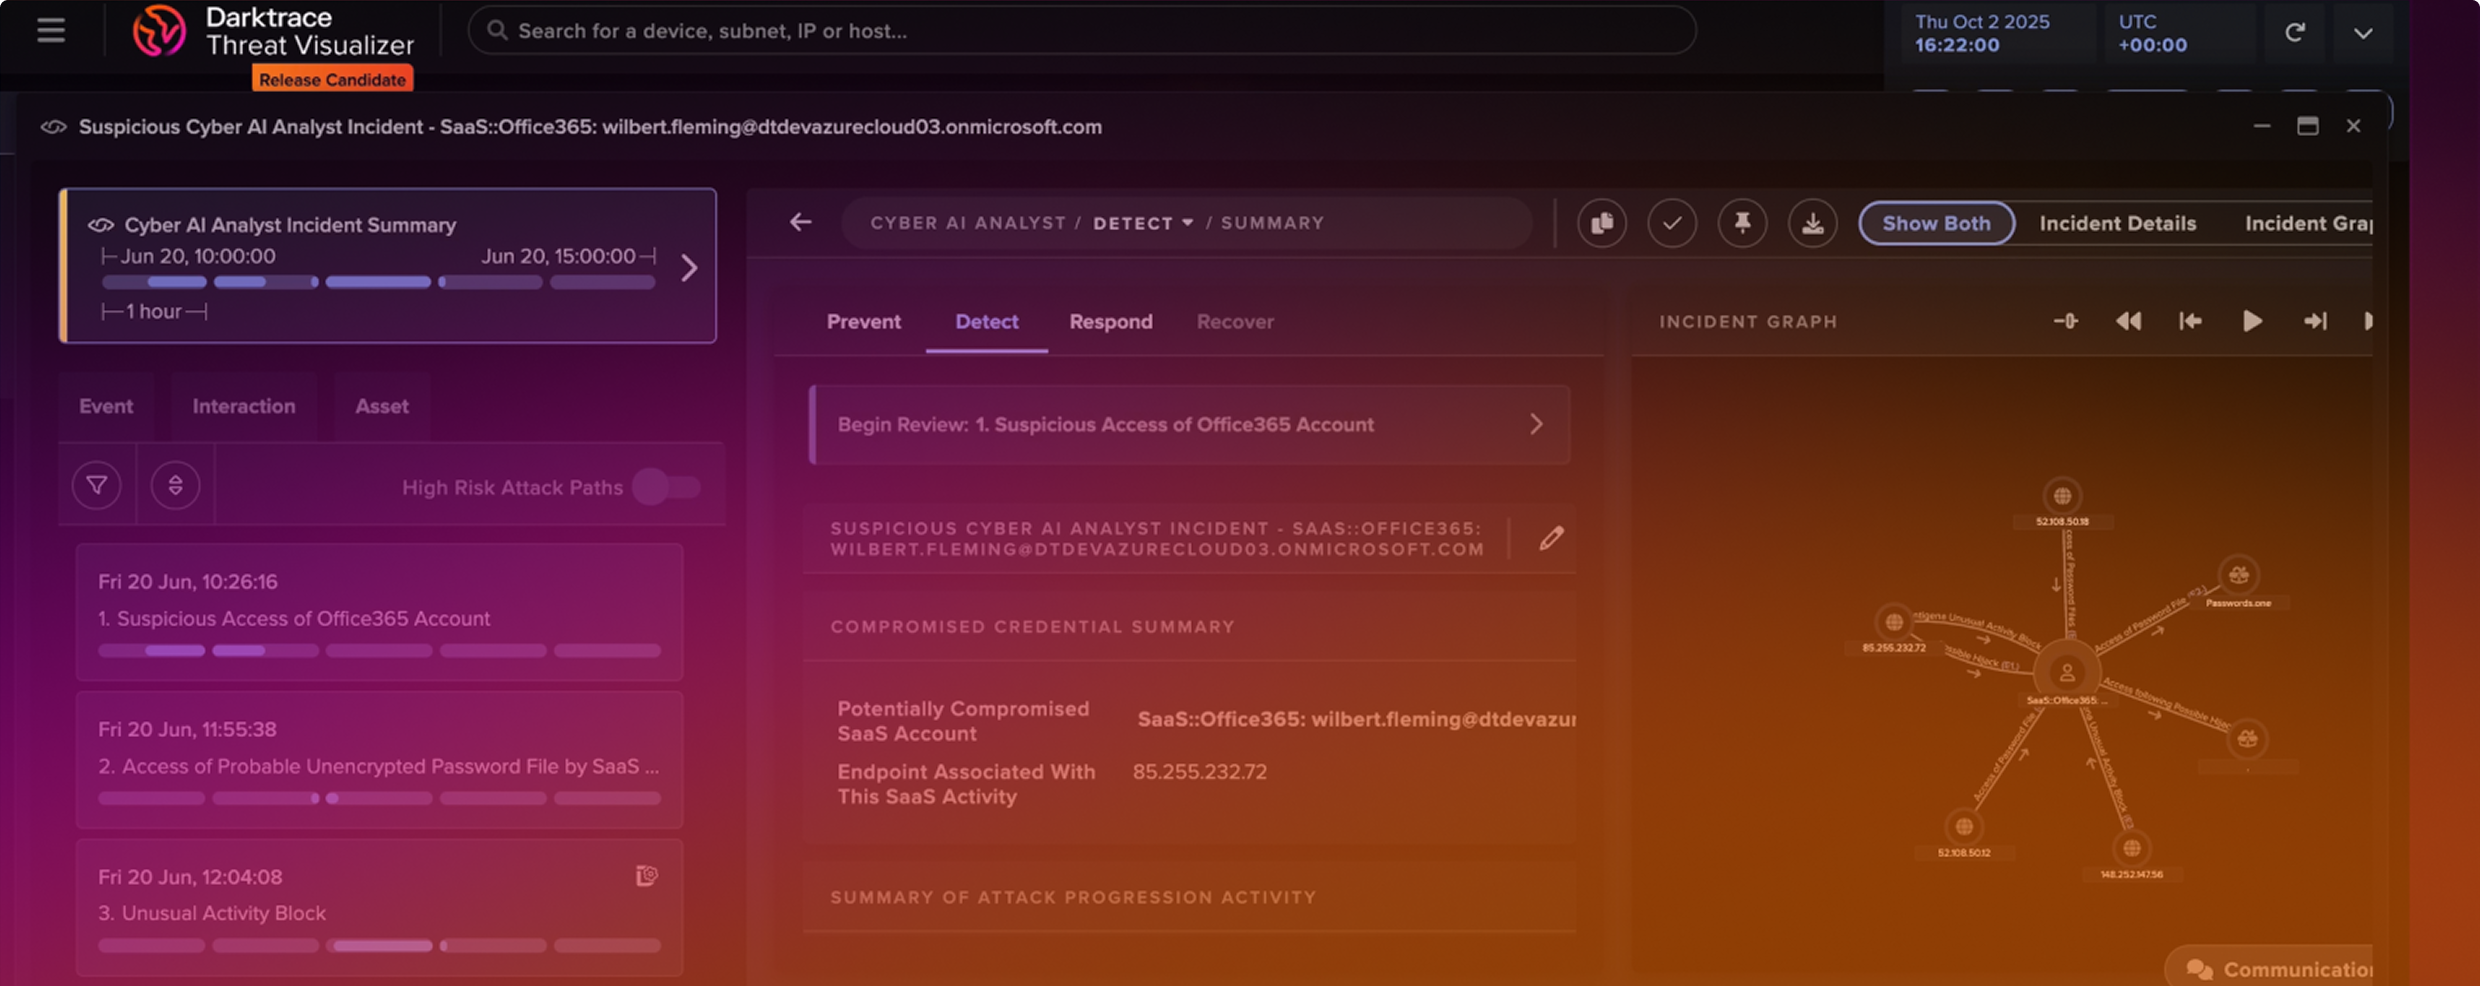
同時にこれらはまったく新しいアタックサーフェスを作り出します。昨年来、AIシステムは脅威アクターが好んで狙う標的のランク上位に入っています。


回答者の44%はサードパーティ製LLM(CopilotやChatGPTなど)のセキュリティに対する影響についてきわめて大きな懸念または大きな懸念を示しています
92%は従業員によるAIエージェントの使用とセキュリティに対する影響に懸念を持っていいます
AIはSaaSアプリケーションに組み込まれており、自律エージェントがリアルタイムにアクションを実行、ローコードまたはノーコードツールを使用してチームが企業のさまざまなところで独自のAI自動化を構築できるようになっています。しかし、導入とイノベーションが加速する一方で、セキュリティはまだ追いついていません。AIシステムの動作は、従来の防御システムがそれらを監視するように設計されていない仕組みで動作するため、セキュリティリーダーの懸念は高まっています:
すでに正式なポリシーを持っている
現在正式なポリシーについて検討している
正式なポリシーを作成する計画がない
どのような状況にあるかわからない
すでに正式なポリシーを持っている
現在正式なポリシーについて検討している
正式なポリシーを作成する計画がない
AIの安全かつセキュアな使用についての組織のスタンスや計画について知らない
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
AIが自社特有の環境を学習、適応し、最適な防御を実現
ビジネスを中断させることなく攻撃を迅速に隔離、阻止
部門間の壁を越えて可視性を高め、脅威をドメイン全体で追跡、把握
セキュリティタスクを自動化し、最も意味のあるタスクを優先付け