回答者の73%が、AIを使ったサイバー脅威が既に組織に対して大きな影響を及ぼしていると認めています
AIがますます高度化するサイバー攻撃のツールであり、標的でもあるというのはもはや誰でも知っていることです。脅威の量は増大し、AIモデルやMCP(Model Context Protocol)サーバーはよくある標的であり、脆弱性は公開から数分もたたないうちにエクスプロイトされています。
新たな傾向とは、攻撃者がAIを使用してオペレーション全体を調整しているという証拠が増えていることであり、これには最小限の人間の関与で実行された、大規模なサイバースパイ活動が疑われる事例までが含まれています。

とてもそう思う
ややそう思う
あまりそう思わない
まったくそう思わない
とてもそう思う
ややそう思う
あまりそう思わない
まったくそう思わない
とてもそう思う
ややそう思う
あまりそう思わない
まったくそう思わない

*1(最低)から5(最高)までの加重平均スコア
Lorem ipsum dolor sit amet, consectetur adipiscing elit, sed do eiusmod tempor incididunt ut labore et dolore magna aliqua. Ut enim ad minim veniam, quis nostrud exercitation ullamco laboris nisi ut aliquip ex ea commodo consequat. Duis aute irure dolor in reprehenderit in voluptate velit esse cillum dolore eu fugiat nulla pariatur.
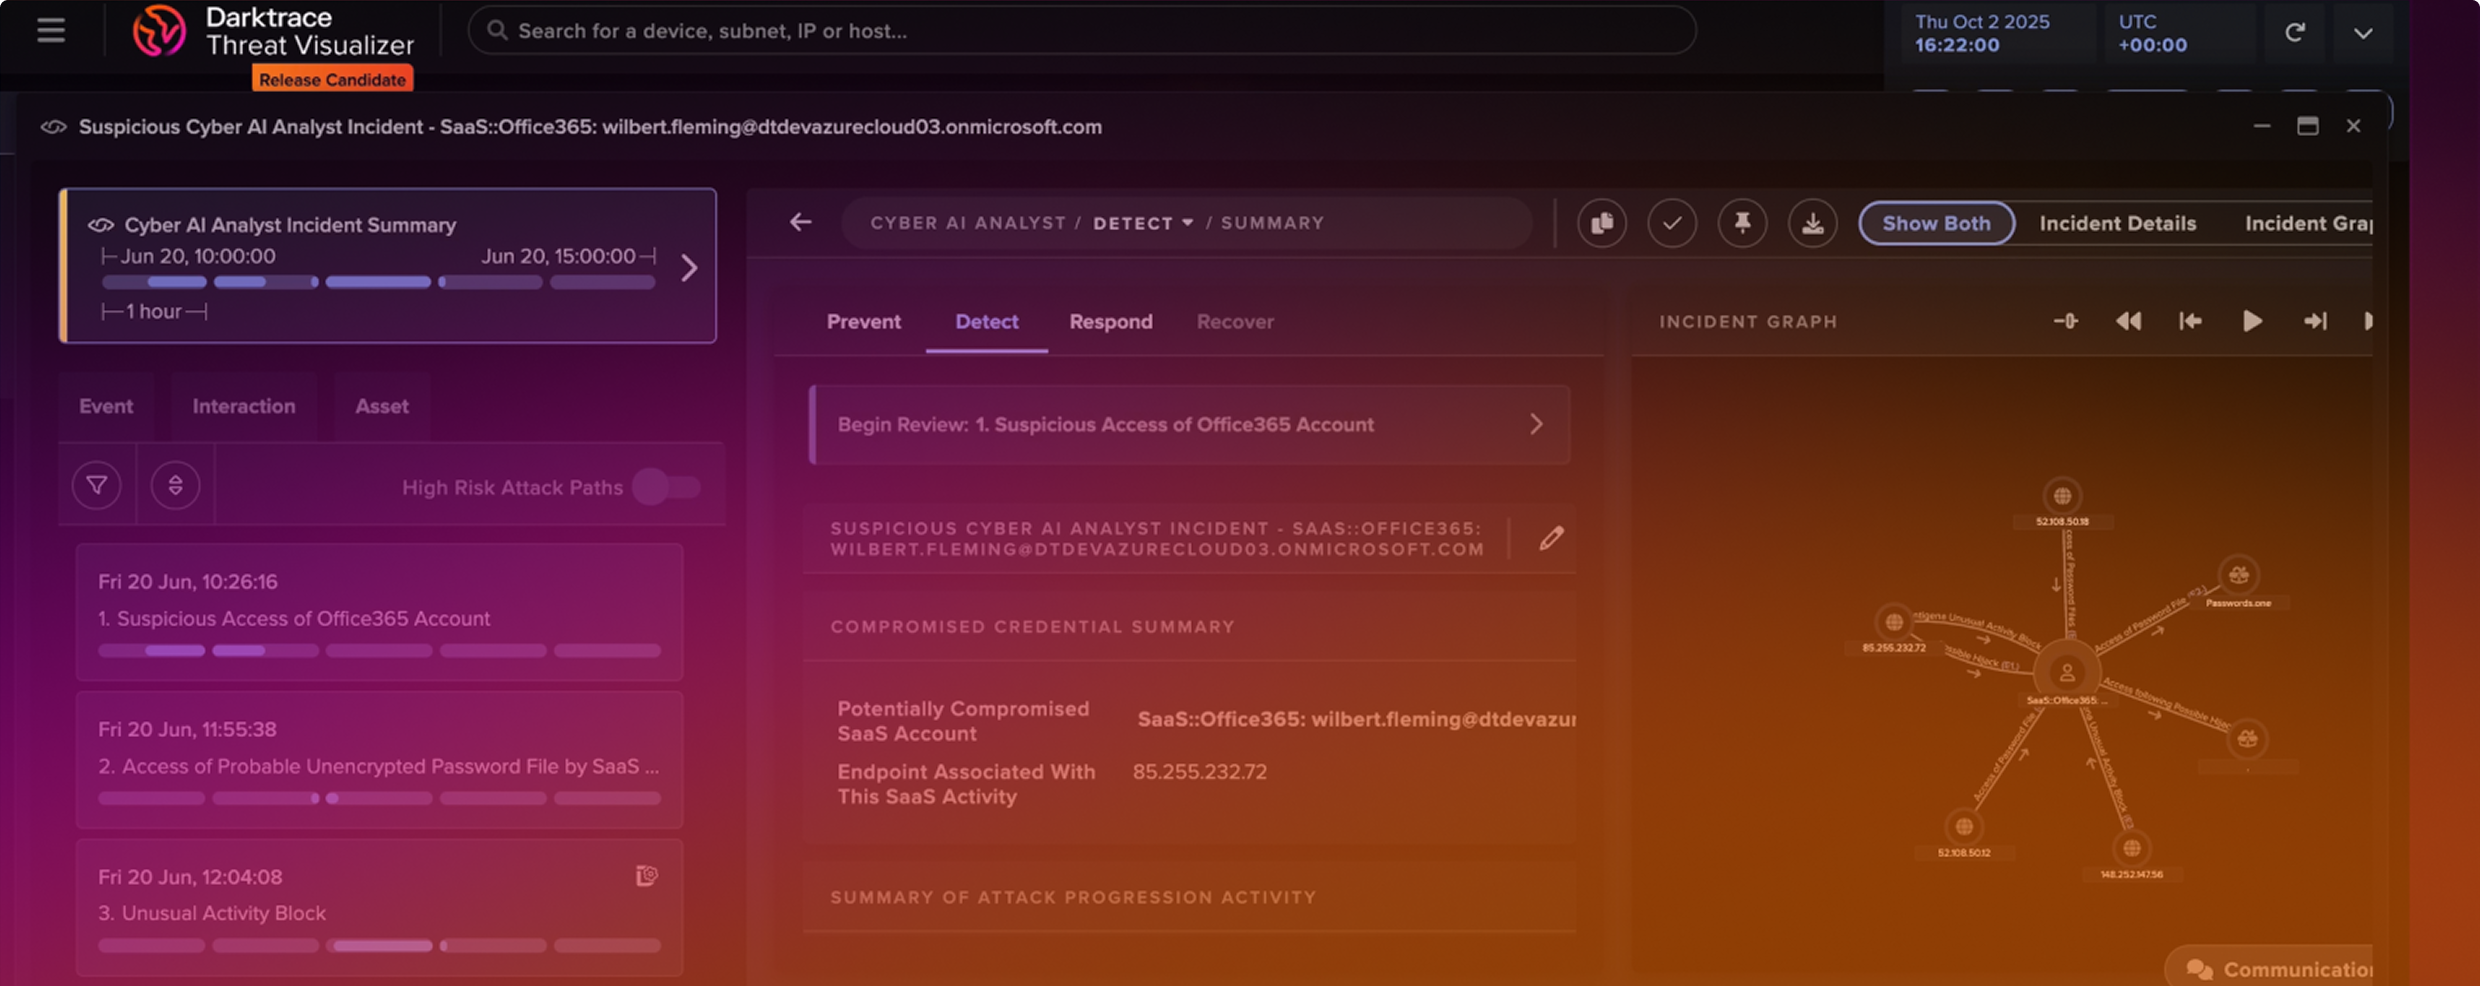
AIが自社特有の環境を学習、適応し、最適な防御を実現
ビジネスを中断させることなく攻撃を迅速に隔離、阻止
部門間の壁を越えて可視性を高め、脅威をドメイン全体で追跡、把握
セキュリティタスクを自動化し、最も意味のあるタスクを優先付け