
Blog
/
AI
/
May 18, 2026

Menaces internes liées à l’IA : comment l’IA générative transforme le risque interne

Ce blog examine comment l’IA a transformé le paradigme de compréhension, et de traitement, des menaces internes. Il explore également une approche de défense en profondeur et aborde ce que les RSSI et les responsables de COS peuvent faire pour protéger leur organisation contre les menaces internes liées à l’IA.
Inside the SOC
Darktrace cyber analysts are world-class experts in threat intelligence, threat hunting and incident response, and provide 24/7 SOC support to thousands of Darktrace customers around the globe. Inside the SOC is exclusively authored by these experts, providing analysis of cyber incidents and threat trends, based on real-world experience in the field.
Written by
Jason Lusted
AI Governance Advisor
ai insider threatsDefault blog image
18
May 2026

Comment l’IA générative transforme le comportement des utilisateurs internes

Les systèmes d’IA, en particulier les plateformes génératives telles que les chatbots, sont conçus pour interagir avec les humains. Ils sont dotés de capacités de réponse extraordinaires, semblables à celles des humains, qui peuvent à la fois confirmer et amplifier les idées et idéologies humaines, offrant ainsi un partenariat cognitif séduisant entre la machine et l’humain.  Face à la menace que représentent les acteurs internes, la diversité des interactions offertes par l’IA peut considérablement accélérer un incident lié à une menace interne et faciliter la mise en place de nouvelles plateformes d’attaque permettant de mener des actes malveillants de l’intérieur.  

Cet article propose une analyse sur la manière d’appréhender ce nouveau paradigme du risque interne, et expose les principes clés de gouvernance permettant aux RSSI, RSE et responsables SOC de gérer les menaces inhérentes au risque interne lié à l’IA.

Qu’est-ce qu’une menace interne ?

Il existe de nombreuses définitions, dans l’industrie ou les pouvoirs publics, de ce qui constitue une menace interne. Essentiellement, il s’agit du préjudice causé lorsque l’accès de confiance à des informations, actifs et membres sensibles de votre personnel est utilisé à mauvais escient, à des fins malveillantes ou par négligence.  

Les méthodologies traditionnelles de gestion des menaces internes reposent depuis longtemps sur deux concepts clés : l’assurance quant aux personnes ayant accès à des actifs sensibles, et un système de défense multicouche pour surveiller toute violation de vulnérabilité. Cela s’effectue souvent à la fois avant, et après que l’accès a été accordé. Dans la phase préalable à l’accès, cette assurance s’obtient par le biais de vérifications de sécurité ou lors du recrutement. Une fois l’accès accordé, des contrôles tels que la gestion des accès à privilèges, et l’architecture confiance zéro offrent plusieurs couches défensives.

Comment l’IA transforme-t-elle le paradigme de la menace interne ?

Bien que ces deux concepts restent au cœur de la gestion des menaces internes, l’introduction de l’IA apporte trois nouveaux aspects clés qui vont remodeler le paradigme.

L’IA peut agir comme un amplificateur cognitif, influençant et affectant les motivations qui peuvent conduire à des activités internes malveillantes. Cela concerne tout particulièrement l’acteur malveillant interne délibéré, c’est-à-dire une personne qui envisage de commettre un acte préjudiciable de l’intérieur. Ces personnes peuvent désormais se tourner vers les systèmes d’IA pour valider leur raisonnement, obtenir des éclairages uniques et, surtout, trouver des raisons de passer à l’action. Les systèmes génératifs étant conçus pour interagir avec les utilisateurs et abonder dans leur sens, un système d’IA utile peut ainsi se transformer en une dangereuse machine à encourager les dérives pour les personnes ayant des intentions malveillantes en interne.  

L’IA peut faire office de levier opérationnel. L’IA peut désormais développer et élargir la gamme d’outils nécessaires pour perpétrer des actes malveillants d‘initié. De nouvelles plateformes d’ingénierie sociale telles que le vishing et les deepfakes confèrent aux cyberadversaires un nouvel avantage pour causer des préjudices d’origine interne. L’IA peut générer des solutions et des plateformes opérationnelles à une vitesse toujours plus élevée ; souvent sans qu’une expertise métier humaine soit nécessaire pour exécuter les activités. Tandis qu’on attend toujours plus des capacités avancées de l’IA, le seuil d’accès requis pour exploiter ces plateformes a quant à lui considérablement baissé.

L’IA peut agir comme une menace interne semi-autonome, en particulier lorsque des systèmes d’IA agentique ou des identités non humaines se voient accorder un large degré d’ autonomie ; cela a pour effet de créer un vecteur de préjudices internes avec peu ou pas de supervision ou de contrôle humain. À mesure que les agents IA prennent en charge bon nombre des couches d’orchestration autrefois réservées aux humains, ils le font sans être soumis à certaines des restrictions d’autorisations qui s’appliquent généralement aux comptes de service. Compte tenu de l’étendue de leurs accès et de leur autorité, ces identités non humaines (INH) peuvent elles-mêmes devenir la cible d’intentions malveillantes de la part d’initiés.  Cela fait généralement référence aux risques croissants d’injection de prompt, d’empoisonnement ou d’autres formes de biais intégrés. À bien des égards, cela reflète les risques d’ingénierie sociale auxquels les humains sont traditionnellement confrontés. Même en l’absence de tentatives délibérées ou malveillantes visant à les corrompre, les systèmes d’IA et les agents IA peuvent mener des actions involontaires ; ce qui peut créer des vulnérabilités aux préjudices internes et donc des opportunités d’attaque.

Comment se prémunir contre les menaces internes liées à l’IA

Les surfaces d’attaque de plus en plus étendues, créées ou facilitées par l’IA, suscitent une inquiétude croissante.  Dans les propres recherches de Darktrace sur la cybersécurité liée à l’IA, les risques introduits, et reconnus, par la prolifération des outils et systèmes d’IA continuent de dépasser les politiques traditionnelles et les garde-fous de gouvernance. 22 % des personnes interrogées dans l’enquête ont cité « l’utilisation abusive interne facilitée par l’IA générative » comme une préoccupation majeure en matière de menaces.  Et pourtant, dans la même enquête, seuls 37 % de l’ensemble des personnes interrogées disposent de politiques formelles encadrant l’utilisation sûre et responsable de l’IA.  Cela fait apparaître un écart important et préoccupant entre les risques connus et les inquiétudes liées aux menaces, mais aussi à notre capacité (et les ressources) à les atténuer.

Que peuvent faire les RSSI et les responsables SOC pour protéger leur organisation contre les menaces internes liées à l’IA ?  

Face à l’adaptation rapide, à l’adoption et au déploiement à grande échelle des systèmes d’IA, la mise en place d’une gouvernance de l’IA adaptée est un impératif. Sur le long terme, trouver le juste équilibre entre les gains de productivité générés par l’IA et le respect rigoureux des exigences de conformité ne peut être que bénéfique. Il sera crucial d’adapter les dispositifs traditionnels de lutte contre les menaces internes afin de prendre en compte les nouveaux risques liés à l’utilisation de l’IA. Tout comme il sera essentiel de comprendre l’intérêt des systèmes d’IA qui renforcent la résilience de votre cybersécurité plutôt que de la compromettre.

Pour les personnes en charge de la sécurité et de la protection des actifs et des données de leur entreprise, la manière dont l’IA a bouleversé le paradigme des menaces internes peut sembler intimidante.  L’adoption d’une gouvernance de l’IA solide et adaptée peut être difficile à mettre en place en raison du volume et de la complexité des systèmes à surveiller. Outre les mesures traditionnelles d’atténuation des menaces internes, telles que la surveillance des utilisateurs, les contrôles d’accès et la gestion active, la rapidité et l’autonomie de certains systèmes d’IA nécessitent différentes couches de contrôle supplémentaires.  

Comment Darktrace aide à se prémunir contre les menaces internes liées à l’IA

Darktrace a démontré qu’il est possible, grâce à des plateformes telles que notre Cyber AI Analyst propriétaire et à notre dernier produit, Darktrace / SECURE AI, de rendre les systèmes d’IA capables d’apprendre par eux-mêmes, de s’autoévaluer et de résister aux comportements imprévisibles de l’IA, tout en offrant des résultats impressionnants. Ces solutions viennent compléter les stratégies traditionnelles des COS et des RSSI pour lutter contre les menaces internes.  

Avec / SECURE AI, certains risques éphémères liés à l’utilisation de l’IA peuvent être plus facilement encadrés.  Plus précisément, la capacité à surveiller les prompts conversationnels (qui peuvent à la fois influencer les résultats de l’IA et révéler d’éventuelles tentatives de manipulation de l’IA, signalant ainsi précocement une intention malveillante interne) ; l’observation en temps réel de l’utilisation et du développement de l’IA (mettant en évidence d’éventuels angles morts entre le développement et le déploiement de l’IA) ; la détection de l’IA fantôme (révélant les outils et agents non approuvés dans l’ensemble de votre infrastructure informatique) ; et la capacité à savoir quelles identités (humaines ou non humaines) disposent de droits d’accès. Toutes ces fonctionnalités s’appuient sur les structures solides déjà en place pour la gestion des menaces internes.  

Comment adopter une approche de défense en profondeur face aux menaces internes liées à l’IA

Même sans ces outils, il existe quatre domaines clés dans lesquels des contrôles robustes et plus efficaces peuvent atténuer la menace interne liée à l’IA.  Chacun des éléments ci-dessous propose une approche de défense en profondeur : associer la prise en compte et la compréhension d’un vecteur de menace interne à des contrôles qui peuvent renforcer vos défenses.  

Contrôles d’identité et d’accès

Bien comprendre les entités qui peuvent accéder à vos informations, actifs et membres sensibles de votre personnel constitue la première étape pour comprendre le contexte dans lequel des préjudices liés aux menaces internes peuvent survenir.  L’IA a montré que les opérateurs de chair et d’os ne sont pas les seuls à pouvoir perpétrer des menaces internes ; les identités non humaines (telles que les systèmes d’IA agentique) peuvent agir de manière autonome et libre si elles disposent des identifiants appropriés. En traitant les identités non humaines de la même manière que les opérateurs humains (plutôt que comme de simples outils informatiques utiles), et en ajoutant des mesures similaires d’atténuation et de gestion, vous pouvez protéger à la fois votre entreprise, et les identités qui lui sont associées contre toute intention malveillante d’origine interne.

Visibilité et détection de l’IA fantôme

Configurer soigneusement les systèmes d’IA, ainsi que maintenir une surveillance interne, peut aider à identifier l’utilisation de « IA fantôme », définie comme l’utilisation d’outils d’IA non approuvés sur le lieu de travail. L’adoption de l’IA fantôme pourrait résulter d’une préférence délibérée ou d’une recherche de raccourcis amenant les personnes à utiliser des systèmes et des modèles qu’elles connaissent, même s’ils ne sont pas approuvés. Outre certains risques inhérents, du point de vue des performances, à l’utilisation de l’IA fantôme (comme les fuites de données et les actions indésirables), celle-ci pourrait également préfigurer de sérieux préjudices de la part d‘initiés (que ce soit par des tentatives délibérées de contourner les contrôles habituels, ou en créant des failles au moyen d’outils non mis à jour ou non homologués).

Garde-fous des prompts et des sorties

La possibilité de mettre en place des garde-fous pour les systèmes d’IA offre une sorte de couche traditionnelle de « protection périmétrique » dans l’architecture de défense de l’IA. Elle permet de vérifier les prompts et les réponses au regard des vecteurs de menace connus ou des méthodes de gestion des menaces internes. À elles seules, ces mesures de protection traditionnelles n’offrent qu’une assurance limitée.  Toutefois, si cette approche est associée à une détection des menaces axée sur le comportement et à un système d’application des règles qui dissuade les activités internes malveillantes comme accidentelles, elle offrirait une capacité de confinement considérable dans le cadre d’une défense en profondeur.  

Journalisation forensique et préparation à la réponse aux incidents

La détection, la collecte de données, l’analyse forensique et l’investigation sont des éléments inhérents à toute stratégie efficace d’atténuation des menaces internes. Pour bien comprendre l’ampleur ou la portée de toute activité interne suspectée (par exemple, déterminer si elle était délibérée, ciblée ou susceptible de se reproduire), cette riche source d’analyse pourrait se révéler inestimable.  À mesure que la nature des activités commerciales devient de plus en plus éphémères : les actifs étant sécurisés dans des conteneurs distants, les informations analysées au moyen d’architectures temporaires ou basées sur le cloud, et les nœuds d’accès répartis au-delà du champ de visibilité direct des équipes de sécurité internes ; le développement d’une gouvernance de l’IA fondée sur le confinement, la détection et l’application des politiques gagnera toujours plus en importance.

L’activation de ces contrôles peut offrir une visibilité sur certains des risques souvent évoqués en rapport à la gestion de l’IA et améliorer leur supervision. Avec des analyses de données adaptées et une supervision humaine appropriée des actions à haut risque, une telle approche peut mettre en lumière les principales inquiétudes soulevées par un nouveau paradigme de menaces internes liées à l’IA ; à condition de :

  • S’assurer que les systèmes d’IA délibérément mal configurés sont rendus visibles via des contrôles réguliers.
  • Signaler tout changement dans l’activité des systèmes susceptible d’indiquer des actes malveillants d’initié ; qu’ils soient malveillants ou accidentels.
  • Promouvoir un processus sécurisé dès la conception qui décourage et dissuade les velléités d’initié.
  • Garantir que le plan de contrôle des accès basés sur l’identité couvre les personnes, les identités non humaines (NHI) et les modèles d’IA, et :
  • Proposer des stratégies de confinement positives qui aideront à calibrer le degré de contrôle exercé sur l’IA et à minimiser les activités indésirables.

Pourquoi la menace interne reste un défi humain

À la base, quelle que soit sa configuration, l’IA reste un outil algorithmique ; quelque chose conçu pour automatiser, traiter et gérer des fonctions informatiques à la vitesse d’une machine, et accroître la productivité.  Même lorsque les meilleures défenses de cybersécurité sont en place, la réussite d’un programme de gestion des menaces internes dépendra toujours de la capacité des opérateurs humains à identifier, à effectuer le triage et à gérer la surface d’attaque exposée aux menaces internes.  

Dans l’absolu, les politiques de gouvernance de l’IA, les points d’arrêt contrôlés par « l’humain dans la boucle » et les fonctions de surveillance automatisées ne permettront pas de se prémunir complètement contre les actes malveillants d‘initié ; à moins, bien sûr, qu’émerge une volonté de gérer cette question de manière proactive, en s’appuyant sur une culture solide axée sur la prévention des abus de confiance et de responsabilités.

[related-resource]

Découvrez comment sécuriser vos outils d’IA

Découvrez comment identifier les risques liés à l’IA afin d’établir des cadres et contrôles de gouvernance de l’IA pour sécuriser l’innovation
Inside the SOC
Darktrace cyber analysts are world-class experts in threat intelligence, threat hunting and incident response, and provide 24/7 SOC support to thousands of Darktrace customers around the globe. Inside the SOC is exclusively authored by these experts, providing analysis of cyber incidents and threat trends, based on real-world experience in the field.
Written by
Jason Lusted
AI Governance Advisor

More in this series

No items found.

Blog

/

Network

/

November 17, 2026

GTA VI Cyber Threats: Fake downloads, ransomware and account hijacking

Default blog imageDefault blog image

Key findings

  • Darktrace detected GTA VI-themed suspicious activity across organizations in multiple sectors ahead of the game’s release, showing how malicious gaming content can reach corporate environments outside the gaming industry.
  • Twelve Darktrace customer environments connected to gta6demo[.]asia, a domain that public threat research has associated with a fake GTA VI demo used to distribute the Vidar infostealer. Seven of the twelve communicated with infrastructure associated with AS56322 ServerAstra Kft as part of this connectivity.
  • Darktrace investigated ransomware activity at two European games companies. One incident involved DireWolf ransomware alongside reported data exfiltration. A separate Qilin incident included Active Directory reconnaissance, new administrative credentials, possible lateral movement and substantial cloud-storage transfers before ransomware deployment.
  • Another incident on a gaming organization involved a SaaS account hijack in which a compromised account authenticated from unusual IP addresses, created a new privileged account and subsequently sent a high volume of suspected malicious email. An administrative account later authenticated from rare endpoints.‍
  • Darktrace's new report highlights how threat actors continue to weaponize launch hype to breach corporate networks and target gaming infrastructure following the guilty plea of hacker Arion Kurtaj. These findings demonstrate that global enterprises remain actively exposed to franchise-related social engineering and exploitation attempts.

‍

GTA VI gives criminals an audience

Grand Theft Auto VI arrives on November 19 with the kind of attention few entertainment releases command [1]. Before launch, that interest is already being exploited by sites offering supposed demos and downloads.

During September and October 2026, Darktrace detected devices across multiple customer environments connecting to GTA VI-themed sites associated with suspicious activity. The organizations involved were spread across EMEA and the Americas and included Manufacturing, Finance, and Public administration and defense sectors.

Darktrace has also investigated multiple incidents affecting gaming organizations including ransomware and a SaaS account hijack. Those investigations show a separate side of the threat: attackers operating inside corporate infrastructure and accounts, sometimes well before the eventual impact becomes apparent.

Following a fake GTA VI download

On October 7, 2026, Darktrace detected a device making suspicious DNS requests for gta6-play[.]ru, an unofficial Russian-language GTA VI site that had also been flagged as likely malicious in open-source intelligence (OSINT).

‍

Figure 1: A screenshot of the suspicious endpoint gta6-play[.]ru .

‍

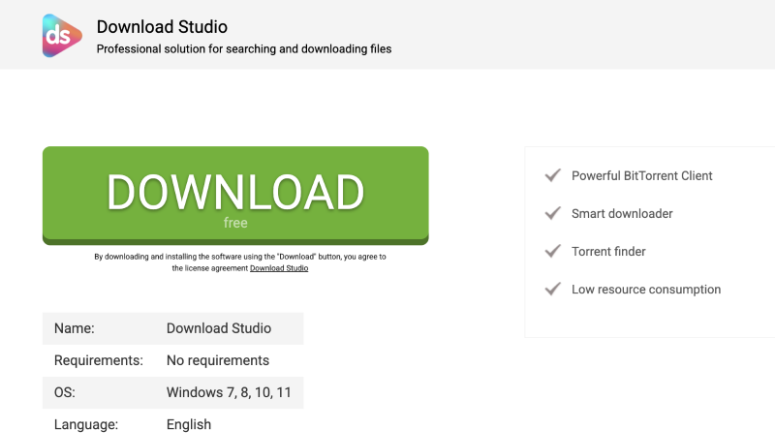
Figure 2: A screenshot of a “Download Studio” endpoint led to on gta6-play[.]ru.

‍

The site advertised a GTA VI download. The site led to a separate “Download Studio” page offering a Windows executable. Analysis found the file was packaged using InstallMate, a commercial installation framework, with an embedded .tsuarch section containing a compressed tiz3 archive.


Further examination identified functionality designed to inspect the environment in which the installer was running. This included checking registry entries for installed software and disk devices, enumerating network adapters, inspecting MAC addresses, and searching for running processes and window titles.


The installer also searched for processes associated with virtualization, debugging, and network analysis, including VMware and VirtualBox components, alongside debugging and monitoring utilities such as OllyDbg, WinDbg, Process Hacker, Process Monitor, Wireshark and Fiddler.

The presence of those checks did not prove that the executable was malicious. The installer contained functionality capable of extracting embedded files, but the investigation did not establish that it was being used to deploy a malicious payload. No definitive malicious payload or command-and-control infrastructure was identified. The software appeared to be InstallRex, which is classified by several security vendors as a potentially unwanted program.

That is still a useful finding; A user looking for GTA VI content could move from an unofficial gaming site to an executable that inspected the local environment, including checking for software commonly used by security researchers.

A second GTA VI lure appeared across twelve organizations

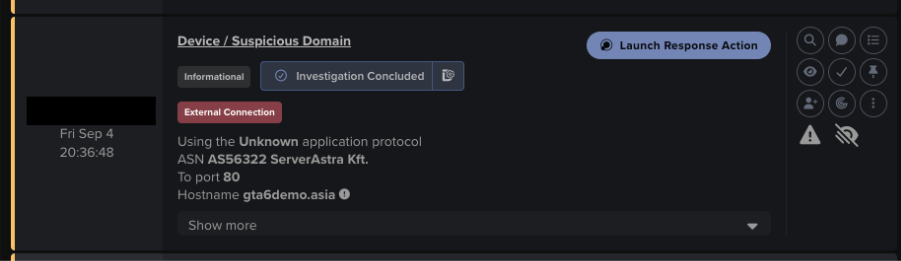
During September 2026, Darktrace alerted on HTTP connections to gta6demo[.]asia across twelve customer environments. Seven of the twelve communicated with infrastructure associated with AS56322 ServerAstra Kft as part of this connectivity.

‍

Figure 3: An example model alert generated due to a suspicious connection to gta6demo[.]asia.

‍

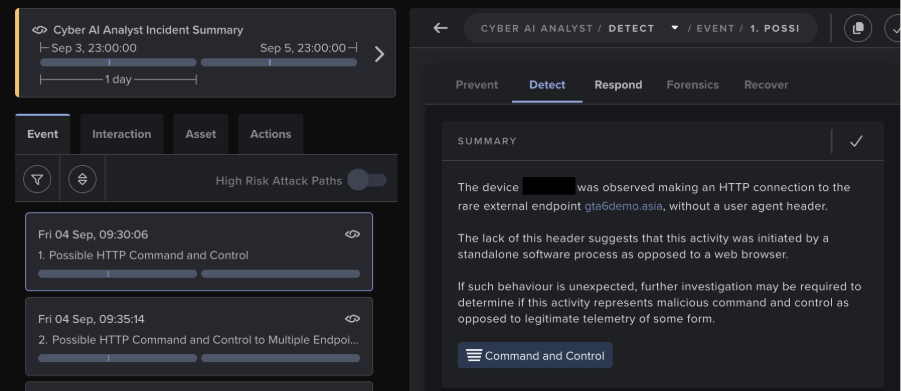
In a case affecting a UK-based customer, Darktrace’s Real-Time AI Analyst further investigated connections to gta6demo[.]asia and generated an incident due to the highly suspicious nature of the behavior.

‍

Figure 4: A Real-Time AI Analyst incident highlighting the suspicious activity for further investigation

‍

Public threat research has associated gta6demo[.]asia with a campaign advertising a fake GTA VI demo. Users clicking "Play Now" were reportedly directed towards an executable containing the Vidar infostealer [2].

There is a practical difference between this activity and an attack against a games company. The users encountering GTA VI-themed infrastructure can work anywhere. Darktrace saw the activity across several sectors outside Gaming, including Finance, Manufacturing, and Public administration and defense.

A major game release can therefore create security exposure well beyond its publisher. A search for a demo or unofficial download on a corporate device is enough to bring gaming-themed infrastructure into an enterprise environment.

Ransomware operators inside the gaming industry

The attacks Darktrace observed against Gaming companies themselves show different patterns.

In August 2026, Darktrace threat research identified possible malicious activity at a European game developer. Ransomware was ultimately deployed and data was exfiltrated, with the DireWolf ransomware group claiming responsibility.

Darktrace observed suspicious file downloads and beaconing from several devices to rare endpoints alongside Monero cryptocurrency mining, Active Directory and network reconnaissance, unusual administrative RDP connections, activity associated with data staging and HTTP-based exfiltration.

Much of the intrusion was therefore visible before ransomware appeared; the environment was already showing evidence of ingress tooling, external command-and-control communications (C2), reconnaissance, unusual administrative access and data movement.

A separate investigation in December 2025 provides a closer view of this pre-ransomware activity. A European games company was targeted by Qilin ransomware with Darktrace observing scanning and LDAP searches involving userAccountControl, which can expose information useful for identifying accounts and Service Principal Names within Active Directory.

New administrative credentials then appeared on a Domain Controller and the Domain Controller also generated scanning, anomalous RPC, SMB, and SSH activity, and NetShareEnum activity through srvsvc. Elsewhere in the environment, long Remote Desktop sessions and SMB enumeration appeared consistent with lateral movement.

Several devices also transferred data to cloud storage services including WebDrive and Amazon Web Services (AWS). In some cases, large downloads preceded subsequent uploads. Darktrace observed the transfer pattern, although the available telemetry does not establish that every transfer represented attacker-controlled exfiltration.

The activity preceding the Qilin deployment included Active Directory reconnaissance, privileged credential use, network and share enumeration, unusual remote access and significant data movement. Each appeared before ransomware became the defining feature of the incident.

SaaS hijacking shifts the attacker evidence

A separate investigation in May 2026 involved the hijacking of a SaaS account at a Gaming organization.

The compromised account authenticated from several IP addresses that were unusual for the organization. It then performed suspicious SaaS group administration, including creating a new privileged account. The account subsequently sent a high volume of emails assessed as likely malicious spam and potentially intended to compromise additional users.

The following day, an administrative SaaS account authenticated from rare endpoints, raising the possibility that further privileged access had been obtained.

The activity presented a different detection problem from the ransomware cases. Authentication from rare infrastructure, administrative changes, creation of a privileged account and subsequent email activity provided the strongest indications that a legitimate identity had been compromised.

For a Gaming company using hosted platforms for development, communication and business operations, a compromised account with the right permissions can provide considerable access without requiring the attacker to reproduce a conventional network intrusion.

Detecting the intrusion before impact

The ransomware investigations show why encryption should not be the first point at which an incident comes into focus. Darktrace observed LDAP and Active Directory-related reconnaissance, new privileged credentials, unusual Domain Controller activity, remote sessions, network enumeration and abnormal data movement before ransomware deployment.

The SaaS case produced different evidence: authentication from rare infrastructure, unexpected administrative changes and activity performed through a compromised account. GTA VI-themed activity required another approach again, following users through unofficial sites and redirects and examining the software offered for download.

GTA VI has put gaming back into the headlines ahead of its November release. The security activity around it is already visible beyond the games industry, while ransomware and account-compromise investigations show attackers operating inside gaming companies through very different routes.

For defenders, those routes leave evidence before the incident reaches its most damaging stage. The practical work is in recognizing those changes early enough to investigate them.

Credit to Gemma Stubberfield (Cyber Analyst), Ahmed Gardezi (Senior Cyber Analyst), Tara Gould (Malware Research Lead), Nathaniel Jones (SVP, Global Threat Intelligence)

References:

1.        https://www.rockstargames.com/VI

2.     https://www.malwarebytes.com/blog/threat-intel/2026/08/fake-gta-6-extended-look-and-demo-sites-deliver-an-infostealer

‍

‍

Continue reading
About the author
Gemma Stubberfield
Cyber Analyst

Blog

/

AI

/

November 17, 2026

How Microsoft and Darktrace Secure the AI-Powered Enterprise

Default blog imageDefault blog image

When legitimate activity creates business risk

AI is making information more accessible and enabling autonomous agents to act across enterprise systems. But legitimate access can still result in sensitive-data exposure, unintended actions, or activity that deviates from business expectations.

Microsoft's evolving security strategy recognizes this shift, emphasizing continuous risk assessment, stronger identity protection, and security that adapts as AI systems operate. For enterprises, the challenge is increasingly about recognizing when trusted activity introduces risk, even when existing controls are functioning as intended.

Where global intelligence meets deep business context

Microsoft brings global threat intelligence and comprehensive security capabilities, helping organizations protect identities, data, applications, and infrastructure. Its integrated approach connects security signals, governance, detection, and response across increasingly complex environments.

Darktrace complements these strengths with deep, organization-specific behavioral understanding. Powered by Adaptive AI, Darktrace continuously learns the patterns and relationships unique to each business, developing a Unique Behavioral Profile for each organization that helps distinguish meaningful threats from legitimate activity. By connecting identity, activity, context, and intent, it adds another dimension to security intelligence.

Together, Microsoft and Darktrace combine global intelligence with deeper knowledge of how each customer operates. Through supported integrations, this behavioral context enriches existing Microsoft security workflows, enabling more informed investigations and precise response.

This complementary approach extends across three interconnected areas of enterprise security- AI, People and Infrastructure. From understanding how AI and agents operate to protecting trusted communications and the infrastructure businesses depend on, Darktrace strengthens Microsoft's security capabilities with behavioral insight specific to each organization.

Understanding AI beyond permissions and policies

As AI moves into business-critical operations, security teams need to understand more than which applications and agents are approved. They need visibility into how AI is used, what information it accesses, and whether its actions remain aligned with business intent.

Microsoft provides extensive AI development, governance, and security capabilities. Darktrace / SECURE AI complements these with behavioral analysis across Shadow AI, prompts, agent identities and actions, and development risk. Policy Manager helps evaluate activity against organizational AI policies, while the announced integration with Microsoft Agent 365 is designed to enrich agent risk assessments with organization-specific behavioral signals. Together, these capabilities help organizations scale AI adoption with greater confidence.

Recognizing risk within trusted relationships

Sophisticated threats increasingly exploit established business relationships, familiar communications, and legitimate accounts. A message from a trusted supplier or an action taken through an authorized identity may appear routine until considered against the organization's normal behavior.

Darktrace / EMAIL complements Microsoft's native email, identity, and data protection capabilities by understanding how people and organizations communicate. This enables more precise detection of targeted phishing, business email compromise, account takeover, and data loss, supported by proportionate response. Integrations such as Unified Quarantine within Microsoft Defender for Office 365 bring this additional protection into existing security workflows.

Seeing the bigger picture behind an attack across domains

Threats rarely unfold within a single security domain. Suspicious identity activity, unexpected cloud connections, and unusual network behavior may appear unrelated until the relationships between them reveal a developing attack.

Darktrace / HYBRID NETWORK complements Microsoft's security capabilities with organization-specific behavioral detection across network, cloud, identity, and operational technology. Real-Time AI Analyst, including Cyber AI Analyst, connects related activity into investigated incidents that can be delivered into Microsoft Sentinel, helping security teams accelerate investigations and support targeted containment across the hybrid enterprise.

Turning security intelligence into business confidence

As AI becomes more deeply integrated into business operations, organizations need security that understands not only what technology can access, but how it behaves within their unique environment.

Microsoft and Darktrace bring complementary strengths to that challenge. By connecting global threat intelligence and integrated security capabilities with deep behavioral understanding, the partnership helps organizations recognize emerging risks, respond with greater precision, and strengthen their existing security investments.

The opportunity is to turn security intelligence into meaningful business context, enabling organizations to innovate and operate AI with confidence.

Darktrace named a 2026 Microsoft Partner of the Year Finalist for ISV Innovation

Darktrace has been named a finalist for the 2026 Microsoft Partner of the Year Award in the ISV Innovation category.  

This recognition reflects our collaboration with Microsoft to bring business context to enterprise security. By connecting Microsoft's global threat intelligence and integrated security capabilities with Darktrace's deep behavioral understanding, we help organizations recognize emerging risks and respond with greater precision across AI, People and Infrastructure.

Thank you to Microsoft, our customers, and our teams for their continued collaboration.

Meet Darktrace at Microsoft Ignite and the Microsoft Frontier Tour

Explore how Darktrace and Microsoft are bringing behavioral security to AI, people, and infrastructure.

Join Darktrace at Microsoft Ignite in San Francisco, November 17–19, or connect with our experts as we join the Microsoft Frontier Tour across 21 cities worldwide.

Meet Darktrace at Microsoft Ignite

Connect with Darktrace at the Microsoft Frontier Tour

[related-resource]

Continue reading
About the author
Your data. Our AI.
Elevate your network security with Darktrace AI