
Blog
/
AI
/
May 18, 2026

Amenazas internas relacionadas con la IA: cómo la IA generativa está transformando el riesgo interno

El blog analiza cómo la IA ha cambiado el paradigma que permite comprender y hacer frente a las amenazas internas. Asimismo, explora un enfoque de defensa en profundidad y aborda las medidas que pueden adoptar los CISO y los responsables de los SOC para proteger a su organización frente a las amenazas internas relacionadas con la IA.
Inside the SOC
Darktrace cyber analysts are world-class experts in threat intelligence, threat hunting and incident response, and provide 24/7 SOC support to thousands of Darktrace customers around the globe. Inside the SOC is exclusively authored by these experts, providing analysis of cyber incidents and threat trends, based on real-world experience in the field.
Written by
Jason Lusted
AI Governance Advisor
ai insider threatsDefault blog image
18
May 2026

Cómo cambia la IA generativa el comportamiento de los usuarios internos

Los sistemas de IA, en especial las plataformas generativas como los chatbots, están diseñados para interactuar con las personas. Ofrecen respuestas extraordinariamente parecidas a las de una persona, capaces tanto de confirmar como de exagerar ideas e ideologías, lo que plantea una atractiva colaboración cognitiva entre máquina y ser humano.  Si se considera en relación con la amenaza que representan los usuarios internos, la diversidad de interacciones que ofrece la IA puede acelerar notablemente un incidente interno y facilitar nuevas plataformas de ataque para perpetrar actos maliciosos desde dentro.  

Este artículo analiza cómo abordar este nuevo paradigma del riesgo interno y expone los principios clave de gobernanza que deben tener en cuenta los CISO, los CSO y los responsables de los SOC (Centros de Operaciones de Seguridad) para gestionar las amenazas inherentes al riesgo interno impulsado por IA.

¿Qué es una amenaza interna?

Existen muchas definiciones, tanto del sector como de las administraciones públicas, de lo que constituye una amenaza interna. En esencia, se refiere al daño que se produce cuando se abusa del acceso de confianza a información confidencial, activos o personal con intención maliciosa o mediante actividades negligentes.  

Las metodologías tradicionales para gestionar las amenazas internas se han basado en dos conceptos principales: la garantía sobre las personas con acceso a activos confidenciales y un sistema de defensa por capas para supervisar cualquier vulneración. A menudo, ambos se aplican tanto antes como después de conceder el acceso. En la fase previa al acceso, la garantía se obtiene a través de comprobaciones de seguridad o de selección de personal. Una vez concedido el acceso, controles como el acceso privilegiado y la arquitectura de confianza cero proporcionan capas defensivas.

¿Cómo cambia la IA el paradigma de la amenaza interna?

Aunque estos dos conceptos siguen siendo fundamentales para la gestión de las amenazas internas, la introducción de la IA aporta tres nuevos aspectos clave que redefinirán el paradigma.

La IA puede actuar como un amplificador cognitivo, que influye en las motivaciones capaces de conducir a actividades relacionadas con amenazas internas. Este aspecto resulta especialmente importante en el caso del usuario interno que actúa de forma deliberada: alguien que se plantea causar daño desde dentro. Ahora, estas personas pueden recurrir a los sistemas de IA para que validen sus ideas, les aporten información única y, sobre todo, les animen a actuar. Como los sistemas generativos están programados para interactuar con los usuarios y darles la razón, un sistema de IA útil puede convertirse en una peligrosa caja de resonancia para quienes albergan intenciones dañinas desde dentro.  

La IA puede actuar como un facilitador operativo. Ahora, la IA puede desarrollar y ampliar las herramientas necesarias para perpetrar actos maliciosos desde dentro. Las nuevas plataformas de ingeniería social, como vishing y deepfakes, dan a los adversarios una nueva ventaja para causar daños desde dentro. La IA puede generar soluciones y plataformas operativas a una velocidad cada vez mayor y, a menudo, sin que se necesiten conocimientos humanos especializados para ejecutar las actividades. A medida que se eleva el listón de las capacidades avanzadas de IA, el que se necesita para utilizar esas plataformas ha bajado considerablemente.

La IA puede actuar como una entidad interna semiautónoma, especialmente cuando se conceden amplios niveles de autonomía a sistemas de IA agéntica o a identidades no humanas, lo que crea un vector de actos internos con poca o ninguna supervisión o control humanos. A medida que los agentes de IA asumen muchas de las capas de orquestación antes reservadas a las personas, lo hacen sin algunas de las limitaciones de permisos que suelen aplicarse a las cuentas de servicio. Con amplios niveles de acceso y autoridad, estas identidades no humanas (NHI) pueden convertirse ellas mismas en objetivo de intenciones maliciosas internas.  Por lo general, se trata del creciente riesgo de inyección de prompts, envenenamiento u otros tipos de sesgo integrado. En muchos sentidos, estos riesgos reflejan los de ingeniería social a los que tradicionalmente se han enfrentado las personas. Incluso sin intentos deliberados o maliciosos de corromperlos, los sistemas y agentes de IA pueden llevar a cabo acciones no deseadas, lo que crea vulnerabilidades y oportunidades para causar daños desde dentro.

Cómo defenderse de las amenazas internas impulsadas por IA

El aumento de la superficie de ataque que crea o facilita la IA preocupa cada vez más.  En la propia investigación de Darktrace sobre ciberseguridad relacionada con la IA, los riesgos que introduce y pone de manifiesto la proliferación de herramientas y sistemas de IA siguen superando las políticas tradicionales y las salvaguardas de gobernanza. El 22 % de los encuestados citó el «uso indebido interno facilitado por la IA generativa» como una de las principales amenazas que le preocupan.  Y, sin embargo, en la misma encuesta, solo el 37 % del total de los encuestados cuenta con políticas formales para gestionar el uso seguro y responsable de la IA.  Estos datos ponen de manifiesto una brecha significativa y preocupante entre los riesgos y amenazas conocidos, por un lado, y la capacidad (y los recursos) para mitigarlos, por otro.

¿Qué pueden hacer los CISO y los responsables de los SOC para proteger a su organización frente a las amenazas internas relacionadas con la IA?  

Dada la rápida adaptación, adopción y expansión de los sistemas de IA, implementar los niveles adecuados de gobernanza de la IA es innegociable. Lograr el equilibrio adecuado entre las mejoras de productividad basadas en IA y el cumplimiento riguroso de la normativa generará beneficios a largo plazo. Será fundamental adaptar las estructuras tradicionales de gestión de amenazas internas para tener en cuenta los nuevos riesgos que plantea el uso de la IA. Asimismo, será esencial comprender el valor de los sistemas de IA que refuerzan su resiliencia en materia de ciberseguridad en lugar de ponerla en peligro.

Para quienes son responsables de la seguridad y protección de los activos y los datos de su empresa, el cambio de paradigma que ha provocado la IA en las amenazas internas puede resultar abrumador.  Implantar una gobernanza de IA sólida y adecuada puede resultar difícil debido al volumen y la complejidad de los sistemas que es necesario supervisar. Además de las medidas tradicionales para mitigar las amenazas internas, como la supervisión de usuarios, los controles de acceso y la gestión activa, la velocidad y la autonomía de algunos sistemas de IA requieren controles diferentes, además de capas adicionales de control.  

Cómo ayuda Darktrace a proteger frente a las amenazas internas impulsadas por IA

Darktrace ha demostrado que, mediante plataformas como nuestro propio Cyber AI Analyst y nuestro producto más reciente, Darktrace / SECURE AI, los sistemas de IA pueden aprender por sí mismos, autoevaluarse y ser resilientes ante comportamientos impredecibles de la IA, al tiempo que ofrecen resultados notables, lo que complementa las estrategias tradicionales de los SOC y los CISO para combatir la amenaza interna.  

Con / SECURE AI, algunos de los riesgos efímeros derivados del uso de la IA pueden gestionarse con mayor facilidad.  En concreto, permite supervisar los prompts conversacionales (que pueden influir en los resultados de la IA y revelar intentos de manipularla, lo que ayuda a detectar de forma temprana indicios de amenaza interna), observar en tiempo real el uso y el desarrollo de la IA (lo que pone de relieve posibles puntos ciegos entre el desarrollo y la implementación), detectar la IA en la sombra (para descubrir herramientas y agentes no aprobados en toda su infraestructura de TI) y saber qué identidades, humanas o no humanas, tienen permisos de acceso. Todas estas funcionalidades se basan en los sólidos cimientos de las estructuras existentes para gestionar las amenazas internas.  

Cómo adoptar un enfoque de defensa en profundidad frente a las amenazas internas impulsadas por la IA

Incluso sin estas herramientas, hay cuatro áreas clave en las que unos controles sólidos y más eficaces pueden mitigar la amenaza interna impulsada por la IA.  Cada una de las siguientes áreas ofrece un enfoque de defensa en profundidad: combina el reconocimiento y la comprensión de un vector de amenaza interna con controles que pueden reforzar sus defensas.  

Controles de identidad y acceso

Comprender claramente qué entidades pueden acceder a su información confidencial, sus activos y su personal es el primer paso para entender el entorno en el que pueden producirse daños internos.  La IA ha demostrado que no solo los operadores de carne y hueso pueden representar una amenaza interna; las identidades no humanas (como los sistemas de IA agéntica) también pueden actuar con autonomía y libertad si cuentan con las credenciales adecuadas. Si trata las identidades no humanas igual que a los operadores humanos (y no como herramientas útiles basadas en máquinas) y añade controles similares de mitigación y gestión, puede proteger tanto su empresa como las identidades asociadas a ella frente a las amenazas internas.

Visibilidad y detección de la IA en la sombra

Configurar cuidadosamente los sistemas de IA y mantener la supervisión interna puede ayudar a identificar el uso de la «IA en la sombra», es decir, la utilización de herramientas de IA no autorizadas en el lugar de trabajo. La adopción de la IA en la sombra podría deberse a una preferencia deliberada o a «tomar atajos», es decir, a que las personas utilizan sistemas y modelos que conocen, aunque no estén autorizados. Además de algunos riesgos de rendimiento inherentes al uso de la IA en la sombra (como la filtración de datos y las acciones no deseadas), también podría ser un peligroso precursor de daños causados desde dentro (ya sea por intentos deliberados de eludir la supervisión habitual o por la creación de vulnerabilidades al utilizar herramientas sin parches o no acreditadas).

Medidas de protección para prompts y salidas

La capacidad de introducir medidas de protección para los sistemas de IA aporta una especie de capa tradicional de «protección perimetral» a la arquitectura de defensa de la IA, ya que permite comprobar los prompts y los resultados frente a vectores de amenaza conocidos o metodologías de amenaza interna. Por sí solas, estas medidas de protección tradicionales ofrecen garantías limitadas.  No obstante, si se combinan con la detección de amenazas centrada en el comportamiento y con un sistema de aplicación que disuada tanto las actividades internas maliciosas como las accidentales, ofrecerían una contención considerable mediante la defensa en profundidad.  

Registro forense y preparación para la respuesta ante incidentes

La detección, la captura de datos, el análisis forense y la investigación son elementos inherentes a cualquier buena estrategia de mitigación de amenazas internas. Para comprender plenamente el alcance de cualquier actividad interna sospechosa (por ejemplo, determinar si fue deliberada, dirigida o si es probable que vuelva a producirse), este abundante caudal de análisis podría resultar inestimable.  A medida que la actividad empresarial se vuelve cada vez más efímera —con activos protegidos en contenedores remotos, información procesada mediante arquitecturas temporales o basadas en la nube y nodos de acceso distribuidos más allá de la visibilidad inmediata de los equipos de seguridad internos—, el desarrollo de la gobernanza de la IA mediante la contención, la detección y la aplicación de medidas cobrará aún más importancia.

La aplicación de estos controles puede ofrecer visibilidad y supervisión sobre algunos de los riesgos que suelen mencionarse en relación con la gestión de la IA. Con el análisis de datos adecuado y una supervisión humana apropiada para las acciones de alto riesgo, puede poner de manifiesto las principales preocupaciones expresadas en torno a un nuevo paradigma de amenazas internas impulsadas por la IA:

  • Garantizar que la supervisión periódica ponga de manifiesto los sistemas de IA configurados deliberadamente de forma incorrecta.
  • Destacar los cambios en la actividad basada en sistemas que podrían indicar acciones internas perjudiciales, ya sean maliciosas o accidentales.
  • Promover un proceso seguro desde el diseño que desincentive y disuada las ambiciones relacionadas con amenazas internas.
  • Garantizar que el plano de control del acceso basado en identidad abarque a las personas, las identidades no humanas (NHI) y los modelos de IA, y:
  • Ofrecer estrategias de contención positivas que ayudarán a gestionar el alcance del control de la IA y a minimizar las actividades no deseadas.

Por qué siguen siendo las amenazas internas un reto humano

En su origen, e independientemente de cómo se haya configurado, la IA sigue siendo una herramienta algorítmica: algo diseñado para automatizar, procesar y gestionar funciones computacionales a la velocidad de las máquinas y aumentar la productividad.  Incluso con las mejores defensas de ciberseguridad implementadas, el éxito de un programa de gestión de amenazas internas seguirá dependiendo de la capacidad de los operadores humanos para identificar, clasificar y gestionar la superficie de ataque de las amenazas internas.  

Las políticas de gobernanza de la IA, los puntos de interrupción con intervención humana y las funciones de supervisión automatizada no protegerán frente a los daños causados desde dentro a menos que exista la voluntad de gestionar este riesgo de forma proactiva, apoyada en una sólida cultura que sepa prevenir los abusos de confianza y de responsabilidad.

[related-resource]

Comprenda cómo proteger las herramientas de IA

Descubra cómo identificar riesgos derivados de la IA para establecer marcos de gobernanza y controles que protejan la innovación
Inside the SOC
Darktrace cyber analysts are world-class experts in threat intelligence, threat hunting and incident response, and provide 24/7 SOC support to thousands of Darktrace customers around the globe. Inside the SOC is exclusively authored by these experts, providing analysis of cyber incidents and threat trends, based on real-world experience in the field.
Written by
Jason Lusted
AI Governance Advisor

More in this series

No items found.

Blog

/

Network

/

November 17, 2026

GTA VI Cyber Threats: Fake downloads, ransomware and account hijacking

Default blog imageDefault blog image

Key findings

  • Darktrace detected GTA VI-themed suspicious activity across organizations in multiple sectors ahead of the game’s release, showing how malicious gaming content can reach corporate environments outside the gaming industry.
  • Twelve Darktrace customer environments connected to gta6demo[.]asia, a domain that public threat research has associated with a fake GTA VI demo used to distribute the Vidar infostealer. Seven of the twelve communicated with infrastructure associated with AS56322 ServerAstra Kft as part of this connectivity.
  • Darktrace investigated ransomware activity at two European games companies. One incident involved DireWolf ransomware alongside reported data exfiltration. A separate Qilin incident included Active Directory reconnaissance, new administrative credentials, possible lateral movement and substantial cloud-storage transfers before ransomware deployment.
  • Another incident on a gaming organization involved a SaaS account hijack in which a compromised account authenticated from unusual IP addresses, created a new privileged account and subsequently sent a high volume of suspected malicious email. An administrative account later authenticated from rare endpoints.‍
  • Darktrace's new report highlights how threat actors continue to weaponize launch hype to breach corporate networks and target gaming infrastructure following the guilty plea of hacker Arion Kurtaj. These findings demonstrate that global enterprises remain actively exposed to franchise-related social engineering and exploitation attempts.

‍

GTA VI gives criminals an audience

Grand Theft Auto VI arrives on November 19 with the kind of attention few entertainment releases command [1]. Before launch, that interest is already being exploited by sites offering supposed demos and downloads.

During September and October 2026, Darktrace detected devices across multiple customer environments connecting to GTA VI-themed sites associated with suspicious activity. The organizations involved were spread across EMEA and the Americas and included Manufacturing, Finance, and Public administration and defense sectors.

Darktrace has also investigated multiple incidents affecting gaming organizations including ransomware and a SaaS account hijack. Those investigations show a separate side of the threat: attackers operating inside corporate infrastructure and accounts, sometimes well before the eventual impact becomes apparent.

Following a fake GTA VI download

On October 7, 2026, Darktrace detected a device making suspicious DNS requests for gta6-play[.]ru, an unofficial Russian-language GTA VI site that had also been flagged as likely malicious in open-source intelligence (OSINT).

‍

Figure 1: A screenshot of the suspicious endpoint gta6-play[.]ru .

‍

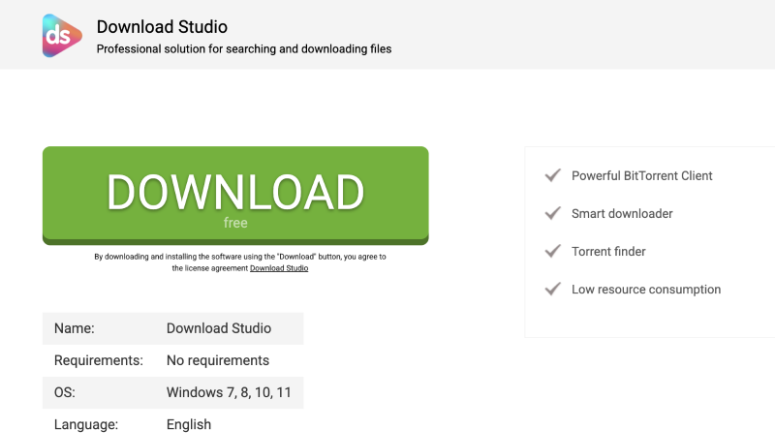
Figure 2: A screenshot of a “Download Studio” endpoint led to on gta6-play[.]ru.

‍

The site advertised a GTA VI download. The site led to a separate “Download Studio” page offering a Windows executable. Analysis found the file was packaged using InstallMate, a commercial installation framework, with an embedded .tsuarch section containing a compressed tiz3 archive.


Further examination identified functionality designed to inspect the environment in which the installer was running. This included checking registry entries for installed software and disk devices, enumerating network adapters, inspecting MAC addresses, and searching for running processes and window titles.


The installer also searched for processes associated with virtualization, debugging, and network analysis, including VMware and VirtualBox components, alongside debugging and monitoring utilities such as OllyDbg, WinDbg, Process Hacker, Process Monitor, Wireshark and Fiddler.

The presence of those checks did not prove that the executable was malicious. The installer contained functionality capable of extracting embedded files, but the investigation did not establish that it was being used to deploy a malicious payload. No definitive malicious payload or command-and-control infrastructure was identified. The software appeared to be InstallRex, which is classified by several security vendors as a potentially unwanted program.

That is still a useful finding; A user looking for GTA VI content could move from an unofficial gaming site to an executable that inspected the local environment, including checking for software commonly used by security researchers.

A second GTA VI lure appeared across twelve organizations

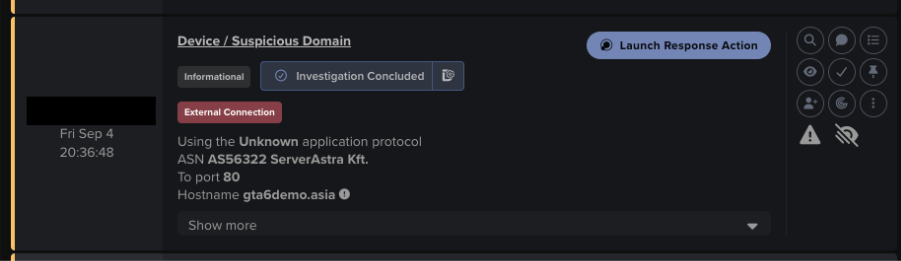
During September 2026, Darktrace alerted on HTTP connections to gta6demo[.]asia across twelve customer environments. Seven of the twelve communicated with infrastructure associated with AS56322 ServerAstra Kft as part of this connectivity.

‍

Figure 3: An example model alert generated due to a suspicious connection to gta6demo[.]asia.

‍

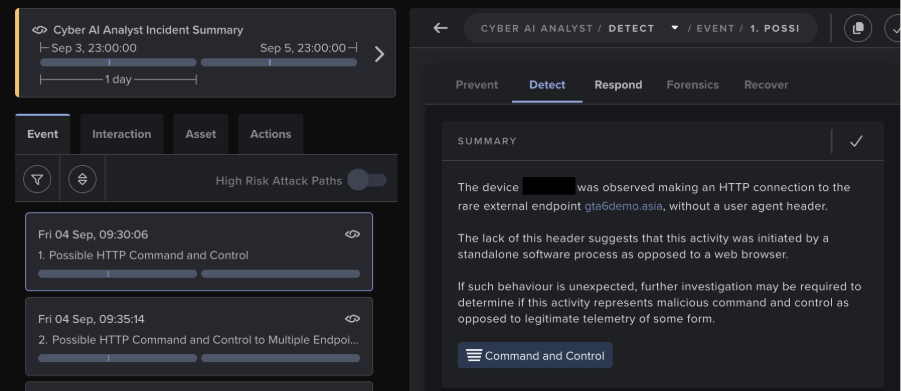
In a case affecting a UK-based customer, Darktrace’s Real-Time AI Analyst further investigated connections to gta6demo[.]asia and generated an incident due to the highly suspicious nature of the behavior.

‍

Figure 4: A Real-Time AI Analyst incident highlighting the suspicious activity for further investigation

‍

Public threat research has associated gta6demo[.]asia with a campaign advertising a fake GTA VI demo. Users clicking "Play Now" were reportedly directed towards an executable containing the Vidar infostealer [2].

There is a practical difference between this activity and an attack against a games company. The users encountering GTA VI-themed infrastructure can work anywhere. Darktrace saw the activity across several sectors outside Gaming, including Finance, Manufacturing, and Public administration and defense.

A major game release can therefore create security exposure well beyond its publisher. A search for a demo or unofficial download on a corporate device is enough to bring gaming-themed infrastructure into an enterprise environment.

Ransomware operators inside the gaming industry

The attacks Darktrace observed against Gaming companies themselves show different patterns.

In August 2026, Darktrace threat research identified possible malicious activity at a European game developer. Ransomware was ultimately deployed and data was exfiltrated, with the DireWolf ransomware group claiming responsibility.

Darktrace observed suspicious file downloads and beaconing from several devices to rare endpoints alongside Monero cryptocurrency mining, Active Directory and network reconnaissance, unusual administrative RDP connections, activity associated with data staging and HTTP-based exfiltration.

Much of the intrusion was therefore visible before ransomware appeared; the environment was already showing evidence of ingress tooling, external command-and-control communications (C2), reconnaissance, unusual administrative access and data movement.

A separate investigation in December 2025 provides a closer view of this pre-ransomware activity. A European games company was targeted by Qilin ransomware with Darktrace observing scanning and LDAP searches involving userAccountControl, which can expose information useful for identifying accounts and Service Principal Names within Active Directory.

New administrative credentials then appeared on a Domain Controller and the Domain Controller also generated scanning, anomalous RPC, SMB, and SSH activity, and NetShareEnum activity through srvsvc. Elsewhere in the environment, long Remote Desktop sessions and SMB enumeration appeared consistent with lateral movement.

Several devices also transferred data to cloud storage services including WebDrive and Amazon Web Services (AWS). In some cases, large downloads preceded subsequent uploads. Darktrace observed the transfer pattern, although the available telemetry does not establish that every transfer represented attacker-controlled exfiltration.

The activity preceding the Qilin deployment included Active Directory reconnaissance, privileged credential use, network and share enumeration, unusual remote access and significant data movement. Each appeared before ransomware became the defining feature of the incident.

SaaS hijacking shifts the attacker evidence

A separate investigation in May 2026 involved the hijacking of a SaaS account at a Gaming organization.

The compromised account authenticated from several IP addresses that were unusual for the organization. It then performed suspicious SaaS group administration, including creating a new privileged account. The account subsequently sent a high volume of emails assessed as likely malicious spam and potentially intended to compromise additional users.

The following day, an administrative SaaS account authenticated from rare endpoints, raising the possibility that further privileged access had been obtained.

The activity presented a different detection problem from the ransomware cases. Authentication from rare infrastructure, administrative changes, creation of a privileged account and subsequent email activity provided the strongest indications that a legitimate identity had been compromised.

For a Gaming company using hosted platforms for development, communication and business operations, a compromised account with the right permissions can provide considerable access without requiring the attacker to reproduce a conventional network intrusion.

Detecting the intrusion before impact

The ransomware investigations show why encryption should not be the first point at which an incident comes into focus. Darktrace observed LDAP and Active Directory-related reconnaissance, new privileged credentials, unusual Domain Controller activity, remote sessions, network enumeration and abnormal data movement before ransomware deployment.

The SaaS case produced different evidence: authentication from rare infrastructure, unexpected administrative changes and activity performed through a compromised account. GTA VI-themed activity required another approach again, following users through unofficial sites and redirects and examining the software offered for download.

GTA VI has put gaming back into the headlines ahead of its November release. The security activity around it is already visible beyond the games industry, while ransomware and account-compromise investigations show attackers operating inside gaming companies through very different routes.

For defenders, those routes leave evidence before the incident reaches its most damaging stage. The practical work is in recognizing those changes early enough to investigate them.

Credit to Gemma Stubberfield (Cyber Analyst), Ahmed Gardezi (Senior Cyber Analyst), Tara Gould (Malware Research Lead), Nathaniel Jones (SVP, Global Threat Intelligence)

References:

1.        https://www.rockstargames.com/VI

2.     https://www.malwarebytes.com/blog/threat-intel/2026/08/fake-gta-6-extended-look-and-demo-sites-deliver-an-infostealer

‍

‍

Continue reading
About the author
Gemma Stubberfield
Cyber Analyst

Blog

/

AI

/

November 17, 2026

How Microsoft and Darktrace Secure the AI-Powered Enterprise

Default blog imageDefault blog image

When legitimate activity creates business risk

AI is making information more accessible and enabling autonomous agents to act across enterprise systems. But legitimate access can still result in sensitive-data exposure, unintended actions, or activity that deviates from business expectations.

Microsoft's evolving security strategy recognizes this shift, emphasizing continuous risk assessment, stronger identity protection, and security that adapts as AI systems operate. For enterprises, the challenge is increasingly about recognizing when trusted activity introduces risk, even when existing controls are functioning as intended.

Where global intelligence meets deep business context

Microsoft brings global threat intelligence and comprehensive security capabilities, helping organizations protect identities, data, applications, and infrastructure. Its integrated approach connects security signals, governance, detection, and response across increasingly complex environments.

Darktrace complements these strengths with deep, organization-specific behavioral understanding. Powered by Adaptive AI, Darktrace continuously learns the patterns and relationships unique to each business, developing a Unique Behavioral Profile for each organization that helps distinguish meaningful threats from legitimate activity. By connecting identity, activity, context, and intent, it adds another dimension to security intelligence.

Together, Microsoft and Darktrace combine global intelligence with deeper knowledge of how each customer operates. Through supported integrations, this behavioral context enriches existing Microsoft security workflows, enabling more informed investigations and precise response.

This complementary approach extends across three interconnected areas of enterprise security- AI, People and Infrastructure. From understanding how AI and agents operate to protecting trusted communications and the infrastructure businesses depend on, Darktrace strengthens Microsoft's security capabilities with behavioral insight specific to each organization.

Understanding AI beyond permissions and policies

As AI moves into business-critical operations, security teams need to understand more than which applications and agents are approved. They need visibility into how AI is used, what information it accesses, and whether its actions remain aligned with business intent.

Microsoft provides extensive AI development, governance, and security capabilities. Darktrace / SECURE AI complements these with behavioral analysis across Shadow AI, prompts, agent identities and actions, and development risk. Policy Manager helps evaluate activity against organizational AI policies, while the announced integration with Microsoft Agent 365 is designed to enrich agent risk assessments with organization-specific behavioral signals. Together, these capabilities help organizations scale AI adoption with greater confidence.

Recognizing risk within trusted relationships

Sophisticated threats increasingly exploit established business relationships, familiar communications, and legitimate accounts. A message from a trusted supplier or an action taken through an authorized identity may appear routine until considered against the organization's normal behavior.

Darktrace / EMAIL complements Microsoft's native email, identity, and data protection capabilities by understanding how people and organizations communicate. This enables more precise detection of targeted phishing, business email compromise, account takeover, and data loss, supported by proportionate response. Integrations such as Unified Quarantine within Microsoft Defender for Office 365 bring this additional protection into existing security workflows.

Seeing the bigger picture behind an attack across domains

Threats rarely unfold within a single security domain. Suspicious identity activity, unexpected cloud connections, and unusual network behavior may appear unrelated until the relationships between them reveal a developing attack.

Darktrace / HYBRID NETWORK complements Microsoft's security capabilities with organization-specific behavioral detection across network, cloud, identity, and operational technology. Real-Time AI Analyst, including Cyber AI Analyst, connects related activity into investigated incidents that can be delivered into Microsoft Sentinel, helping security teams accelerate investigations and support targeted containment across the hybrid enterprise.

Turning security intelligence into business confidence

As AI becomes more deeply integrated into business operations, organizations need security that understands not only what technology can access, but how it behaves within their unique environment.

Microsoft and Darktrace bring complementary strengths to that challenge. By connecting global threat intelligence and integrated security capabilities with deep behavioral understanding, the partnership helps organizations recognize emerging risks, respond with greater precision, and strengthen their existing security investments.

The opportunity is to turn security intelligence into meaningful business context, enabling organizations to innovate and operate AI with confidence.

Darktrace named a 2026 Microsoft Partner of the Year Finalist for ISV Innovation

Darktrace has been named a finalist for the 2026 Microsoft Partner of the Year Award in the ISV Innovation category.  

This recognition reflects our collaboration with Microsoft to bring business context to enterprise security. By connecting Microsoft's global threat intelligence and integrated security capabilities with Darktrace's deep behavioral understanding, we help organizations recognize emerging risks and respond with greater precision across AI, People and Infrastructure.

Thank you to Microsoft, our customers, and our teams for their continued collaboration.

Meet Darktrace at Microsoft Ignite and the Microsoft Frontier Tour

Explore how Darktrace and Microsoft are bringing behavioral security to AI, people, and infrastructure.

Join Darktrace at Microsoft Ignite in San Francisco, November 17–19, or connect with our experts as we join the Microsoft Frontier Tour across 21 cities worldwide.

Meet Darktrace at Microsoft Ignite

Connect with Darktrace at the Microsoft Frontier Tour

[related-resource]

Continue reading
About the author
Your data. Our AI.
Elevate your network security with Darktrace AI