
Blog
/
AI
/
May 18, 2026

KI-Insider-Bedrohungen: Wie generative KI das Insider-Risiko verändert

Der Blogbeitrag untersucht, wie KI das Paradigma für das Verständnis von und den Umgang mit Insider-Bedrohungen verändert hat. Außerdem beleuchtet er einen mehrschichtigen Sicherheitsansatz und erörtert, was CISOs und SOC-Leiter tun können, um ihr Unternehmen vor KI-basierten Insider-Bedrohungen zu schützen.
Inside the SOC
Darktrace cyber analysts are world-class experts in threat intelligence, threat hunting and incident response, and provide 24/7 SOC support to thousands of Darktrace customers around the globe. Inside the SOC is exclusively authored by these experts, providing analysis of cyber incidents and threat trends, based on real-world experience in the field.
Written by
Jason Lusted
AI Governance Advisor
ai insider threatsDefault blog image
18
May 2026

Wie generative KI das Verhalten von Insidern verändert

KI-Systeme, insbesondere generative Plattformen wie Chatbots, sind auf die Interaktion mit Menschen ausgelegt. Sie verfügen über außergewöhnlich menschenähnliche Reaktionsmuster, die menschliche Vorstellungen und Ideologien sowohl bestätigen als auch verstärken können. Dadurch bieten sie eine attraktive kognitive Partnerschaft zwischen Maschine und Mensch.  Betrachtet man dies vor dem Hintergrund der von Insidern ausgehenden Bedrohung, so kann die durch KI ermöglichte vielfältige Interaktion die Geschwindigkeit eines Insider-Vorfalls erheblich erhöhen und neue Angriffsplattformen für die Durchführung von Insider-Handlungen eröffnen.  

Dieser Artikel analysiert, wie dieses neue Paradigma des Insider-Risikos zu betrachten ist, und skizziert zentrale Governance-Grundsätze, die CISOs, CSOs und SOC-Managern dabei helfen, die mit KI-gestütztem Insider-Risiko verbundenen Bedrohungen zu bewältigen.

Was ist eine Insider-Bedrohung?

Es gibt viele branchenspezifische oder behördliche Definitionen dafür, was eine Insider-Bedrohung ausmacht. Im Kern geht es dabei um den Schaden, der entsteht, wenn vertrauenswürdiger Zugriff auf sensible Informationen, Ressourcen oder Personal in böswilliger Absicht oder durch fahrlässige Handlungen missbraucht wird.  

Traditionelle Methoden zur Verwaltung von Insider-Bedrohungen stützten sich auf zwei Hauptkonzepte: die Sicherheitsüberprüfung von Personen mit Zugriff auf sensible Ressourcen und ein mehrschichtiges Verteidigungssystem, das auf Sicherheitslücken überwacht. Dies geschieht häufig sowohl vor als auch nach der Gewährung des Zugriffs. Vor der Zugriffsgewährung schaffen Sicherheits- oder Einstellungsüberprüfungen Gewissheit. Nach der Gewährung des Zugriffs bieten Kontrollen wie privilegierte Zugriffsrechte und eine Zero-Trust-Architektur zusätzliche Verteidigungsebenen.

Wie verändert KI das Paradigma der Insider-Bedrohung?

Während diese beiden Konzepte für das Management von Insider-Bedrohungen zentral bleiben, bringt die Einführung von KI drei wichtige neue Aspekte mit sich, die das Paradigma neu prägen werden.

KI kann als kognitiver Verstärker fungieren, indem sie die Motivationen beeinflusst und prägt, die zu Insider-Handlungen führen können. Dies gilt insbesondere für den vorsätzlichen Insider – also jemanden, der eine schädigende Insider-Handlung in Erwägung zieht. Diese Personen können sich nun an KI-Systeme wenden, um ihre Überlegungen zu überprüfen, einzigartige Erkenntnisse zu gewinnen und – was entscheidend ist – Ermutigung zum Handeln zu erhalten. Da generative Systeme so programmiert sind, dass sie mit den Nutzern interagieren und ihnen zustimmen, kann sich ein hilfreiches KI-System für diejenigen, die schädliche Absichten hegen, zu einer gefährlichen KI-Hype-Maschine entwickeln.  

KI kann als operativer Wegbereiter dienen. KI kann inzwischen die für Insider-Aktivitäten benötigten Tools entwickeln und deren Vielfalt erweitern. Neue Social-Engineering-Plattformen wie Vishing und Deepfakes verschaffen Angreifern neue Möglichkeiten, durch Insider-Aktivitäten Schaden anzurichten. KI kann Lösungen und operative Plattformen immer schneller generieren – häufig ohne dass dafür menschliche Fachkenntnisse zur Ausführung der Aktivitäten erforderlich sind. Während die Messlatte für fortschrittliche KI-Fähigkeiten kontinuierlich höher gelegt wird, ist die Hürde für die Nutzung dieser Plattformen deutlich gesunken.

KI kann als halbautonomer Insider agieren, insbesondere wenn agentenbasierte KI-Systeme oder nichtmenschliche Identitäten mit weitreichender Autonomie ausgestattet werden. Dadurch entsteht ein Angriffsvektor für Insider-Aktivitäten, die kaum oder gar nicht von Menschen überwacht oder kontrolliert werden. Da KI-Agenten viele der Koordinationsaufgaben übernehmen, die früher Menschen vorbehalten waren, tun sie dies ohne einige der eingeschränkten Berechtigungen, denen Dienstkonten in der Regel unterliegen. Mit weitreichenden Zugriffsrechten und Befugnissen können diese nichtmenschlichen Identitäten (NHIs) selbst zum Ziel böswilliger Absichten von Insidern werden.  Gemeint sind damit häufig die zunehmenden Risiken durch Prompt-Injection, Datenvergiftung oder andere Arten eingebetteter Verzerrungen. In vielerlei Hinsicht spiegelt dies die Risiken des Social Engineering wider, denen Menschen traditionell ausgesetzt sind. Auch ohne gezielte oder böswillige Versuche, sie zu verfälschen, können KI-Systeme und KI-Agenten unbeabsichtigte Aktionen ausführen. Dadurch entstehen Schwachstellen und Möglichkeiten für Schädigungen durch Insider.

So schützen Sie sich vor KI-gestützten Insider-Bedrohungen

Die zunehmenden Angriffsflächen, die durch KI geschaffen oder begünstigt werden, geben Anlass zu wachsender Sorge.  In Darktraces eigener KI-Forschung zum Thema Cybersicherheit zeigt sich, dass die Risiken, die durch die zunehmende Verbreitung von KI-Tools und -Systemen entstehen und anerkannt werden, weiterhin über die Grenzen herkömmlicher Richtlinien und Governance-Maßnahmen hinausgehen. 22 % der Befragten nannten „durch generative KI unterstützten Insider-Missbrauch“ als eine erhebliche Bedrohung.  Und doch verfügen in derselben Umfrage nur 37 % aller Befragten über formelle Richtlinien, die den sicheren und verantwortungsvollen Einsatz von KI regeln.  Dies verdeutlicht eine erhebliche und besorgniserregende Diskrepanz zwischen den bekannten Risiken und Bedrohungsbedenken einerseits und der Fähigkeit (und den Ressourcen), ihnen entgegenzuwirken, andererseits.

Was können CISOs und SOC-Leiter tun, um ihr Unternehmen vor KI-basierten Insider-Bedrohungen zu schützen?  

Angesichts der rasanten Anpassung, Einführung und Skalierung von KI-Systemen ist die Umsetzung des angemessenen Maßes an KI-Governance unverzichtbar. Das richtige Gleichgewicht zwischen KI-gestützten Produktivitätssteigerungen und sorgfältiger Compliance wird zu langfristigen Vorteilen führen. Es wird entscheidend sein, traditionelle Strukturen für den Umgang mit Insider-Bedrohungen an die neueren Risiken anzupassen, die durch den Einsatz von KI entstehen. Und es wird entscheidend sein, den Wert von KI-Systemen zu verstehen, die Ihre Cybersicherheitsresilienz stärken, statt sie zu gefährden.

Für diejenigen, die für die Sicherheit und den Schutz ihrer Unternehmenswerte und Datenbestände verantwortlich sind, kann die Art und Weise, wie KI das Paradigma der Insider-Bedrohungen verändert hat, entmutigend wirken.  Eine robuste und angemessene KI-Governance einzuführen, kann aufgrund der Menge und Komplexität der zu überwachenden Systeme schwierig sein. Zusätzlich zu traditionellen Maßnahmen zur Eindämmung von Insider-Bedrohungen wie Nutzerüberwachung, Zugriffskontrollen und aktivem Management erfordern die Geschwindigkeit und Autonomie mancher KI-Systeme andere und zusätzliche Kontrollebenen.  

Wie Darktrace beim Schutz vor KI-gestützten Insider-Bedrohungen hilft

Darktrace hat gezeigt, dass es durch Plattformen wie unseren firmeneigenen Cyber-KI Analyst und unser neuestes Produkt Darktrace / SECURE AI Möglichkeiten gibt, KI-Systeme so zu gestalten, dass sie selbstlernend und selbstkritisch sind sowie gegenüber unvorhersehbarem KI-Verhalten widerstandsfähig bleiben und gleichzeitig beeindruckende Ergebnisse liefern. Sie ergänzen dabei traditionelle SOC- und CISO-Strategien zur Bekämpfung von Insider-Bedrohungen.

Mit / SECURE AI lassen sich einige der flüchtigen Risiken, die durch den Einsatz von KI entstehen, leichter steuern.  Insbesondere die Fähigkeit, Gesprächsaufforderungen zu überwachen (die sowohl die KI-Ergebnisse beeinflussen als auch potenzielle Manipulationsversuche der KI aufdecken können und so frühzeitig Hinweise auf die Absichten von Insidern liefern), die Echtzeit-Beobachtung der KI-Nutzung und -Entwicklung (wodurch potenzielle blinde Flecken zwischen KI-Entwicklung und -Einsatz aufgezeigt werden), die Erkennung von „Schatten-KI“ (Aufdeckung nicht genehmigter Tools und Agenten in Ihrer gesamten IT-Infrastruktur) sowie die Möglichkeit zu erkennen, welche Identitäten (menschliche oder nichtmenschliche) über Zugriffsberechtigungen verfügen. All diese Funktionen bauen auf den bestehenden Grundlagen robuster Strukturen zum Management von Insider-Bedrohungen auf.  

So verfolgen Sie bei KI-gestützten Insider-Bedrohungen einen mehrschichtigen Sicherheitsansatz

Auch ohne diese Tools gibt es vier Schlüsselbereiche, in denen robuste, wirksamere Kontrollen KI-gestützte Insider-Bedrohungen mindern können.  Jede der folgenden Maßnahmen verfolgt einen mehrschichtigen Sicherheitsansatz: Dabei werden das Bewusstsein und das Verständnis für Insider-Angriffe mit Kontrollmaßnahmen kombiniert, die Ihre Abwehrmechanismen stärken können.  

Identitäts- und Zugriffskontrollen

Ein klares Verständnis der Akteure, die Zugriff auf Ihre sensiblen Informationen, Ressourcen und Mitarbeiter haben, ist der erste Schritt, um die Rahmenbedingungen zu erfassen, unter denen Schaden durch Insider entstehen kann.  Die KI hat gezeigt, dass nicht nur Menschen aus Fleisch und Blut Insider-Bedrohungen darstellen können; auch nichtmenschliche Identitäten (wie beispielsweise agentische KI-Systeme) können autonom und frei agieren, wenn sie über die entsprechenden Berechtigungen verfügen. Wenn Sie NHIs wie menschliche Akteure behandeln (statt wie hilfreiche maschinenbasierte Werkzeuge) und ähnliche Maßnahmen zur Risikominderung sowie Verwaltungskontrollen hinzufügen, können Sie sowohl Ihr Unternehmen als auch die in Ihrem Unternehmen verwendeten Identitäten vor Bedrohungen durch Insider schützen.

Transparenz und Erkennung von Schatten-KI

Eine sorgfältige Konfiguration von KI-Systemen sowie die Aufrechterhaltung interner Überwachungsmaßnahmen können dazu beitragen, den Einsatz von „Schatten-KI“ zu erkennen. Darunter versteht man die Nutzung nicht genehmigter KI-Tools am Arbeitsplatz. Der Einsatz von Schatten-KI kann das Ergebnis einer bewussten Präferenz oder einer „Abkürzung“ sein, bei der Einzelpersonen Systeme und Modelle verwenden, mit denen sie vertraut sind, auch wenn diese nicht genehmigt sind. Neben einigen Leistungsrisiken, die mit der Nutzung von Schatten-KI einhergehen (wie Datenlecks und unerwünschte Aktionen), könnte dies auch ein gefährlicher Vorläufer für Schäden durch Insider sein (entweder durch gezielte Versuche, die reguläre Überwachung zu unterlaufen, oder durch das Aufdecken von Schwachstellen durch nicht gepatchte oder nicht zertifizierte Tools).

Schutzmaßnahmen für Prompts und Ausgaben

Die Möglichkeit, Schutzmaßnahmen für KI-Systeme einzuführen, bietet so etwas wie eine traditionelle „Perimeterschutz“-Ebene in der KI-Verteidigungsarchitektur. Dabei werden Eingaben und Ausgaben anhand bekannter Bedrohungsvektoren oder Methoden zur Abwehr von Insider-Bedrohungen überprüft. Für sich genommen bieten solche traditionellen Schutzmaßnahmen nur begrenzte Sicherheit.  In Verbindung mit einer verhaltensorientierten Bedrohungserkennung und einem Durchsetzungssystem, das sowohl böswillige als auch versehentliche Insider-Aktivitäten verhindert, würde dies jedoch eine beträchtliche mehrschichtige Abwehr bieten.  

Forensische Protokollierung und Bereitschaft zur Reaktion auf Vorfälle

Die Erkennung, Datenerfassung, Forensik und Untersuchung sind grundlegende Bestandteile jeder wirksamen Strategie zur Eindämmung von Insider-Bedrohungen. Um das Ausmaß oder den Umfang einer mutmaßlichen Insider-Aktivität vollständig zu erfassen (beispielsweise um zu verstehen, ob sie vorsätzlich, gezielt oder wahrscheinlich wiederkehrend war), könnte sich diese reichhaltige Analysequelle als von unschätzbarem Wert erweisen.  Da die Geschäftswelt zunehmend flüchtiger wird – mit in entfernten Containern gesicherten Ressourcen, Informationen, die über temporäre oder cloudbasierte Architekturen verarbeitet werden, und Zugangsknoten, die außerhalb der unmittelbaren Sichtweite interner Sicherheitsteams verteilt sind –, wird die Entwicklung einer KI-Governance durch Eindämmung, Erkennung und Durchsetzung immer wichtiger werden.

Die Umsetzung dieser Kontrollmaßnahmen kann Transparenz und Aufsicht über einige der häufig geäußerten Risiken im Zusammenhang mit dem KI-Management bieten. Mit der richtigen Art der Datenanalyse und einer angemessenen menschlichen Überwachung bei risikoreichen Handlungen lassen sich die zentralen Bedenken, die durch ein neues Paradigma KI-gestützter Insider-Bedrohungen zum Ausdruck kommen, auf folgende Weise beleuchten:

  • Sicherstellen, dass absichtlich falsch konfigurierte KI-Systeme durch regelmäßige Überwachung aufgedeckt werden.
  • Hervorhebung von Veränderungen bei systembasierten Aktivitäten, die auf schädliche Insider-Handlungen hindeuten könnten – ob böswillig oder versehentlich.
  • Förderung eines „Secure-by-Design“-Prozesses, der insiderbezogene Absichten erschwert und abschreckt.
  • Sicherstellung, dass die Steuerungsebene für identitätsbasierten Zugriff Menschen, NHIs und KI-Modelle umfasst und:
  • Bietet positive Eindämmungsstrategien, die dabei helfen, den Umfang der KI-Kontrolle gezielt zu steuern und unerwünschte Aktivitäten zu minimieren.

Warum die Insider-Bedrohung eine menschliche Herausforderung bleibt

Im Grunde genommen ist KI – unabhängig davon, wie sie konfiguriert wurde – nach wie vor ein algorithmisches Werkzeug: etwas, das dazu dient, Rechenaufgaben mit maschineller Geschwindigkeit zu automatisieren, zu verarbeiten und zu verwalten sowie die Produktivität zu steigern.  Selbst bei den besten Cybersicherheitsmaßnahmen hängt der Erfolg eines Programms zum Management von Insider-Bedrohungen weiterhin von der Fähigkeit menschlicher Mitarbeiter ab, die Angriffsfläche für Insider-Bedrohungen zu identifizieren, einzustufen und zu verwalten.  

Richtlinien zur KI-Governance, „Human-in-the-Loop“-Kontrollpunkte und automatisierte Überwachungsfunktionen bieten keinen Schutz vor schädlichen Handlungen von Insidern, es sei denn, es besteht die Absicht, diesem Problem proaktiv entgegenzuwirken – und zwar durch eine starke Unternehmenskultur, die darauf ausgerichtet ist, den Missbrauch von Vertrauen und Verantwortung zu verhindern.

[related-resource]

Erfahren Sie, wie Sie KI-Tools effektiv schützen

Wie erkennen Sie KI-bedingte Risiken, damit Sie KI-Governance-Rahmenwerke und Kontrollmechanismen etablieren können, die Innovation sichern?
Inside the SOC
Darktrace cyber analysts are world-class experts in threat intelligence, threat hunting and incident response, and provide 24/7 SOC support to thousands of Darktrace customers around the globe. Inside the SOC is exclusively authored by these experts, providing analysis of cyber incidents and threat trends, based on real-world experience in the field.
Written by
Jason Lusted
AI Governance Advisor

More in this series

No items found.

Blog

/

AI

/

October 26, 2026

PHP Vulnerabilities, ARTEX and the Growing Role of AI in Cyber Attacks

Default blog imageDefault blog image

The disclosure of CVE-2026-109618 and CVE-2026-109619 placed immediate pressure on organizations running PHP. Both vulnerabilities can allow unauthenticated remote code execution, including in products and appliances where PHP is embedded, and updates depend on third-party vendors [1].

Early guidance focused on patching internet-facing systems and monitoring for behavior associated with successful exploitation, including unexpected command execution, Webroot changes and outbound connections from PHP servers.

Darktrace observed widespread scanning across monitored environments involving hundreds of distinct source IP addresses that public reporting has associated with activity targeting the PHP vulnerabilities. The volume of scanning was significantly greater than the evidence available for successful exploitation. For analysts, that distinction is important. Scanning demonstrates interest in exposed infrastructure; establishing compromise requires evidence of subsequent behavior on the targeted system, including command execution, file modification or unexpected outbound communication.

PHP is not an isolated example. Imperva subsequently demonstrated remote code execution against a vulnerable Node.js build through malicious Brotli data, reproducing execution through compressed HTTP responses and configured request parsers. The same inputs were rejected by the patched runtime. Imperva linked its Node2Shell and PHP2Shell research to the increasing speed of vulnerability discovery and exploit development. [2]

While Darktrace has not observed direct evidence of CVE-2026-109618 or CVE-2026-109619 exploitation, on October 21st we observed a six-month high in detections consistent with zero-day exploitation activity, representing a 64% increase compared to historic data. This increase has not been confirmed as related to the PHP vulnerabilities. Darktrace’s behavioral approach is designed to detect anomalous activity without relying solely on rules written for a specific exploit. Comparable increases were observed around the Log4j disclosure and other globally significant vulnerability disclosures.

AI-assisted vulnerability research

The PHP disclosure arrives as AI systems have become more capable at vulnerability research [3]. OpenAI launched Daybreak in June 2026, combining GPT-5.5-Cyber, Codex Security and partnerships with security researchers and software maintainers. OpenAI says its models have been applied to discovering and generating patches for vulnerabilities in browsers, network infrastructure, FreeBSD and the Linux kernel. Darktrace joined the OpenAI Daybreak Cyber Partner Program in June to explore how OpenAI's cyber capabilities could be integrated within Darktrace products and services [4][10].

OpenAI reported in August that Codex Security Cloud had analyzed more than 30 million commits across more than 30,000 codebases. According to OpenAI, Cloudflare uses models accessed through Daybreak to investigate customer-authorized code and combines findings with live traffic and security signals to assess whether affected routes are active or receiving suspicious traffic, with proposed mitigations and patches remaining subject to customer review [5][6].

Faster discovery still leaves defenders with the work of locating affected software, testing fixes and completing remediation. The PHP case shows that gap clearly, particularly when vulnerable runtimes are embedded inside other products.

Enterprise agents as an attack surface

Darktrace Signal Labs has also examined how a trusted enterprise agent could be abused after an attacker has already obtained access to an environment. In a controlled simulation, researchers demonstrated that, in that post-compromise scenario, the Claude platform’s memory stores feature could be abused to establish a live C2 channel between an external operator and internal Claude Code agents. The external operator was able to dynamically assign network discovery, credential access, and data exfiltration tasks to the agents via this C2 channel. Detection of the agents’ activities relied on the correlation of process creation and network traffic activity from agent harness processes, alongside behavioral analysis to identify deviations from expected behavior. Darktrace has not claimed it observed this memory-store command-and-control technique in operational attacks [7].

AI-assisted attacks in Japan

Evidence from Japan indicates AI being used for vulnerability scanning and attacks outside controlled research. On 21 October, JPCERT/CC published findings from an investigation into recent unauthorized access incidents affecting organizations in Japan. JPCERT/CC states that it confirmed attackers had used AI to scan for known vulnerabilities and conduct attacks through APIs. According to JPCERT/CC, its examination of attack infrastructure found evidence of Android application analysis, API discovery and testing for weaknesses including server-side request forgery, and the infrastructure also targeted services intended for users outside Japan [8].

JPCERT/CC does not identify ARTEX by name in that publication. The named ARTEX attribution comes from separate investigations, including Microsoft's analysis of Storm-0940.

AI in offensive operations

Microsoft describes ARTEX as an open-source, multi-agent penetration-testing system capable of automating activity with limited human interaction. Microsoft reported that Storm-0940, which it assesses to be a China state-aligned actor active since 2021, used ARTEX against hundreds of organizations, and Microsoft attributed the ConnectWise supply-chain compromise [9].

Microsoft observed ARTEX accelerating scanning, reconnaissance, password spraying and OAuth application abuse. Several ARTEX-driven operations reached privileged cloud access less than three hours after initial targeting. Following the ConnectWise compromise, Storm-0940 attempted to authenticate to more than 2,250 tenants at rates of up to 2,900 attempts per minute [9].

Darktrace Threat Research found activity in its own telemetry involving infrastructure later associated with the campaign. On 13 October, Darktrace recorded failed authentication activity involving 144.172.64[.]128, one of the addresses Microsoft later identified as performing sign-ins and Microsoft Graph activity in ConnectWise customer environments. Darktrace analysis identified 65 failed authentication attempts in around 20 minutes.

Figure 1: Darktrace Advanced Search showing failed authentication events involving 144.172.64[.]128 on 13 October 2026, (customer-identifying information redacted).

The telemetry establishes repeated failed authentication from infrastructure later associated with the campaign. It does not establish ARTEX execution or successful compromise. At the time of observation, Microsoft's later attribution was unavailable. Analysts therefore had the behavior itself: repeated failed authentication from the same source over a short period, together with any related identity, application or network activity inside the environment.

Microsoft documented a wider password-spray campaign against 327 accounts across eight organizations between 10 and 14 October. It recorded more than 151,000 failed logons, including more than 111,000 on 11 October, but no successful authentication, token issuance, Graph call or directory change from that campaign. Microsoft also reported that most Storm-0940 targeting was unsuccessful [9].

Where the actor progressed beyond authentication, Microsoft observed service-principal sign-ins followed by Graph and directory operations. Activity included reconnaissance, application credential changes and attempts to modify privileges. Microsoft recommends correlating service-principal sign-ins with Graph activity, directory changes and resource access [9].

Behavior before attribution

The PHP and ARTEX cases begin with different information. PHP defenders knew which software required urgent remediation but initially had limited information about exploitation. Process execution, file modification and outbound communication could still provide evidence of compromise.

The PHP and ARTEX observations also illustrate the difference between volume and impact. Darktrace observed broad scanning around the PHP disclosure, while the ARTEX-associated infrastructure produced concentrated authentication activity. Neither observation independently demonstrates compromise and in each case examining the behavior that follows the initial interaction is the investigative clue.

The Darktrace ARTEX-related observation began with authentication behavior. Microsoft publicly attributed the source infrastructure eight days later. That attribution added context, but it did not change what had originally been recorded in the environment.

AI is now present at several points in this cycle. Daybreak applies models to vulnerability discovery and remediation. Darktrace Signal Labs demonstrated how a trusted enterprise agent could be co-opted in a controlled environment. JPCERT/CC confirmed AI-assisted vulnerability scanning and API attacks in recent incidents. Microsoft documented ARTEX being used by Storm-0940 in active operations [4][7][8][9].

Microsoft's findings also show why scale and impact must be assessed separately. One ARTEX-associated campaign produced more than 151,000 failed logons without successful access, while other operations reached privileged cloud access in less than three hours. Security teams have to distinguish high-volume attempts from activity that progresses through authentication, privilege changes and resource access.

The evidence required to assess these cases remains familiar: authentication records, process execution, application and directory changes, file activity and network communication. AI can increase the rate at which those behaviors occur. Defenders still need to establish their sequence and impact.

Credit to Emma Foulger, Sam Lister, Dylan Evans, Moishe Tajtelbaum

References

[1] NCSC-NL, php2shell vulnerabilities (CVE-2026-109618, CVE-2026-109619), 21 October 2026. https://github.com/NCSC-NL/php2shell

[2] Imperva, https://www.imperva.com/blog/node2shell-from-brotli-data-to-remote-code-execution/

[3] Cyber Security Agency of Singapore, https://www.csa.gov.sg/alerts-and-advisories/alerts/al-2026-151/

[4] OpenAI, Daybreak: Tools for securing every organization in the world, 22 June 2026. https://openai.com/index/daybreak-securing-the-world/

[5] OpenAI Developers, Scaling cyber defenders with Daybreak, 21 August 2026. https://developers.openai.com/blog/scaling-cyber-defenders-with-daybreak

[6] OpenAI, Cloudflare links vulnerability discovery to defense with OpenAI, 21 October 2026. https://openai.com/index/cloudflare-cyber/

[7] Darktrace Signal Labs, Shared Memories as a Covert C2 Channel, draft research supplied for review.

[8] JPCERT/CC, Recent AI-Assisted Cyber Attacks in Japan: Investigating Attack Infrastructure and Techniques, 21 October 2026. https://blogs.jpcert.or.jp/en/2026/10/web_api_attacks.html

[9] Microsoft Security Research and Microsoft Threat Intelligence, AI-driven, large-scale nation-state campaign using ARTEX enables supply chain compromise, 21 October 2026. https://www.microsoft.com/en-us/security/blog/2026/10/21/storm-0940-uses-artex-agentic-ai-connectwise-supply-chain-compromise/

[10] Darktrace, Advancing the Use of Frontier AI in Cybersecurity: Darktrace Joins the OpenAI Daybreak Cyber Partner Program to Explore Defensive AI Integrations, 22 June 2026. https://www.darktrace.com/blog/advancing-the-use-of-frontier-ai-in-cybersecurity-darktrace-joins-the-openai-daybreak-cyber-partner-program-to-explore-defensive-ai-integrations

Continue reading
About the author
Nathaniel Jones
SVP, Global Threat Intelligence

Blog

/

OT

/

October 23, 2026

Beyond the Fridge: Exposed Industrial Control Systems

Default blog imageDefault blog image

Introduction

In October 2026, hundreds of supermarkets across France were reportedly affected by a cyberattack targeting their refrigeration systems. According to public reports, the attackers gained access to internet-connected controllers and modified their settings, forcing refrigeration units into high and extremely low temperatures and causing significant disruption. Total losses have been reported to reach several million euros.

The incident drew attention to the security of industrial refrigeration systems, particularly older devices with exposed management interfaces and known vulnerabilities.

The exact details of how the attackers gained access have not been confirmed, however it is speculated that the public-facing web server could be accessed with the username “admin” and password being the current date. Researchers from Claroty’s Team82 identified a vulnerability in Danfoss AK-SM 8xxA Series in 2025, “CVE-2025-41450", allowing for administrative access using a time-based “code-of-the-day" for authentication [1].

Default credentials, outdated firmware and publicly accessible administrative interfaces have been an issue for years. And yet these systems continue to appear in internet scans and require little sophistication to gain admin access. A simple search of internet-connected devices shows a range of exposed devices from Programmable Logic Controllers (PLCs) and remote gateways, to, yes, more fridges.

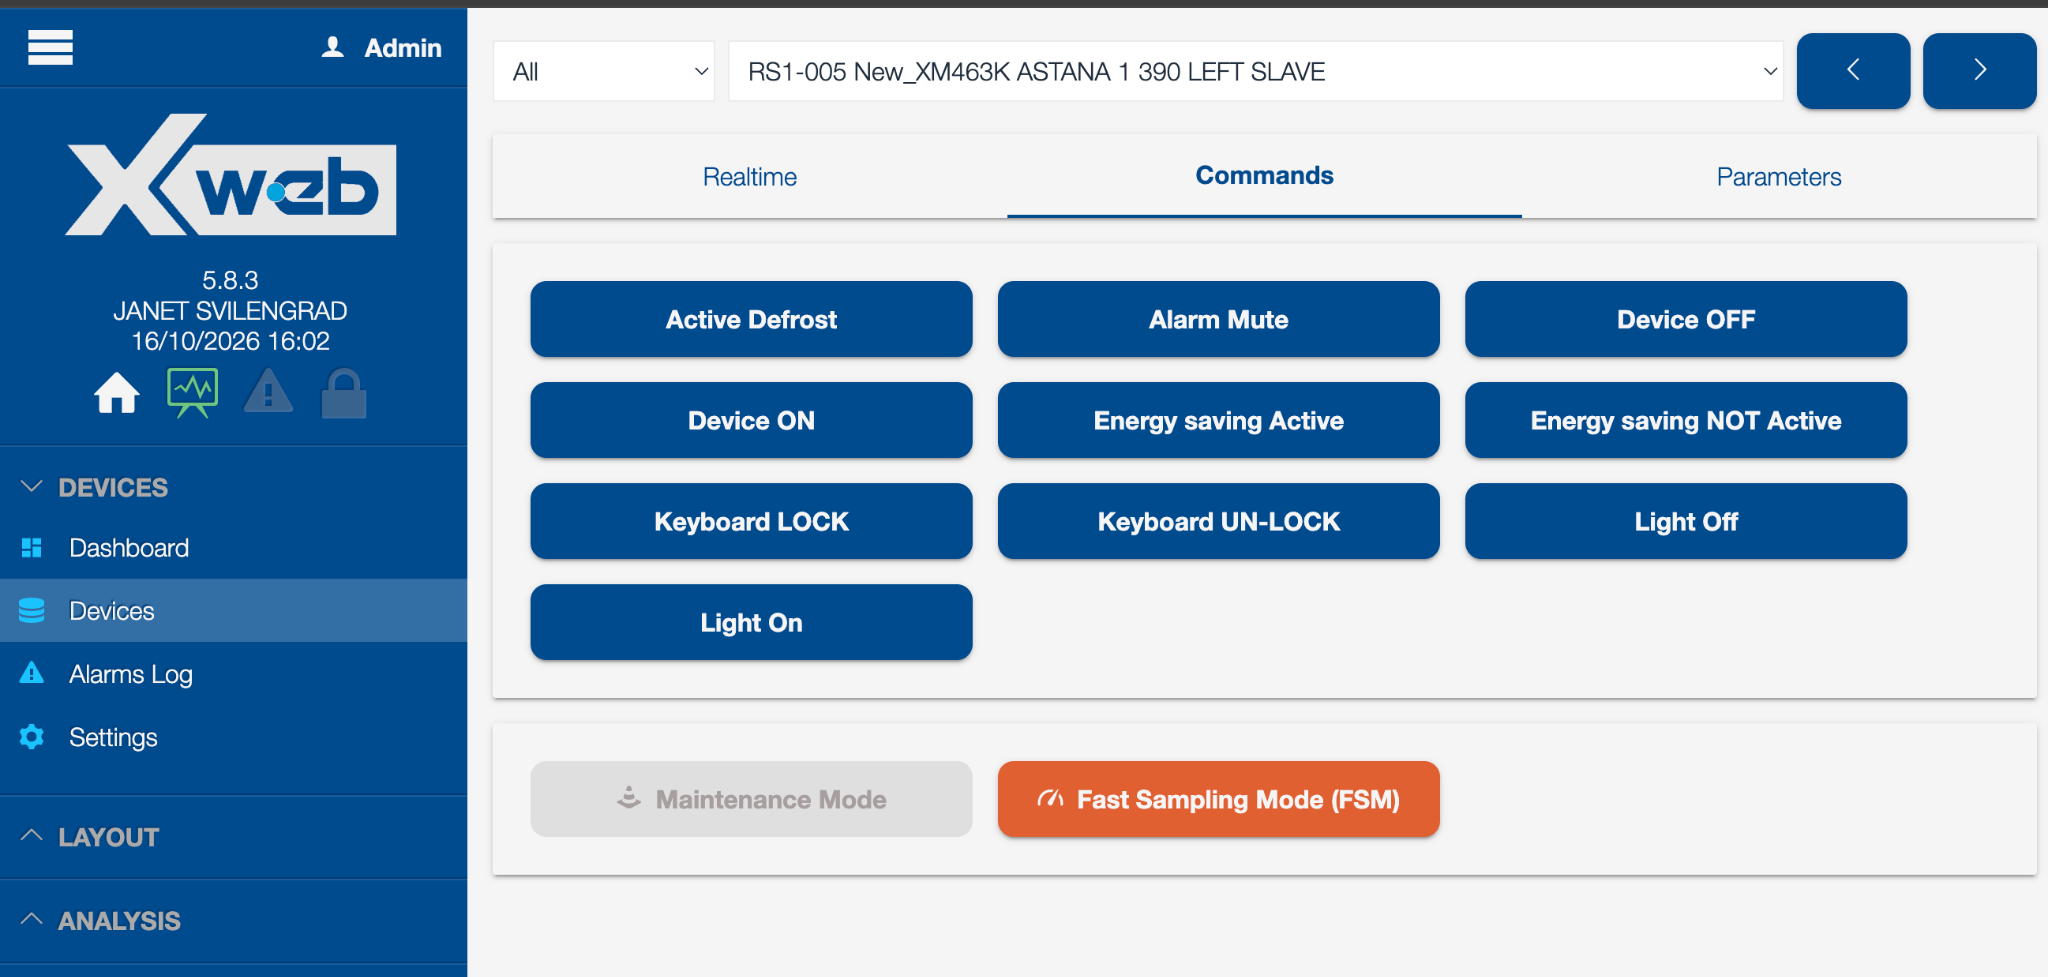
Darktrace malware researchers identified hundreds of IoT and OT devices publicly exposed on the internet, many of which are configured with no authentication, weak credentials, or default credentials. As shown in Figure 1, an exposed Copeland XWEB web interface, used to manage Dixell equipment, including refrigerators, can provide the ability to remotely control connected devices.

‍

Figure 1: Copeland XWEB interface used to control systems including refrigerators and air conditioning.

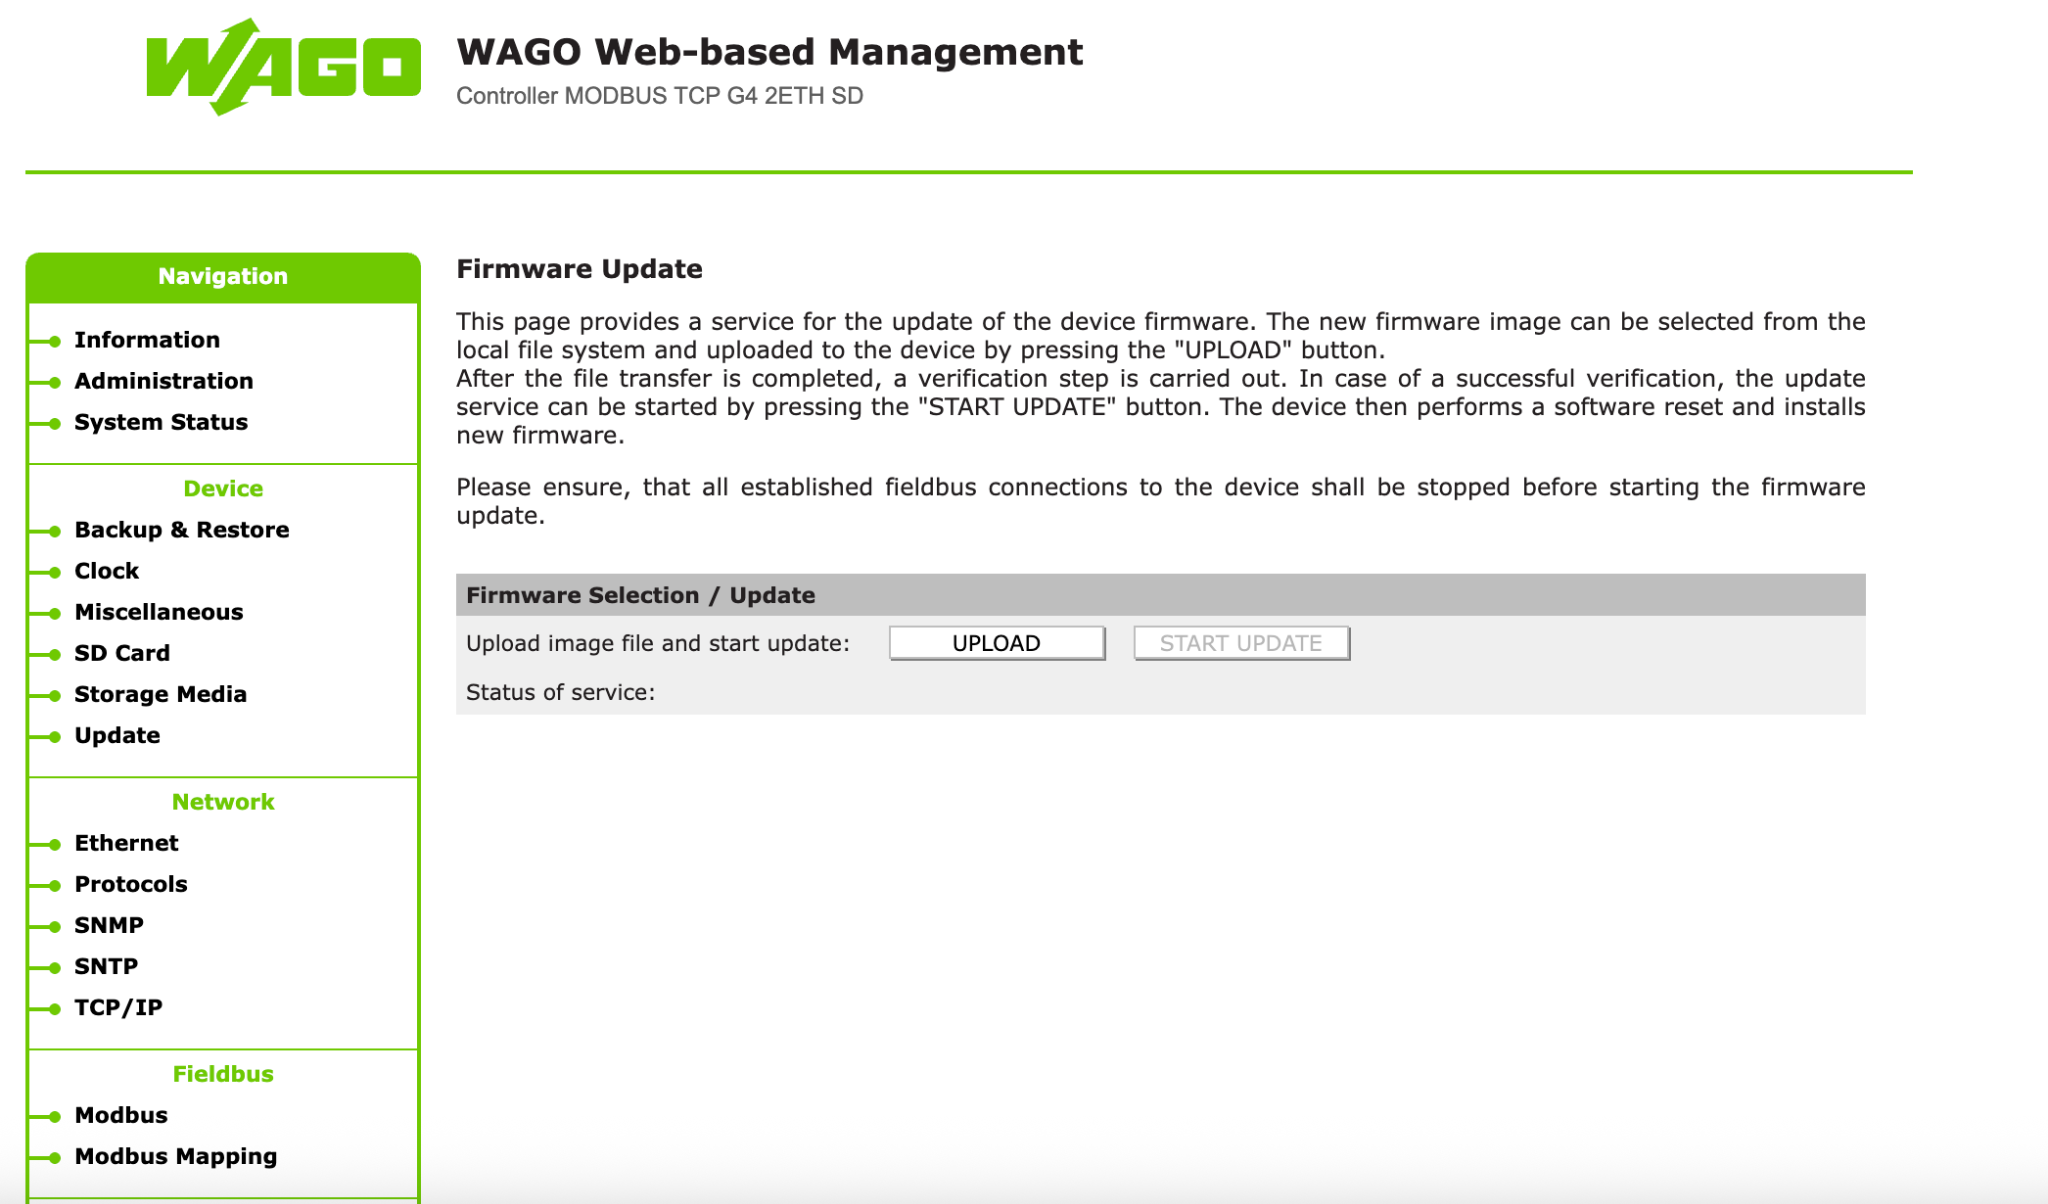
However, it’s not only fridges; web management interfaces for industrial controls are also publicly accessible, often protected only by weak credentials. Figure 2 shows an example of a publicly exposed WAGO interface. The WAGO management interface is a configuration and administration panel for controllers. Through it, a logged-in user can view device details and diagnostics, manage user accounts and passwords, update firmware, back up or restore the full configuration, set the clock, and manage SD card storage. While it typically doesn’t manage switch outputs or read live process values, someone with access could still disrupt operation by changing network or Modbus settings, loading bad firmware or configurations, or by resetting passwords and enabling insecure services.

‍

Figure 2: WAGO Management interface.

‍

The issue extends beyond management interfaces. During our research, we identified publicly accessible web interfaces belonging to PLCs, including Rockwell Automation Allen-Bradley devices. In each case, the risk arises from how the devices have been deployed and configured, not from a flaw in the vendors’ products.

‍

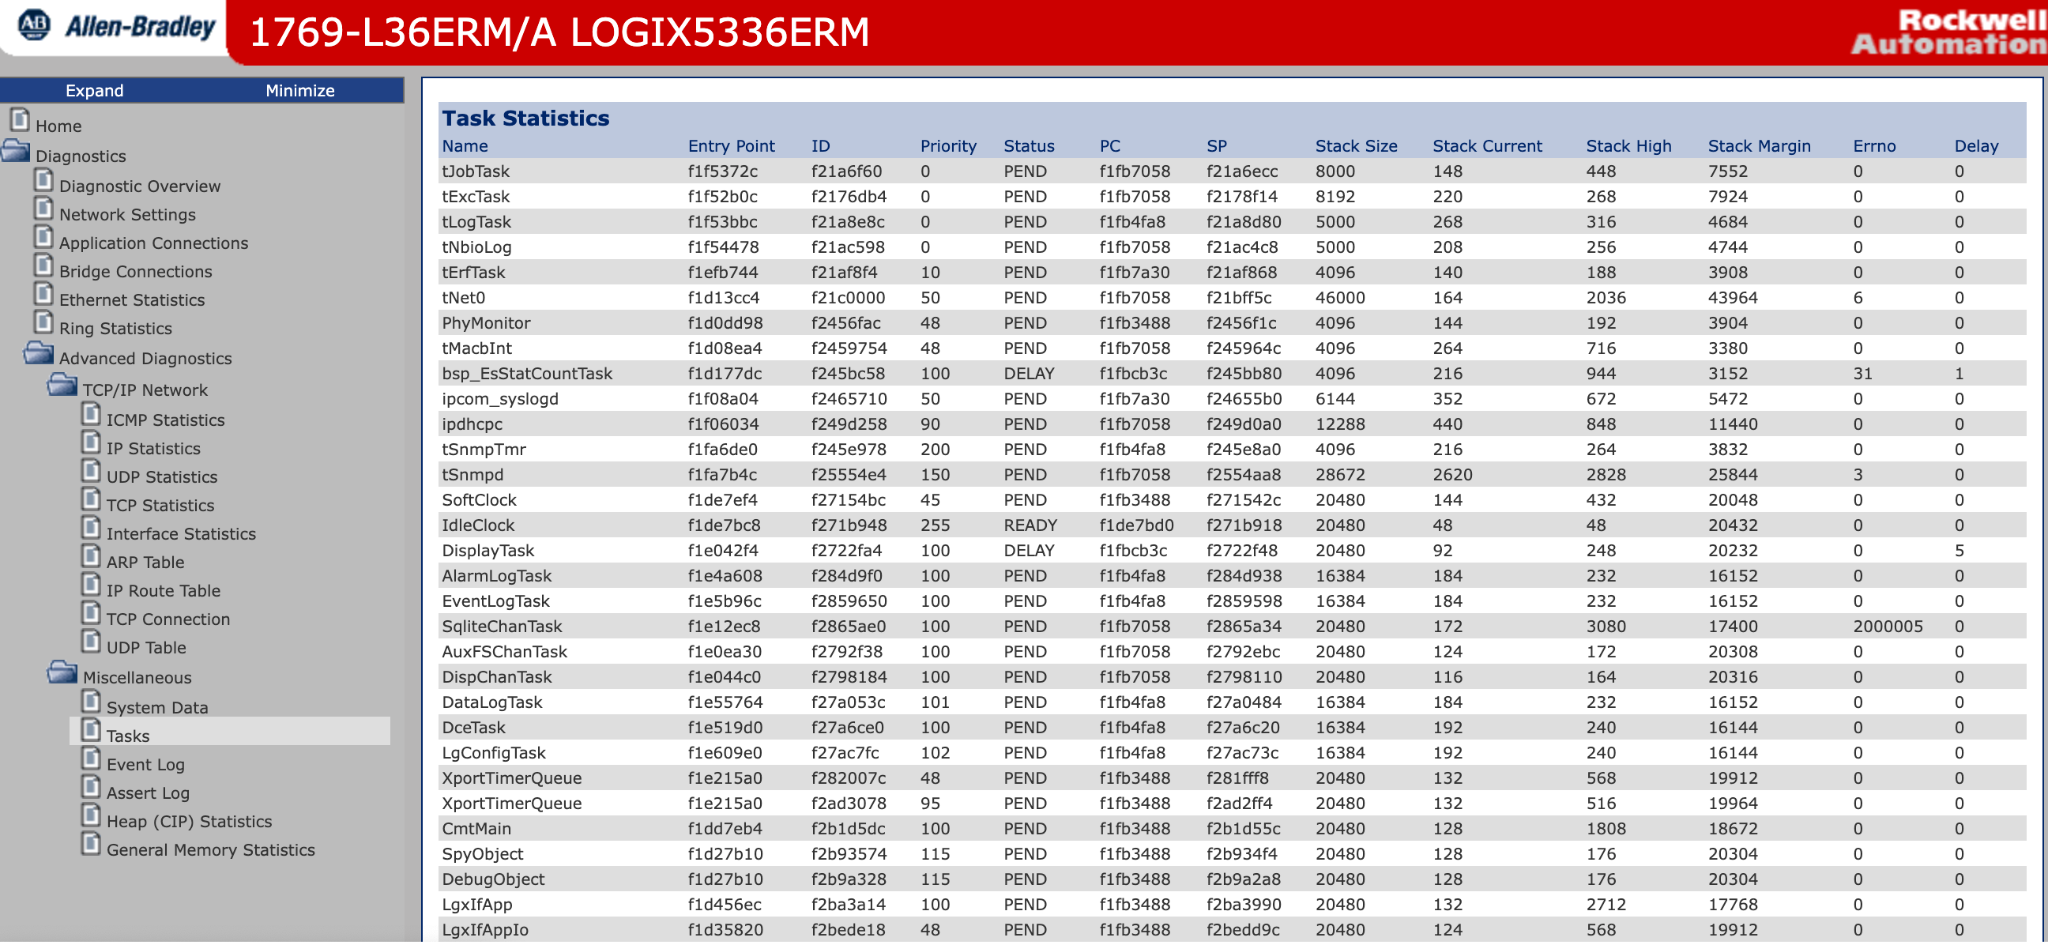
Figure 3: Web interface for Allen-Bradley CompactLogix controller.

‍

Figure 3 shows the web interface of an Allen-Bradley CompactLogix controller. Unlike the previous examples, this interface provides a view into the controller's operation, including running tasks, network connections, memory usage and diagnostic information. Rockwell Automation's CompactLogix controllers are commonly used to automate industrial processes, from manufacturing and packaging lines to water treatment and material handling systems. Depending on their configuration, these controllers can operate motors, pumps, valves and other physical equipment.

Although in this example the interface shown does not provide direct control over the PLC's logic, it exposes information about the model, firmware, network layout, and connections, which is useful reconnaissance for a bigger attack.

The concern is not necessarily that every exposed interface allows an attacker to immediately manipulate industrial processes. However, these devices are accessible from the public internet in the first place, providing information about systems that may be responsible for controlling physical equipment.

The attacks on refrigeration systems in France highlight the consequences of poorly secured industrial devices. As demonstrated throughout this research, publicly accessible management interfaces are not limited to refrigeration controllers but extend to PLCs and other systems used to manage industrial equipment.

Finding these devices requires little effort. Internet scanners make it possible to identify publicly exposed interfaces quickly, and in some cases these interfaces rely on publicly documented default credentials or have no authentication at all. As attackers increasingly use AI tools, such attacks may be identified and carried out faster and at a greater scale.

The consequences of this access depend on the device and the functionality exposed. While some interfaces provide little more than diagnostic information, others allow users to modify configurations, disrupt communications, or change settings that affect physical equipment. In industrial environments, this can result in operational downtime, damaged equipment and financial losses.

Weak passwords, default credentials and exposed administrative interfaces are not new security issues. Yet their continued presence on internet-connected industrial systems demonstrates how easily preventable weaknesses can leave physical operations vulnerable to attack.

Exposed devices often come from third-party suppliers and contractors, who frequently install refrigeration controllers, gateways and PLCs without the organization ever being aware they are connected to the internet. Asset visibility remains an important foundation, but organizations should assume that some unknown assets and services will exist. Effective security therefore also depends on continuous monitoring, anomaly detection, network segmentation and rapid response, so that risky exposure and unusual activity can be identified and addressed before it becomes disruptive.

Darktrace helps security teams gain visibility across IT and OT and respond to risks: https://www.darktrace.com/products/operational-technology.

Copeland, Dixell, WAGO, Rockwell Automation, Allen-Bradley and CompactLogix are trademarks of their respective owners. Their use here is for identification only and does not imply any affiliation with or endorsement by those owners.

References

1.        https://claroty.com/team82/research/freeze-the-controller-defrost-the-food-uncovering-vulnerabilities-in-danfoss-refrigeration-controllers

‍

Continue reading
About the author
Tara Gould
Malware Research Lead
Your data. Our AI.
Elevate your network security with Darktrace AI